
「HTTP 認証資格情報のマスキングに失敗したため、 Squid は情報漏えい攻撃に対して脆弱です。 深刻度:
この問題により、スクリプトがブラウザのセキュリティ 保護をバイパスし、信頼されたクライアントが認証に使用する 資格情報を学習できる可能性があります。
この問題により、リモートクライアントが、バックエンドの ロードバランシングに Squid を使用する Web アプリケーションが 内部で使用するセキュリティトークンや資格情報を特定できる 可能性があります。
これらの攻撃には、Squid が HTTP 認証を使用するように 設定されている必要はありません。」
仮想環境を使用して有効化
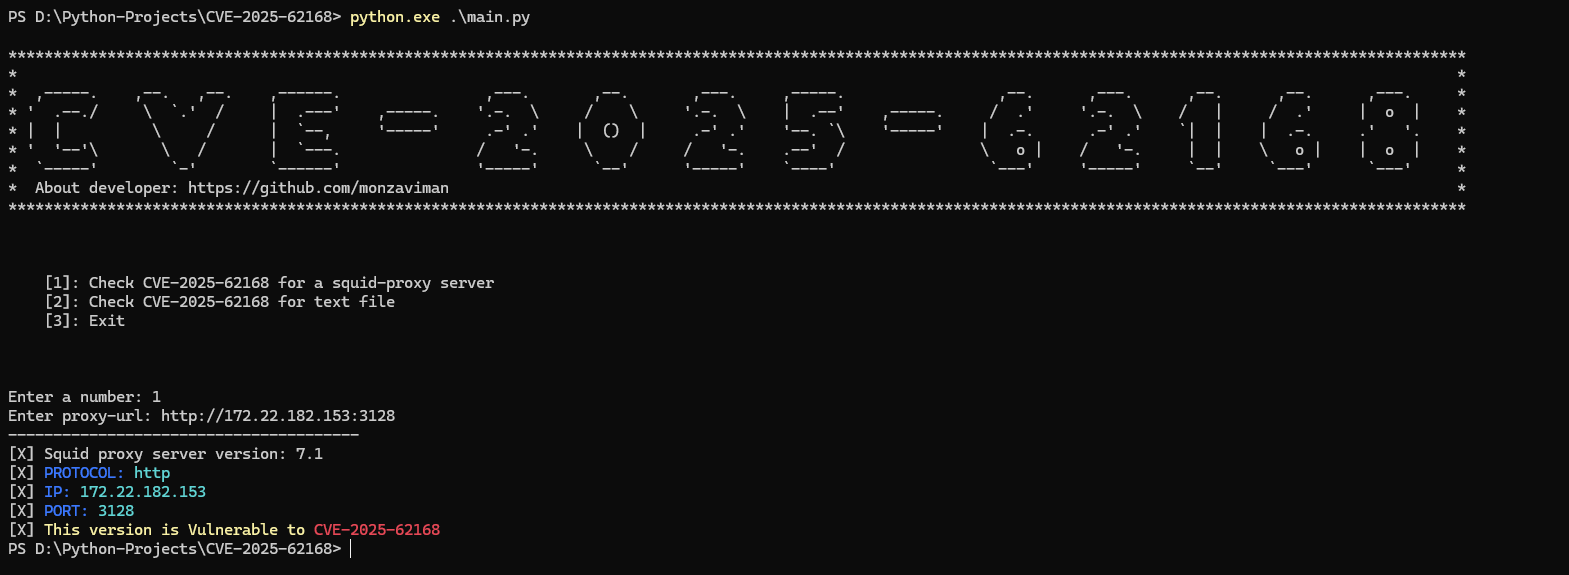
pip install -r requirements.txt

python3 main.py