
 shadowforge-cyber/cve-2026-76504-proof-of-concept
EUVD-2026-89950 URLエンコーディング(16進エンコーディング)の不適切な処理(CWE-177)

APIセッション管理層におけるURLエンコーディングの不適切な処理(CWE-177)に起因する、認証不要の認証バイパス。 細工されたリクエストが特権エンドポイントに到達し、認証済みの管理者セッションとして扱われる。
この脆弱性により、リモートの未認証攻撃者がCatalyst SD-WAN Manager API上の意図されたアクセス制御をバイパスできる。バイパスが成功すると、攻撃者は完全な管理者権限で動作し、設定の読み取り、システム状態の変更、または管理コマンドの発行が可能になる。
以下でテストされ、動作が確認されている:
URIデコードが一貫性なく実行される。特定の16進エンコードされたシーケンスはリクエストルーターに受け入れられるが、認証判定の前に正規化されない。その結果、対象のAPIパスに対してセッション検証ロジックがスキップされる。
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
サポートされているオプション:
--target / -t
--cmd / -c
--check
--proxy
-v
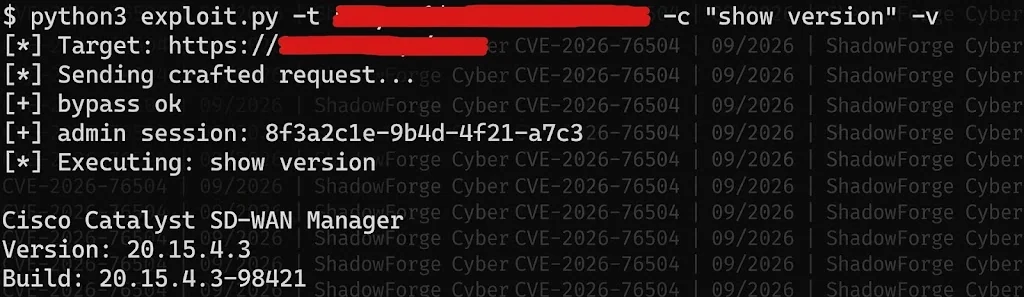
プライベートアクセスについてはお問い合わせください:[email protected]
機能
実用的価値 脆弱性の制御された検証、検知エンジニアリング、および適用されたパッチが実際にエンコーディングパスをブロックすることを確認するのに役立つ。
Report & PoC: ShadowForge Cyber
