
 sethsec/celerystalk
非同期の列挙&脆弱性スキャナー。すべてのホストですべてのツールを実行します。
celerystalkは、非同期ジョブ(タスク)を使用してネットワークスキャン/列挙プロセスを自動化し、実行するツールを完全に制御できるようにします。
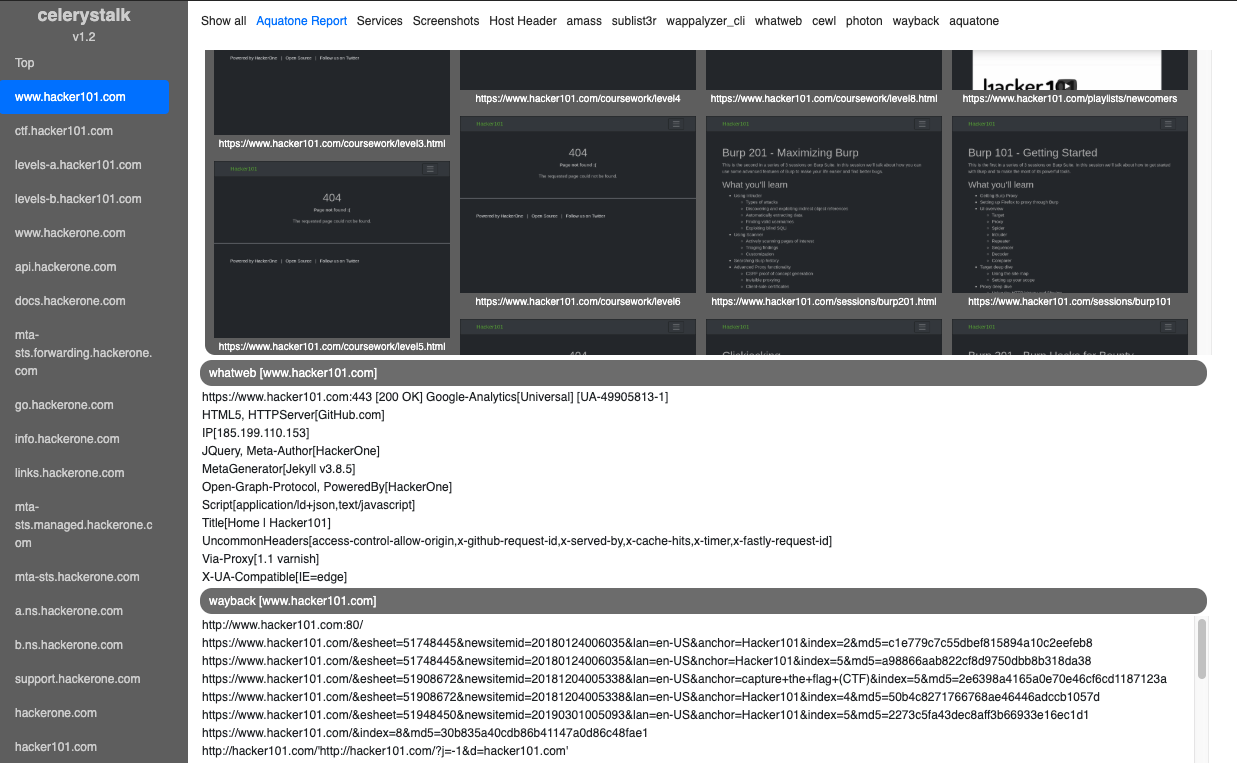
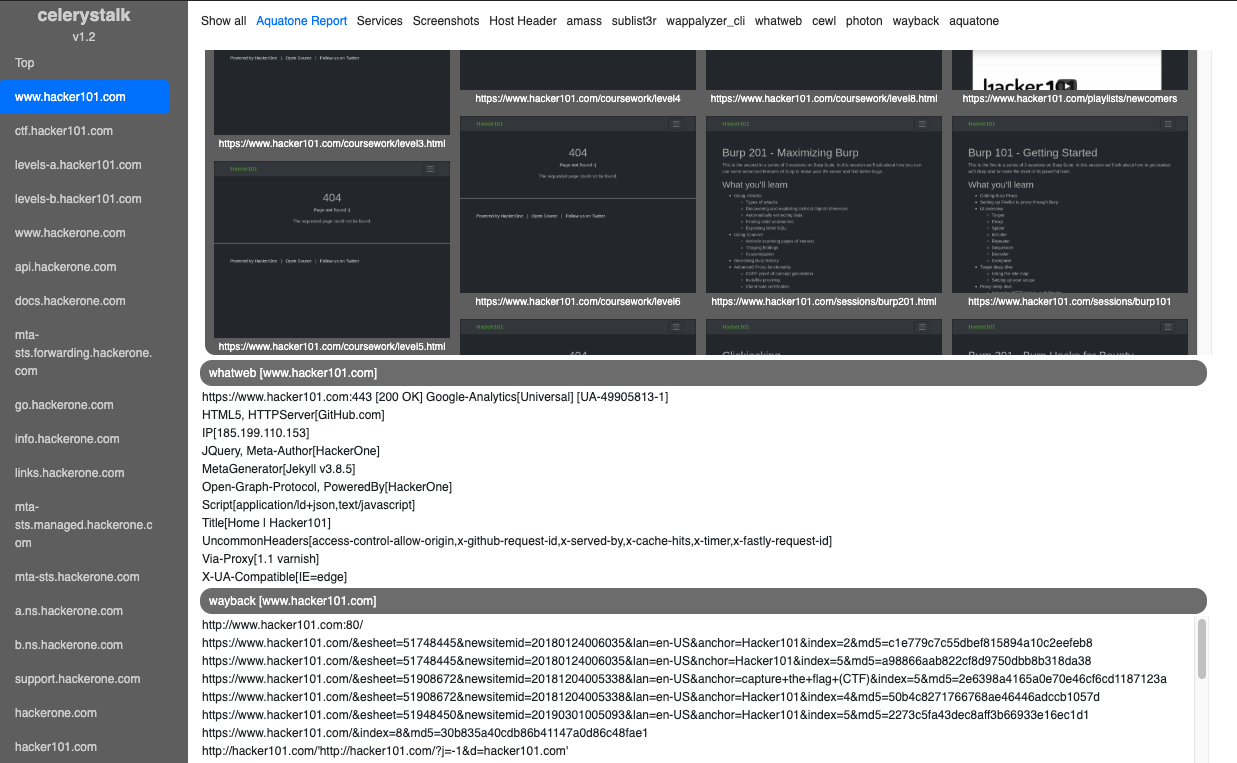
インタラクティブデモ: Bug Bounty Mode (HackerOne)
インタラクティブデモ: 脆弱性評価 / PenTest モード (引退した HackTheBox.eu マシン)
| フェーズ | コマンド | 使用するツールの例 |
|---|---|---|
| DNS 偵察/列挙 | ./celerystalk subdomains -d domain1,domain2 | Amass, sublist3r |
| スコープの定義、nmap/nessus のインポート | ./celerystalk import [scan_data,scope_files,etc.] | celerystalk |
| ポートスキャン | ./celerystalk nmap | nmap |
| ディレクトリとファイルの列挙、脆弱性の特定 | ./celerystalk scan | Gobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, etc. |
| スクリーンショット | ./celerystalk sceenshots | Aquatone |
| 分析 | ./celerystalk report | celerystalk |
celerystalk は:
celerystalk は root としてインストールおよび実行する必要があります``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h
## Dockerhubからdockerコンテナを使用する```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk
docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk
## celerystalkの使用方法 - 基本


### [URLモード] - URL(またはファイル内の複数のURL)をスキャンする方法

#### スコープやnmapなどをインポートすることなく、有効な全てのツールをURLまたはファイル内の複数のURLに対して起動する。```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
#### または、スコープ内にあるホストのリストをインポートして、celerystalk に nmap を実行させる```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)
## Advanced Usage: Bug Bounty モード vs Vulnerability Assessment モード

ワークスペースのインスタンス化時にモードを定義します。デフォルトのワークスペースはVAPTモードですが、手動で作成したワークスペースには2つのオプションがあります。

* スコープ内のIPアドレス/範囲/CIDRから始める場合は、Vulnerability Assessment and PenTest (VAPT) モードを使用します。
* スコープ内のドメインから始める場合は、Bug Bounty (BB) モードを使用します。

### [Bug Bounty モード]

*  BBモードでは、celerystalkで見つかった、または手動でインポートされたすべてのサブドメインがスコープ内としてマークされます。

#### サブドメインの検索、スコープ外ホストの定義、その他すべてのスキャン```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
注意: 最初にサブドメインコマンドを実行してからスコープを定義するか、スコープを定義してサブドメインをインポートすることができます。
**注記:** 最初にサブドメインコマンドを実行してからスコープを定義するか、スコープを定義してサブドメインをインポートすることができます。

#### スコープ内のホストリストをインポートし、celerystalk で nmap を実行して結果を解析させる```
# ./celerystalk workspace create -o /dir -m vapt        # Create default workspace and set output dir
# ./celerystalk import -S client-inscope-list.txt       # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt      (optional) # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk query watch (then Ctrl+c)               # Watch nmap scans as they move from pending > running > complete
# ./celerystalk subdomains -d client.com,client.net     # Find subdomains and determine if in scope
# ./celerystalk scan                                    # Run all enabled commands
# ./celerystalk query watch (then Ctrl+c)               # Watch scans as they move from pending > running > complete
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
注記: 最初にサブドメインコマンドを実行してからスコープを定義するか、スコープを定義してサブドメインをインポートすることができます。
詳細については、Wiki の 設定 ページを参照してください。
他の操作を行う前に、ワークスペースを作成する必要があります。
