Impersonate
説明
このリポジトリには、次のブログ記事(https://sensepost.com/blog/2022/abusing-windows-tokens-to-compromise-active-directory-without-touching-lsass/)の執筆中に開発されたツール群が含まれています。ブログ記事には、トークン操作の内部メカニズムがどのように機能するか、またそれをどのように利用できるかを理解するために必要なすべての情報が含まれています。
内容
このリポジトリには4つのツールが含まれています:
- Windowsコンピュータ上でトークンをリモート(PsExec/WmiExec)または対話的に操作できるスタンドアロンバイナリ(Impersonate/)
- Impersonateバイナリを埋め込んだCrackMapExec Pythonモジュール(impersonate.py)
- printfを含まないImpersonate.exeバイナリと同じ、埋め込み型CrackMapExecバイナリ(CME_module/)
- ブログ記事で紹介されているlist_tokens.c C++コード
Impersonate.exe の使用方法
Impersonate.exeツールには3つのモジュールが含まれています:
- Impersonate list: 利用可能なトークンを一覧表示します
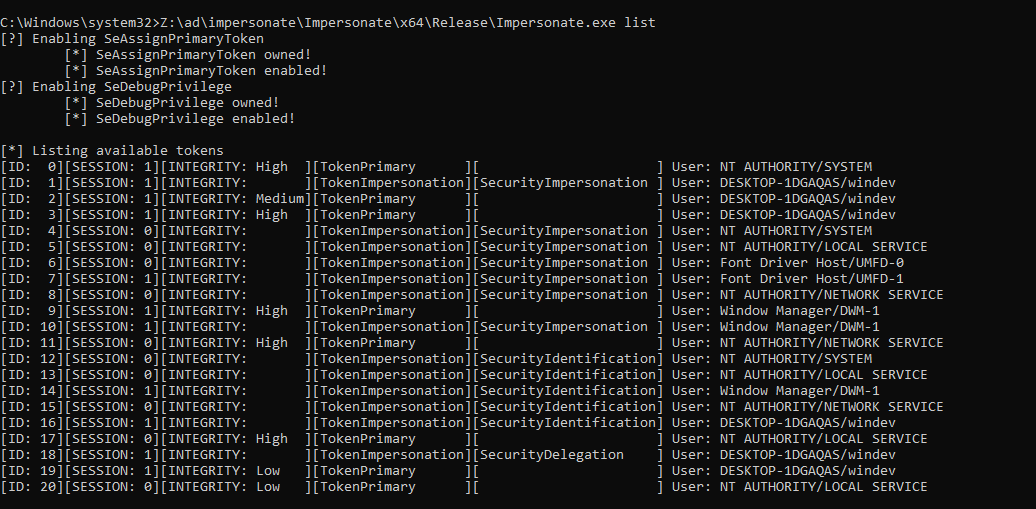
- Impersonate exec: ユーザーを偽装してコマンドを実行できます
- Impersonate adduser: 特権をドメイン管理者に昇格させることができます
コンパイル手順
プロジェクトをコンパイルするには、プロジェクトのプロパティでランタイムライブラリオプションを「マルチスレッド デバッグ(/MtD)」に切り替える必要があります。


