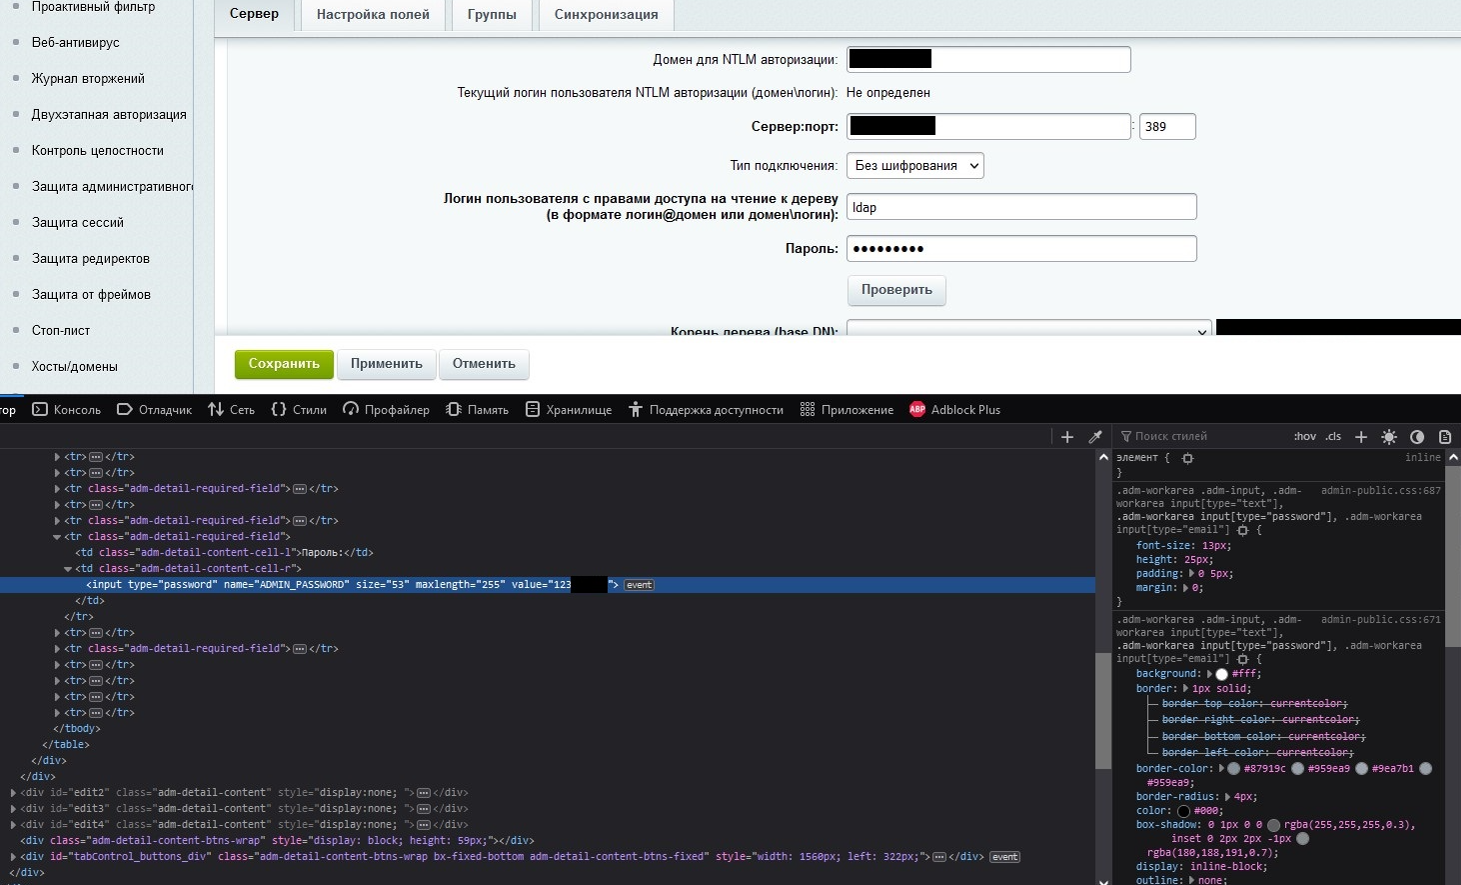
Bitrix脆弱性 CVE-2022-43959
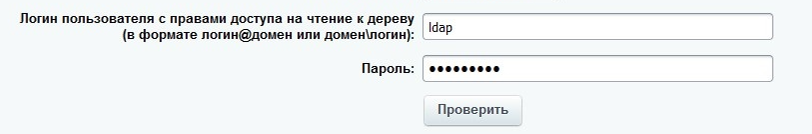
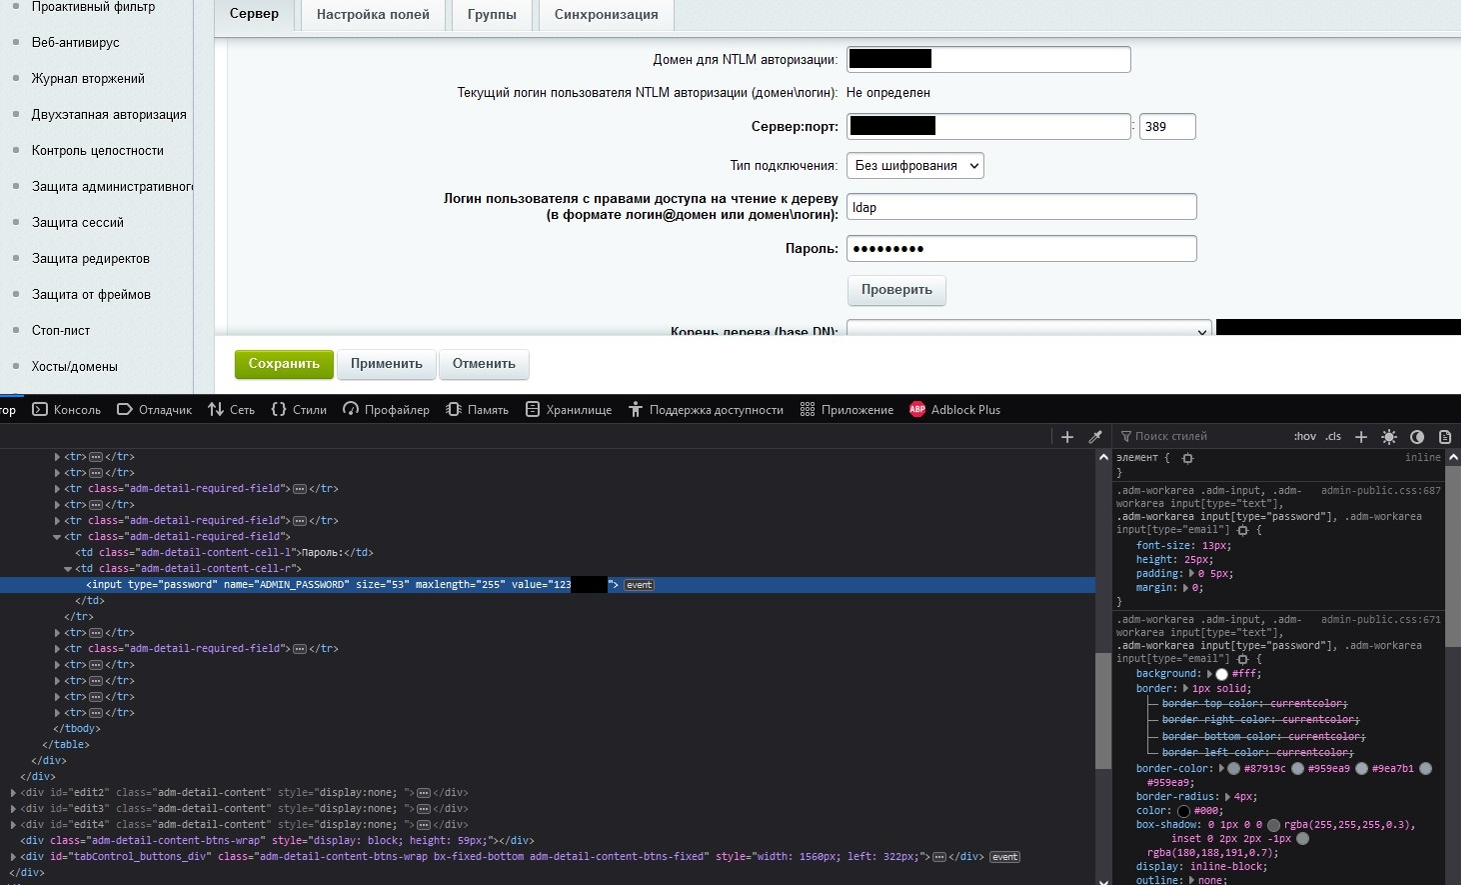
1C-Bitrix Bitrix24 AD/LDAPコネクタモジュールのバージョン23.100.0より前において、AD/LDAPサーバー設定内の認証情報が不十分に保護されているため、リモートの管理者が/bitrix/admin/ldap_server_edit.phpのソースコードを読み取ることでAD/LDAP管理パスワードを発見できます。
| Level | Score | CVSS | Link |
|---|---|---|---|
| 中 | 4.9 | CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:N/A:N | リンク |
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-43959
https://www.bitrix24.com/prices/self-hosted.php
https://www.bitrix24.com/security/
https://www.bitrix24.com/features/box/box-versions.php?module=ldap
Sergey Avdeev, Dmitry Lymbin (@lymbin)(Secwareにて)