 scamagic/cve-2022-23131poc-exp-zabbix-
CVE-2022-23131脆弱性の一括検出・悪用スクリプト

CVE-2022-23131脆弱性の一括検出と悪用スクリプト
実行環境:python3
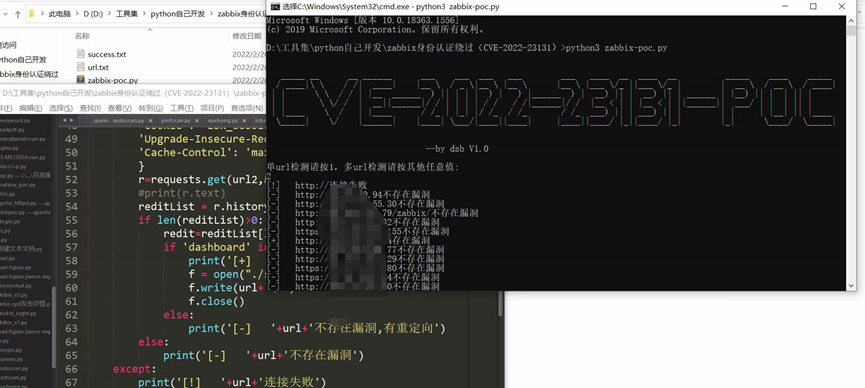
zabbix-poc.py
実行コマンド:python3 zabbix-poc.py
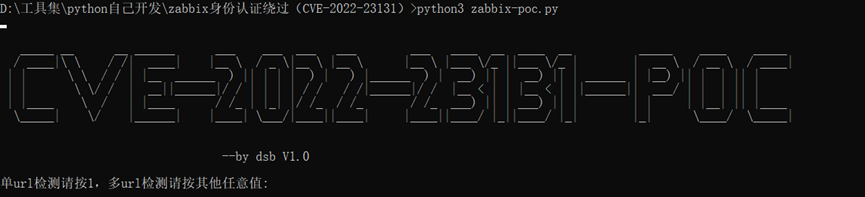 1つのターゲットのみを検出する場合は1を入力し、バッチ検出する場合は他の値を入力します:
脆弱性のあるURLの前には[+]マークが付き、現在のディレクトリのsuccess.txtに保存されます。
zabbix-exp.py
使用コマンド:seleniumライブラリを呼び出します。Google Chromeドライバーのインストールが必要です。
http://chromedriver.storage.googleapis.com/index.html
(バージョンが自分のChromeブラウザと一致していることを確認してください。完全に同じバージョンが見つからない場合は、近いバージョンをダウンロードしてください)。Pythonのルートパスにダウンロードします。
python3 zabbix-exp.py url(脆弱性のあるURL)
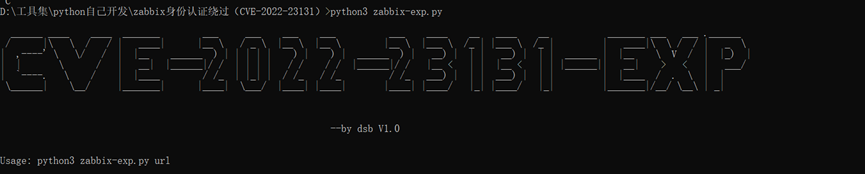 「No module named xxx」というエラーが発生した場合は、自分でコマンドpython3 –m pip install xxxを実行してダウンロードしてください。
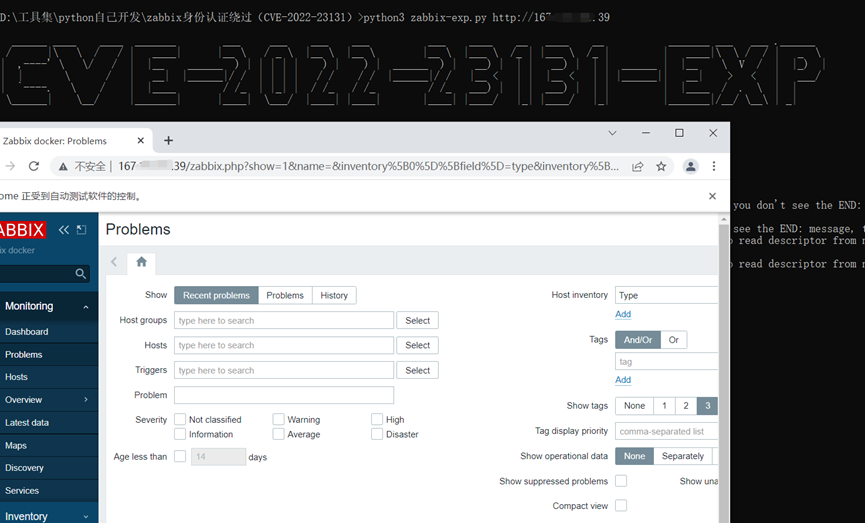 実行後、Google Chromeブラウザが起動し、自動操作が行われます。手動でクリックしないでください。そうしないとエラーが発生します。脆弱性の悪用が成功し、つまりログインに成功した後に、手動でクリックすることができます。
