
 rynosec/leakey
漏洩したAPIトークンやキーを、カスタマイズ可能なJSONベースのシグネチャチェックを用いて検証します。ペネトレーションテスターやバグハンターが、露出した認証情報の影響を判断するために設計されています。


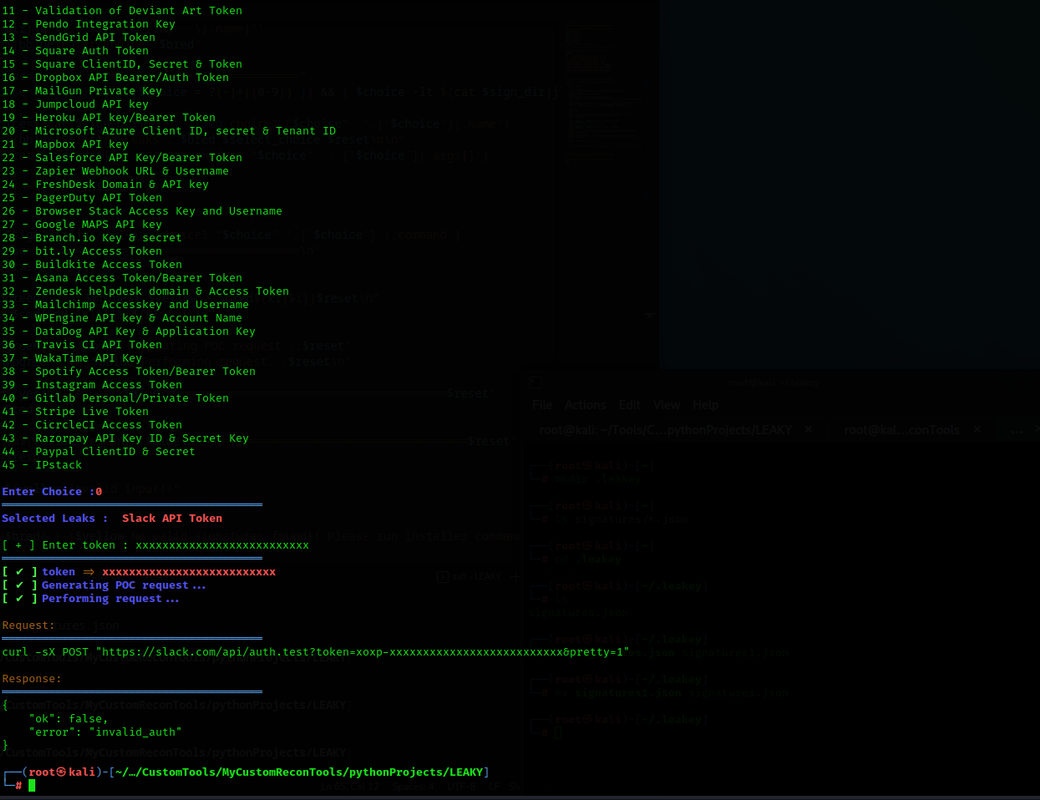
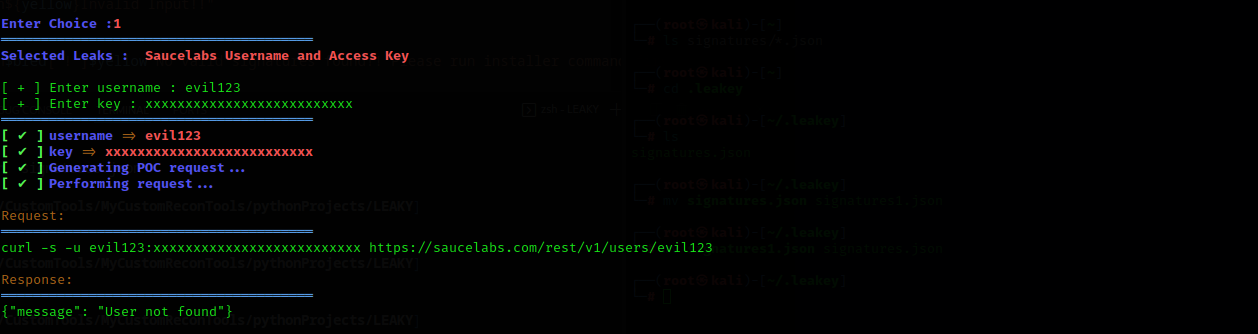
LEAKEYは、ペネトレーションテストやRed Teamエンゲージメント中に見つかった漏洩したAPIトークン/キーの検証ツールです。
このスクリプトは、バグハンターが漏洩した認証情報の影響を検証・判断するのに非常に役立ちます。
LEAKEYは、~/.leakey/signatures.json にあるJSONベースのシグネチャファイルを使用します。
LEAKEYの背後にあるアイデアは、高度にカスタマイズ可能で、新しいサービス/チェックが発見されたら簡単に追加できるようにすることです。
LEAKEYはシグネチャファイルを介してサービス/チェックリストをロードします。さらにチェック/サービスを追加したい場合は、signatures.json ファイルに追加するだけです。
curl https://raw.githubusercontent.com/rohsec/LEAKEY/master/install.sh -o leaky_install.sh && chmod +x leaky_install.sh && bash leaky_install.sh
インストールコマンドを実行した後、ターミナルで以下のコマンドを実行するだけです。
leaky
LEAKEYのすべてのチェックは、signatures.json ファイルで定義されています。
新しいチェックを追加するには、~/.leakey/signatures.json のシグネチャファイルに追加するだけです。
{
    "id": 0,
    "name": "Slack API Token",
    "args": [
      "token"
    ],
    "command": "curl -sX POST \"https://slack.com/api/auth.test?token=xoxp-$token&pretty=1\""
  }
寄付を通じて、私がオープンソースにさらに貢献することを励ますことができます。決してお願いしたことはありませんが、いつでも感謝しています。


@streaa - https://github.com/streaak/keyhacks
@udit-thakkur - https://github.com/udit-thakkur/AdvancedKeyHacks
このスクリプトは教育および倫理的な目的のみで作成されています。事前の相互同意なしにターゲットを攻撃するためにスクリプトを使用することは違法です。開発者は、このスクリプトによって引き起こされる誤用や損害について一切の責任を負いません。
