
 runewardd/runeward

AIエージェント向けの統制された実行セル。
AIエージェントのためのオープンソース・ガバナンス・ハーネス。


あらゆるAIエージェントに対して、強制可能なポリシー、人間による承認、分離された実行環境、予算、そして署名付き証跡を提供します。Runewardは、新しいモデルやオーケストレーションスタックを必要とせず、既存のエージェントやマルチエージェントフレームワークと連携して動作します。
前提条件: 稼働中のDocker/Podmanエンジンとrunewardバイナリ。
runeward quickstart
このコマンドは.runeward/quickstart.tomlを作成し、ポリシー、ランタイム、イメージ、状態パスをチェックし、許可されたコマンドを実行し、破壊的なコマンドが実行前に拒否されることを証明し、署名付き監査証跡を検証します。--forceを渡さない限り、既存のポリシーを上書きすることはありません。
doctorとダッシュボードのレディネスも、必要なシークレットソースを解決します。未設定のenv://値を参照するCharterは、起動準備完了として提示されません。
runeward doctor quickstart                     # セットアップの問題を安全に説明する
runeward --config-dir .runeward serve          # ダッシュボード + ガバナンスされたREST API
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # 独立したポリシー/監査の検証
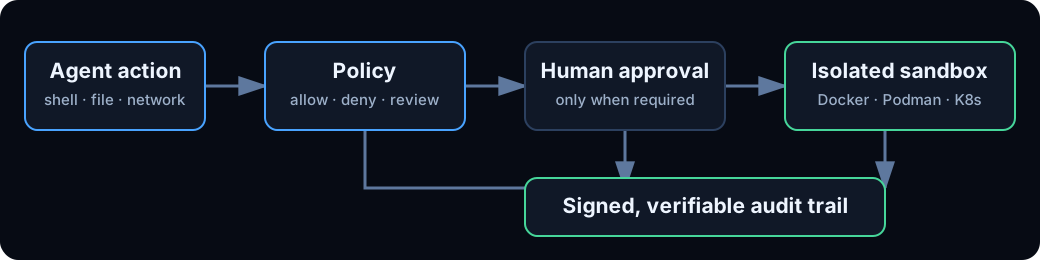
すべてのガバナンスされたアクションは1つの経路をたどります:
エージェントリクエスト → ポリシー → 必要に応じた人間による承認 → 制限 → サンドボックス → 署名付き監査イベント
ドキュメントとUIでは、まず親しみやすい用語を使用します。既存のAPIパスとファイルフィールドは、互換性のために元のテーマ名を保持します。
完全な命名と記述の規約を参照してください。
Runewardの使用方法に合ったパッケージを選択してください:
通常のローカル利用では、HomebrewでCLIをインストールしてください。エージェント統合の場合は、その言語のSDKもインストールしてください。pipとnpmのパッケージは稼働中のRuneward APIに接続するものであり、CLI/ランタイムを置き換えるものではありません。
ローカルサンドボックスには、稼働中のDocker、OrbStack、またはPodmanエンジンが必要です。
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
Python 3.9以降が必要です。ベースクライアントにはサードパーティのランタイム依存関係はありません。
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
Node.js 18以降が必要です。
npm install @runeward/sdk
npm ls @runeward/sdk
LangChain、CrewAI、LlamaIndex、OpenAI Agents、Strands、Vercel AI SDK、LangChain.jsのインストールオプションについては、アダプタを参照してください。
署名付きmacOS/Linuxインストーラは、チェックサムマニフェストを検証する際にフェイルクローズするためにcosignを必要とします。WindowsバイナリはReleasesから入手できます。
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
現在のmainブランチをビルドするには、Go 1.26.6を使用してください:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
MCP対応のIDEまたはエージェントにガバナンスされたツールを公開します:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
または、エージェントCLIをサンドボックス内に配置し、1つまたは複数のガバナンスされたワーカーを実行します:
runeward cohort --agent claude --model sonnet build "Build a tested API"
LangChain、CrewAI、LlamaIndex、OpenAI Agents、Strands、Vercel AI SDK、LangChain.js用のアダプタが含まれています。アダプタとエージェントグループを参照してください。
ダッシュボードには、各Citadel用の読み取り専用ライブチャットTTYもあります。エージェントハーネスはruneward_publish_conversation(またはREST、Python、TypeScriptの同等機能)でuser、assistant、tool、systemのターンを公開し、権限を持つチームメイトはターミナル入力アクセスなしでマスクされた会話をフォローできます。Runewardは、エージェントクライアントが公開しないプライベートなUIチャットテキストを推測することはできません。公開呼び出しをハーネスのターンコールバックに組み込んでください。公開者は、ダッシュボードと同じruneward serveコントロールプレーンに(/mcp、REST、またはSDK経由で)接続する必要があります。
Runewardはエージェントを囲む強制境界であり、エージェントの推論方法を決定するコンポーネントではありません。親エージェントと各委任サブエージェントのツール呼び出しをRuneward経由でルーティングすることで、明示的なポリシー、承認、分離、予算、証跡の境界を与えます。
既存の概念はその意味を保ちます: Cohortはタスクボードを共有するピアワーカーのグループであり、「サブエージェント」に改名されることはありません。オーケストレータは依然として委任のタイミングを決定し、Runewardは親/実行/プロバイダの系統を記録し、子Citadelが親のテナントまたはCharterを拡大することを防ぎます。参加する各エージェントは、独自のCitadelとChronicleを受け取ることができます。エージェントハーネスを参照してください。
ポリシーは、組み込みのglobルール、CEL、OPA/Rego、署名付きOCIバンドルをサポートします。CIでテストするか、レビュー済みのスキャフォールドから開始するか、検証済みの本番証跡から正確な提案を導き出します:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learnはポリシーを自動的に編集することはありません。まず証跡を検証し、マスクされたアクションをスキップし、完全一致を生成し、人間がそれらをレビューして広げることを要求します。
--allow-insecure-httpが信頼されたリバースプロキシがTLSを終端することを明示的に認めない限り、TLSも要求します。RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1で有効にしてください。ブラウザ対応のCharterはcapabilities = ["browser"]を宣言し、ダッシュボードはガバナンスされたレンダリングテキストとスクリーンショットのアクション、およびそれらのポリシー/エグレス結果を公開します。RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1、Charter [ide]、Dockerfile.ideターゲットide / ide-agents、例ide-demo / ide-claude / ide-codex / ide-cursor。制限: キーストローク単位のポリシーではない。セル内にCursor/Claude Desktop/Codex GUIはない。code-server上のファーストクラスのGitHub Copilotはない。とを参照してください。コントリビューションを歓迎します。CONTRIBUTING.mdを参照してください。Apache 2.0の下でライセンスされています。
| 関心事 | コンテナのみ | Runeward |
|---|
| ツール呼び出し | プロセスが要求したものを実行する | すべてのシェル、コード、ファイル、ネットワーク、ブラウザ操作を事前にチェックする |
| リスクのあるアクション | アプリケーション固有 | 帰属された決定を伴うallow、deny、またはrequire-approval |
| ネットワーク | 別途設定しない限り通常はオープン | デフォルト拒否のホスト名ポリシー。Kubernetesでは厳格なL3強制 |
| 制限 | CPU/メモリ | 実時間、実行、エグレス、トークン、コスト、リトライループの予算 |
| 監査 | ランタイムログ | 追記専用、ハッシュチェーン、Ed25519署名付きイベント |
| ハンドオフ | アドホックなログとフォルダ | ワークスペースtar、リカバリスナップショット、ポータブルな署名付き証跡JSON |
| エージェントID | 1つの不透明なプロセス | テナント、アクター、親実行、プロバイダ、モデル、永続的な実行系統 |
| インターフェース | ランタイム固有 | CLI、REST、MCP、Webダッシュボード、Kubernetes CRD、ローカルSDKアダプタ |
| 平易な用語 | Runeward名 | 既存のサーフェス |
|---|
| サンドボックス | Citadel | /v1/citadels、Kubernetes Citadel |
| ポリシーファイル/プロファイル | Charter | /v1/charters、*.tomlプロファイル |
| 承認 | Conclave | /v1/conclave |
| 署名付き監査証跡 | Chronicle | /v1/chronicle、[chronicle] |
| ネットワーク制御 | Perimeter | /perimeter、[network] |
| 予算と制限 | Rationing | [rationing] |
| エージェントグループ/フリート | Cohort | /v1/cohorts、[cohort] |
| インストール方法 | インストールされるもの | コマンド |
|---|
| Homebrew | macOSまたはLinux用Runeward CLI | brew install Runewardd/tap/runeward |
| PyPI | Pythonクライアントとエージェントフレームワークアダプタ | python -m pip install runeward |
| npm | TypeScriptクライアントとエージェントフレームワークツール | npm install @runeward/sdk |
