 rimbadirgantara/opac-fast-automation
CVE-2025-65862 用の自動化

⚠️ 倫理・法的警告 このリポジトリ内のすべての資料は、以下の目的でのみ提供されています:
- セキュリティ研究、
- 学習、
- 脆弱性分析、
- および所有している、または明示的な許可を得た環境でのテスト。
脆弱性の悪用、バグの悪用、または許可のない第三者サーバーへの悪意のあるファイルのアップロードは、違法行為であり、インドネシア法(UU ITE)および国際法に違反します。
著者は、記載されたツールや技術の悪用について一切責任を負いません。
SLiMS Bulian 9.7.2 では、ユーザーが(弱い認証情報で)プラグインの ZIP ファイルをアップロードした際に設定ミスが存在します。
その流れは以下のとおりです:
.php ファイルも含まれます。└── myplugin/
└── shell.php
SLiMS を管理している場合は、以下に注意してください:
/plugins/ に不審なフォルダが存在する/plugins/ ディレクトリを監視し、不明なファイルを削除してください。このスクリプトは以下の目的で使用されます:
| Flag | 機能 |
|---|---|
| -l | ターゲット SLiMS のファイルリストのパス |
| -f | テストするプラグイン ZIP(研究用のペイロード/バックドアを含む) |
| -o | 結果を保存するため |
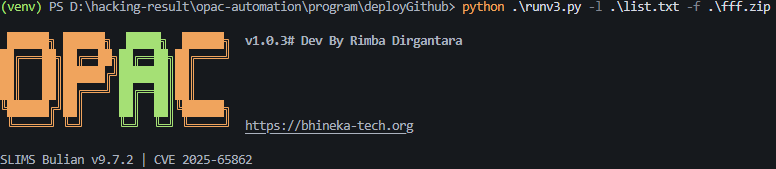
ツールを実行する前に以下のライブラリをインストールしてください: pip install httpx beautifulsoup4 urllib3
Python 標準ライブラリ(インストール不要):
このリポジトリは Proprietary — All Rights Reserved ライセンスを使用しています。
これは、研究ツールが無責任な第三者によって悪用されないようにすることを目的としています。
以下を行うことは許可されていません:
著者の許可なしに。
このリポジトリは、脆弱性の文書化、技術的分析、およびテストツールの開発のために作成されました。
倫理的かつ専門的に使用してください。
