 reverseclabs/awspx
AWS環境における実効的なアクセスとリソースの関係を可視化するためのグラフベースのツール。


auspex [ˈau̯s.pɛks] 名詞: 古代ローマの占い師、特に鳥の観察から兆候を解釈する者。


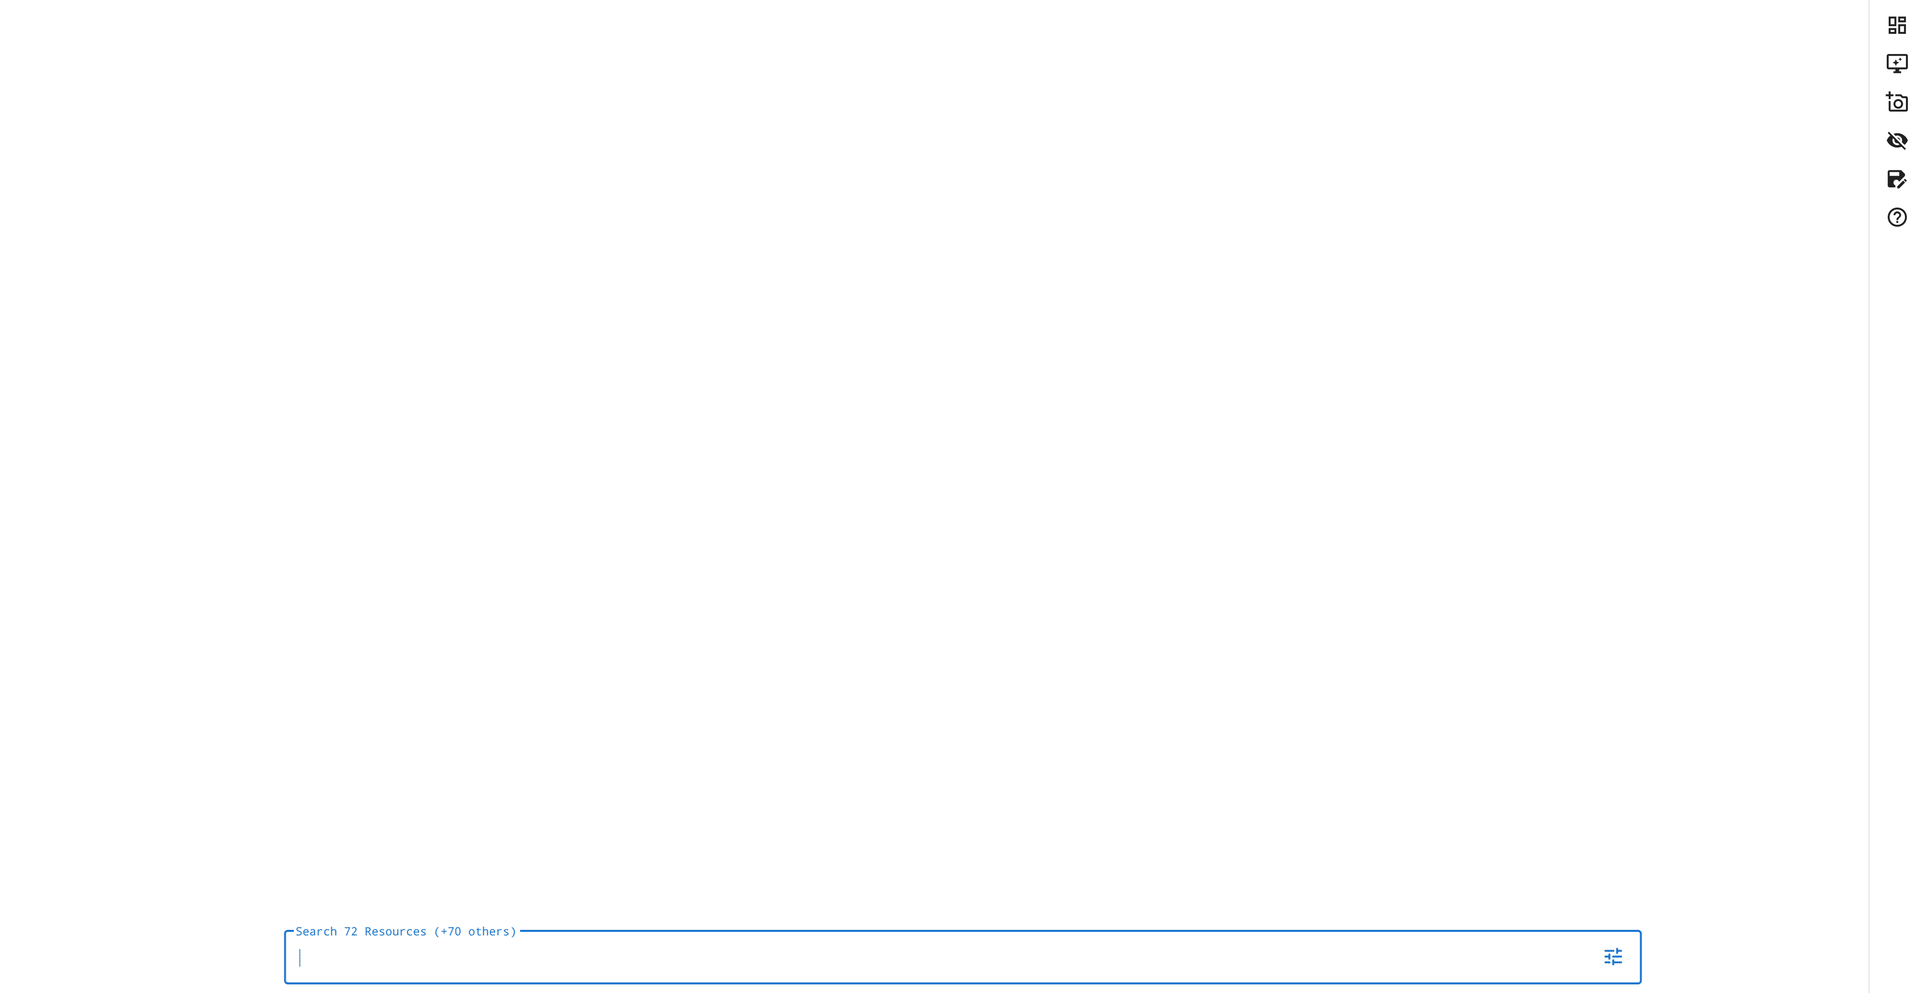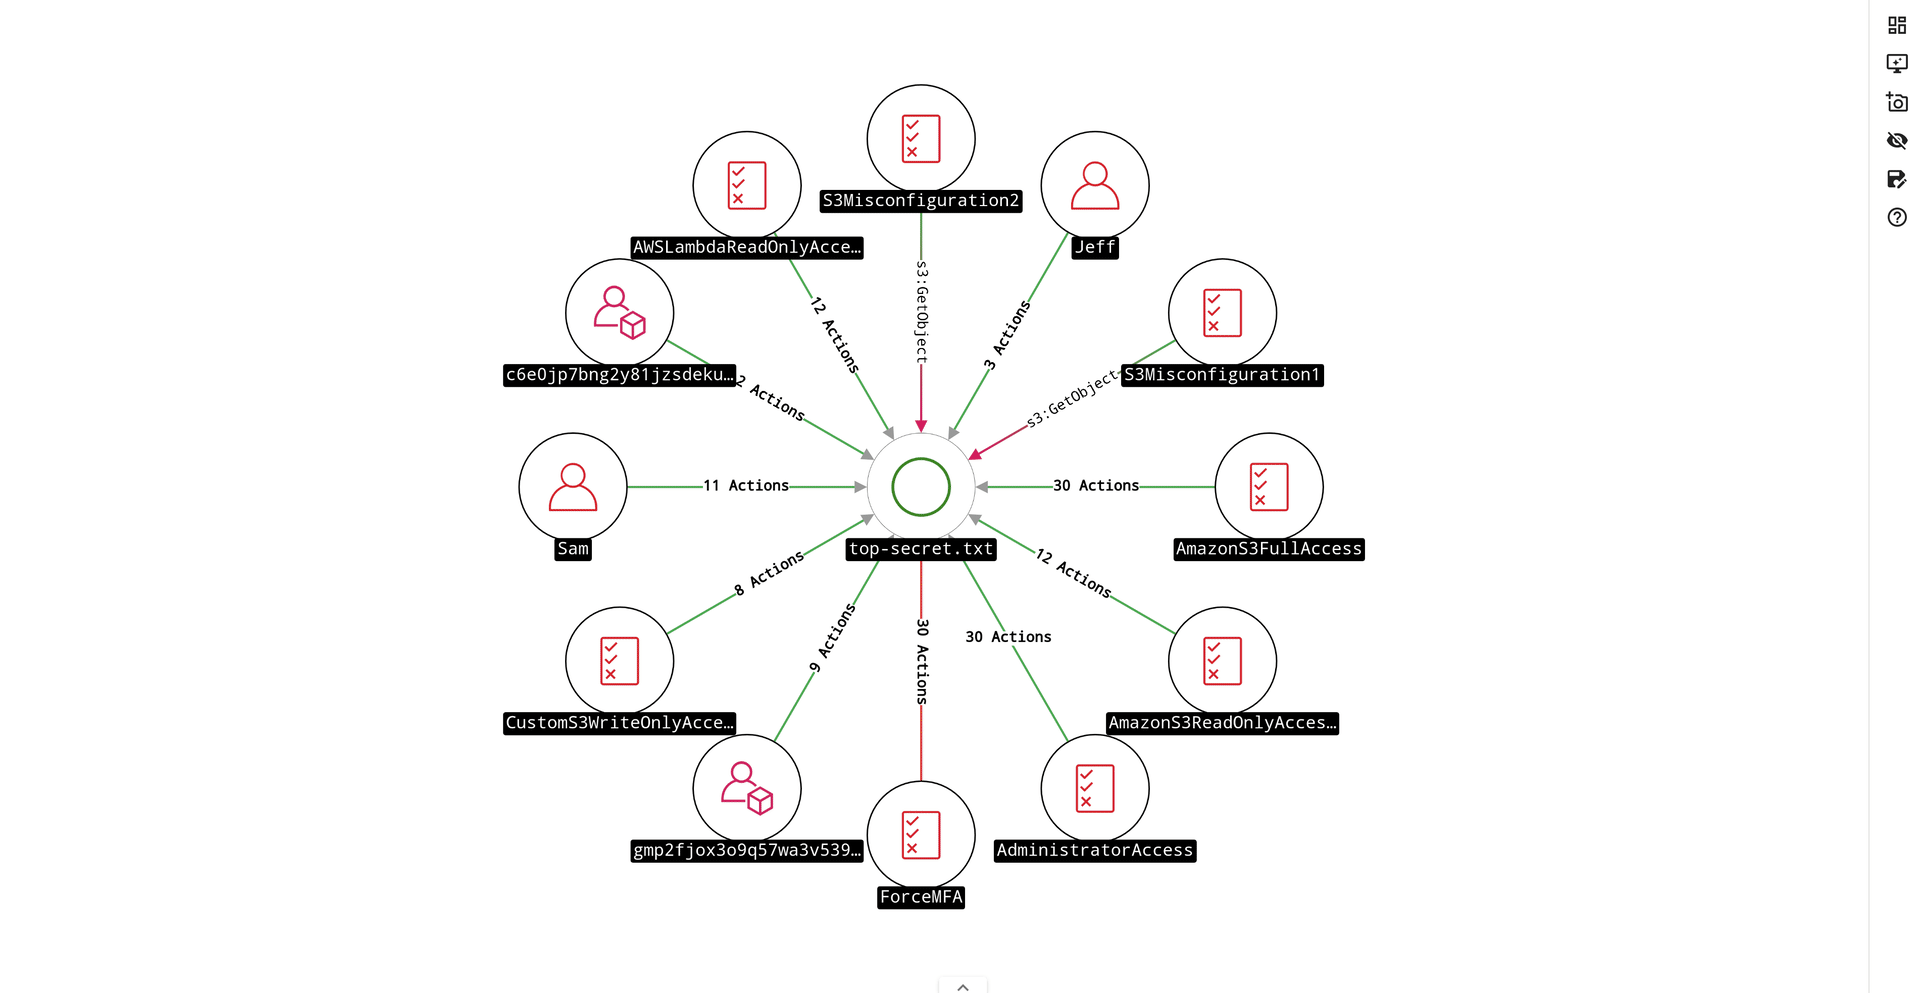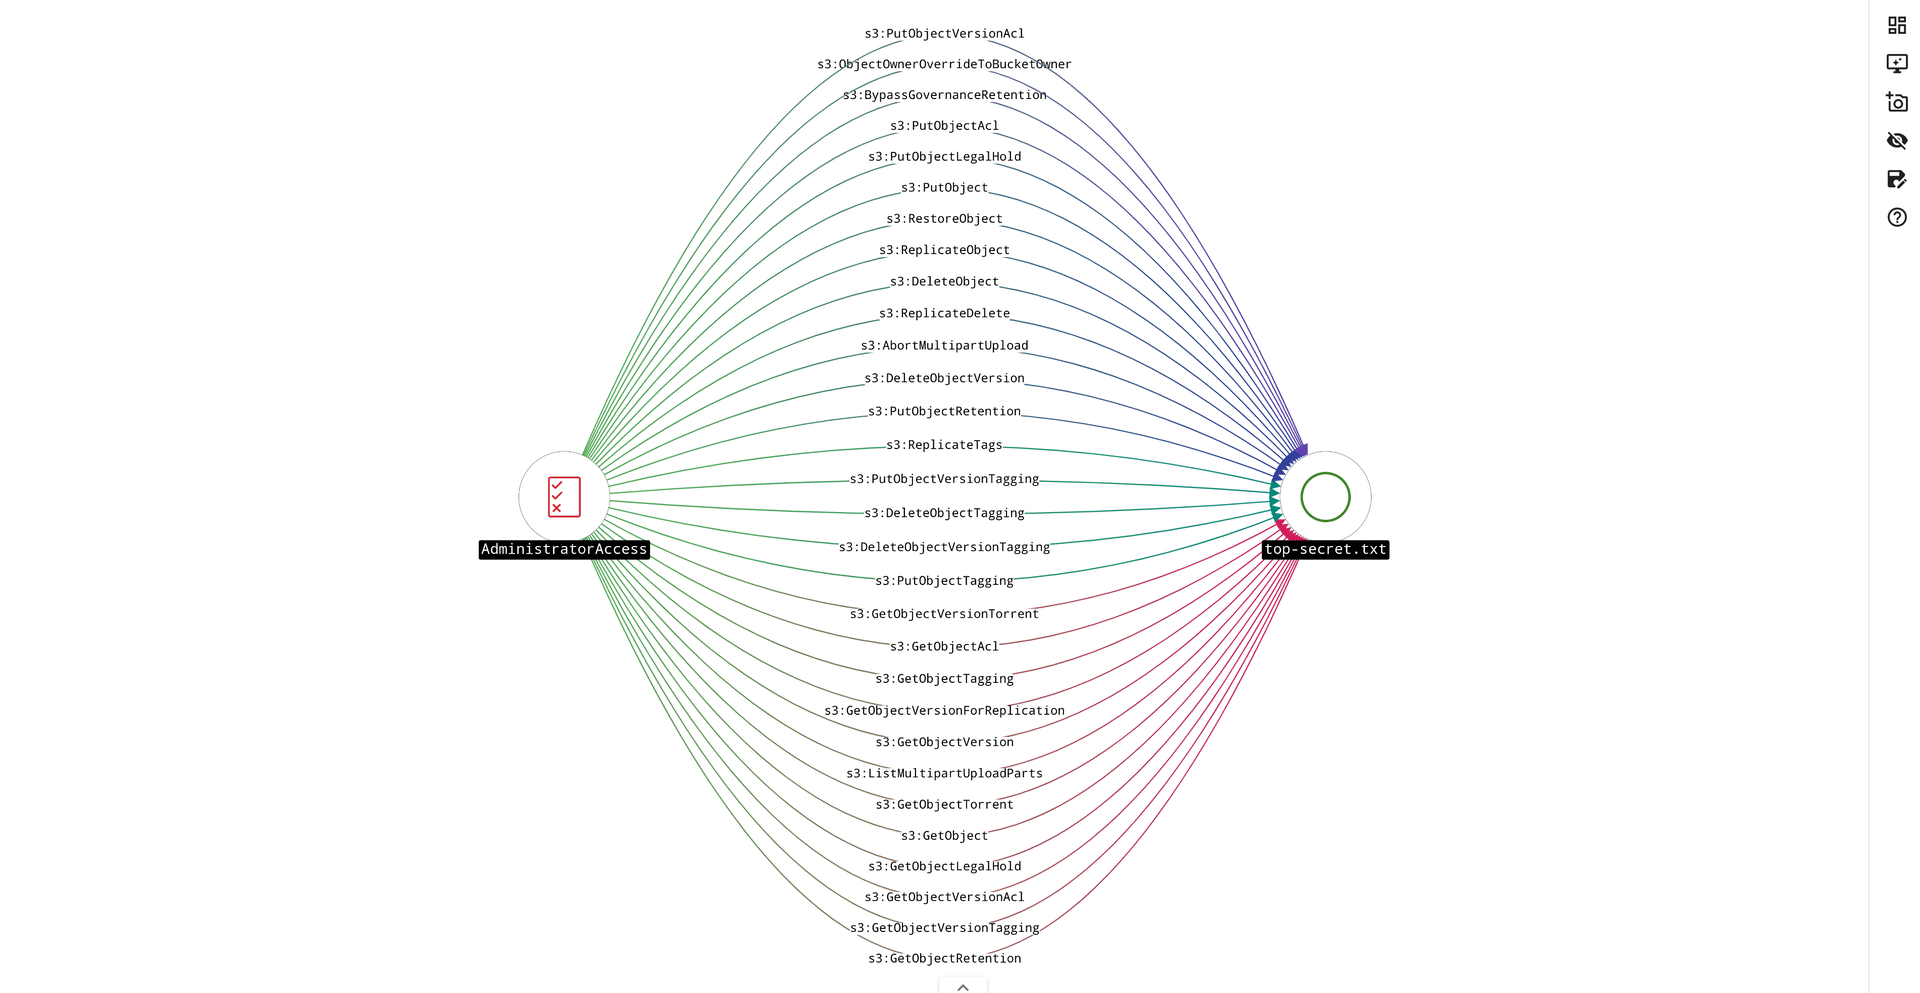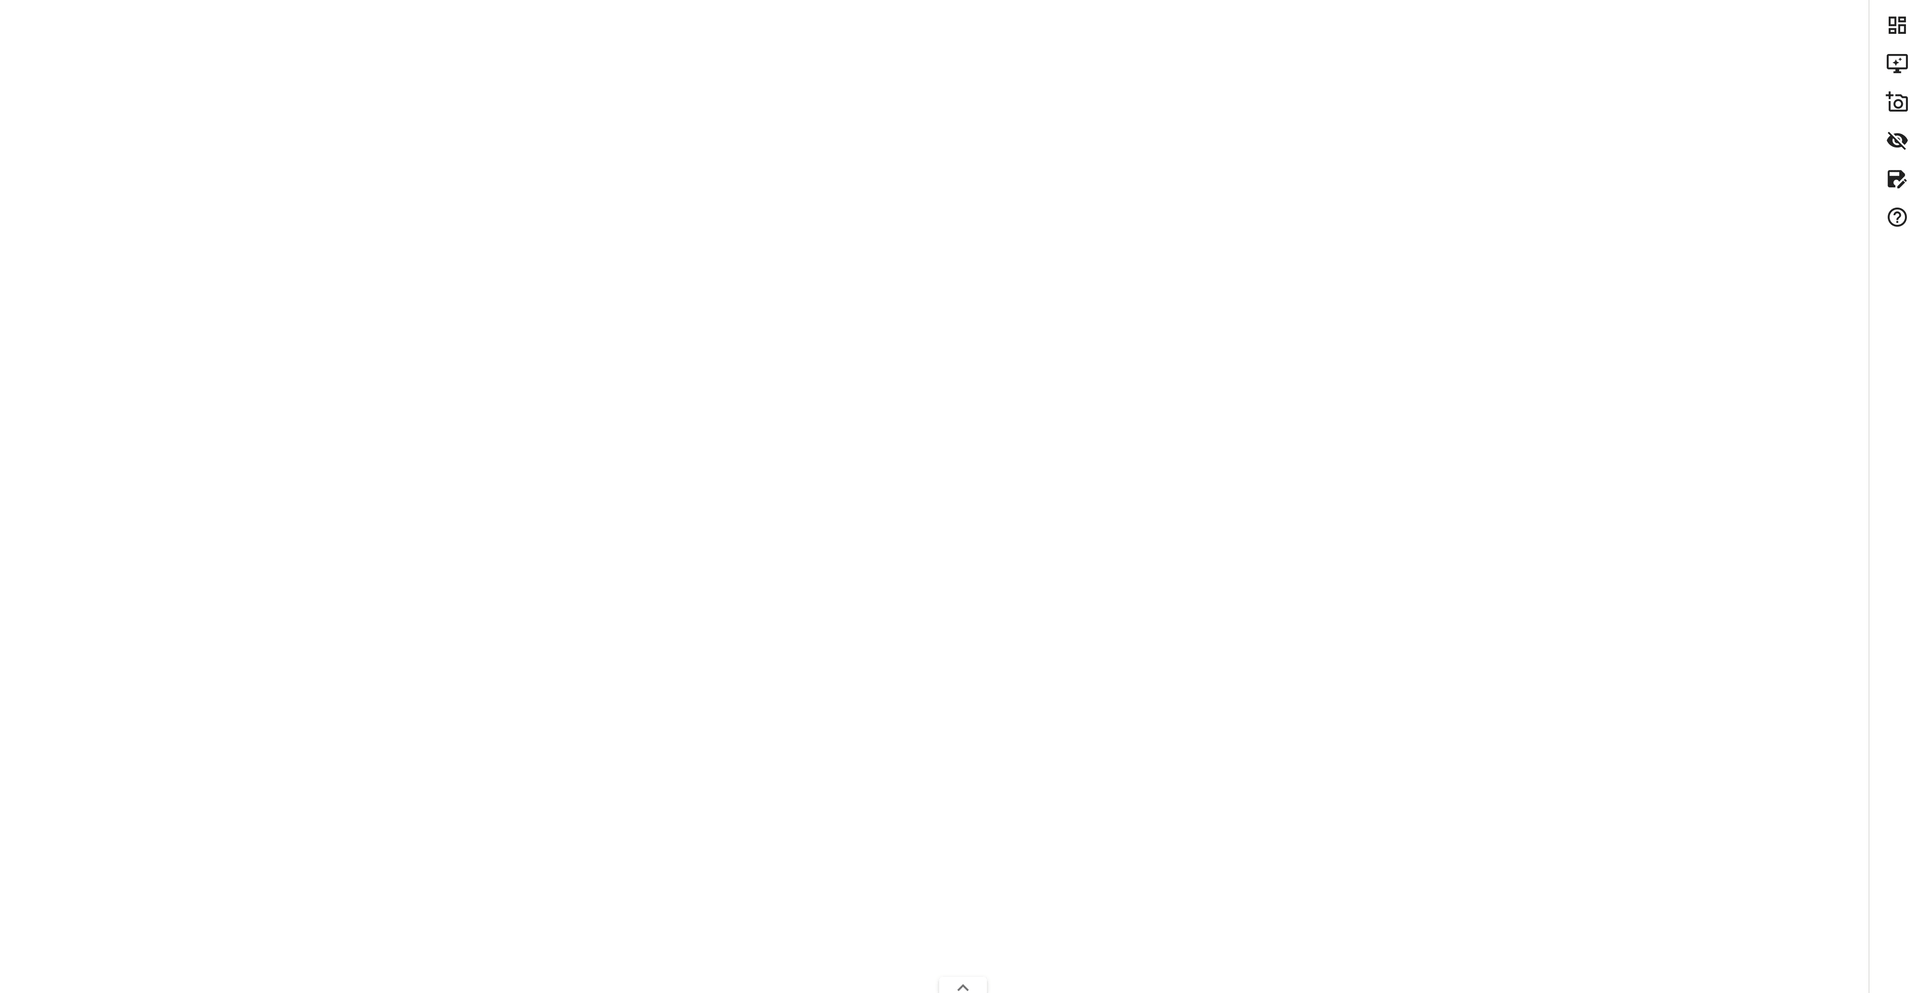
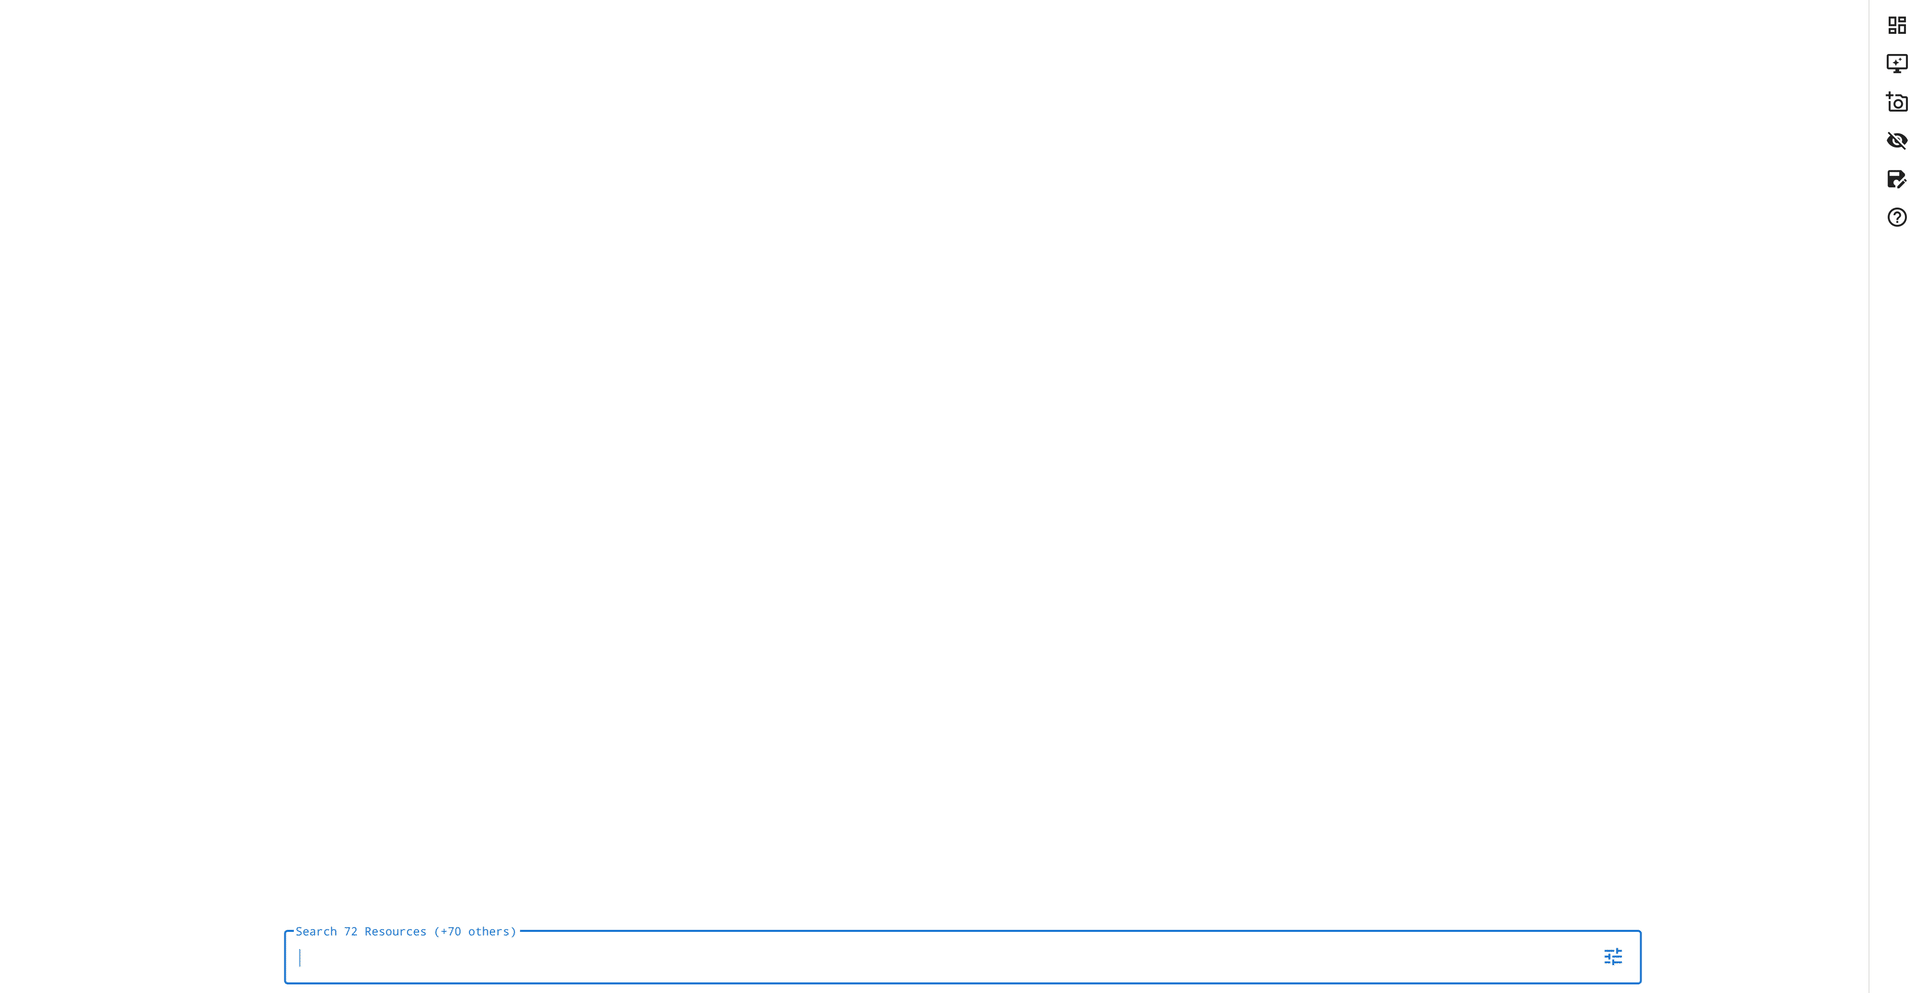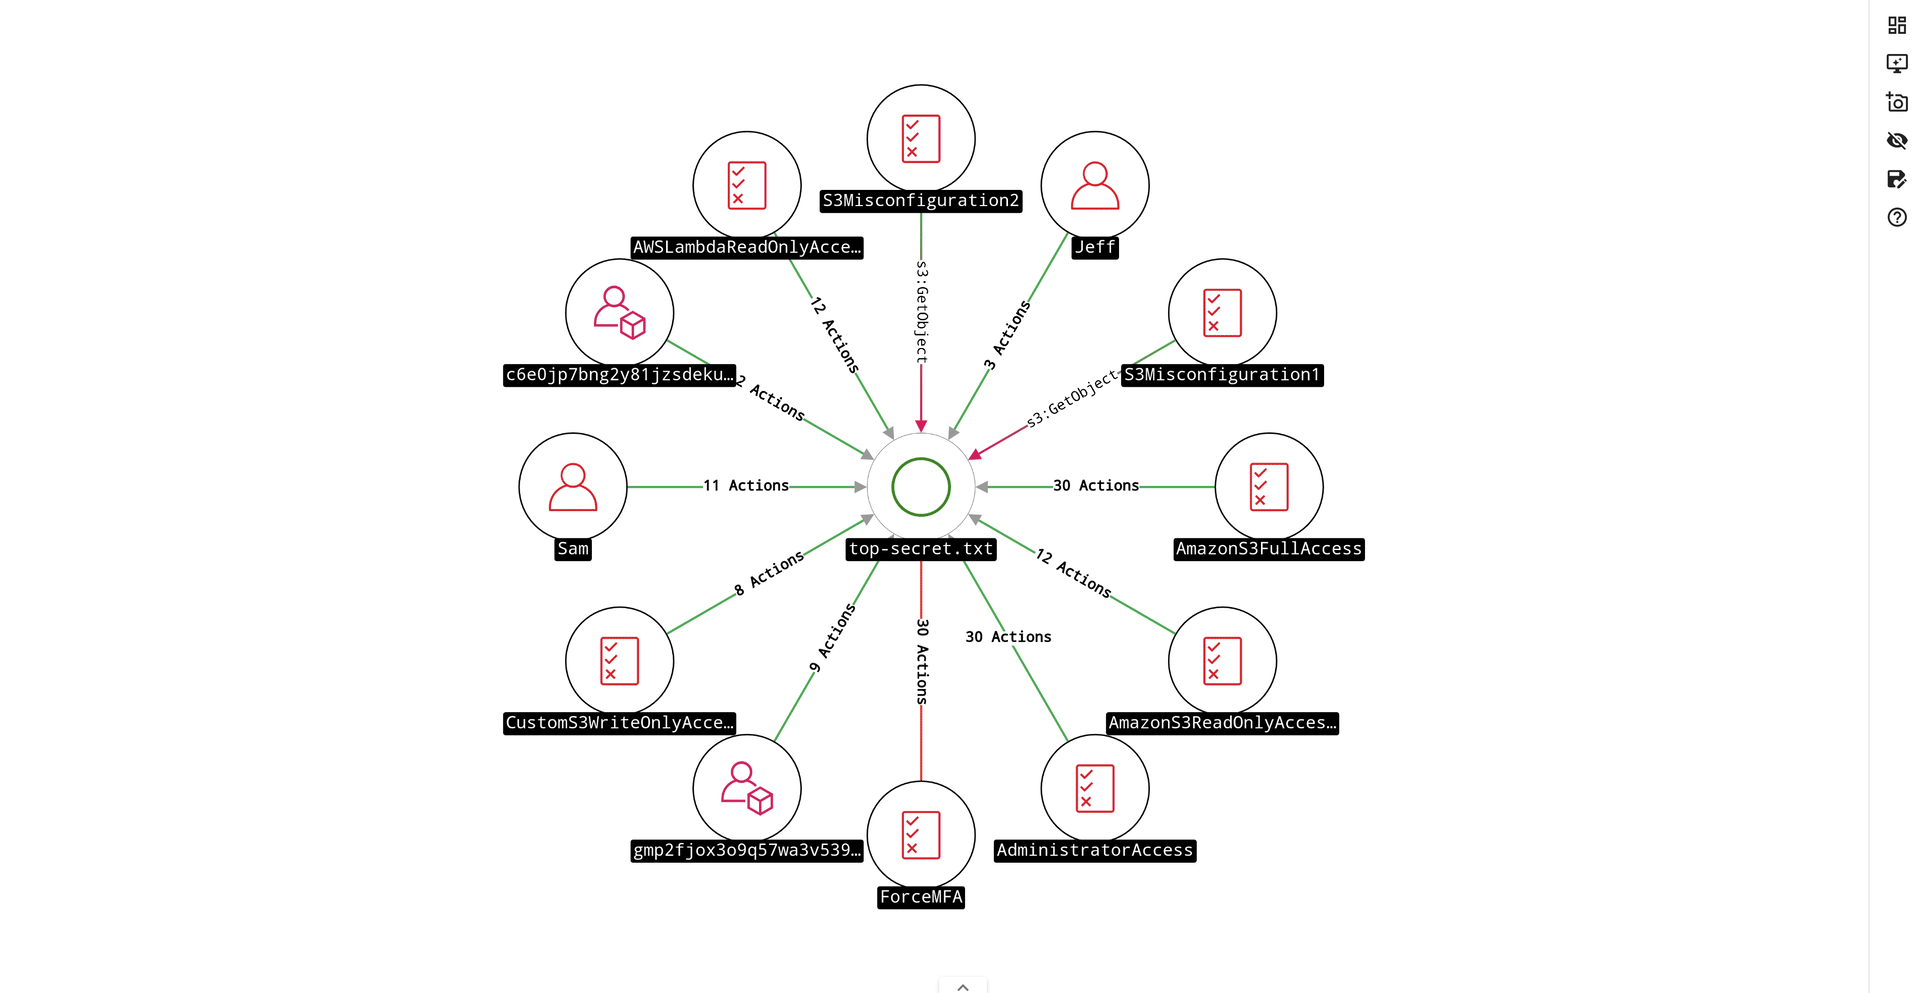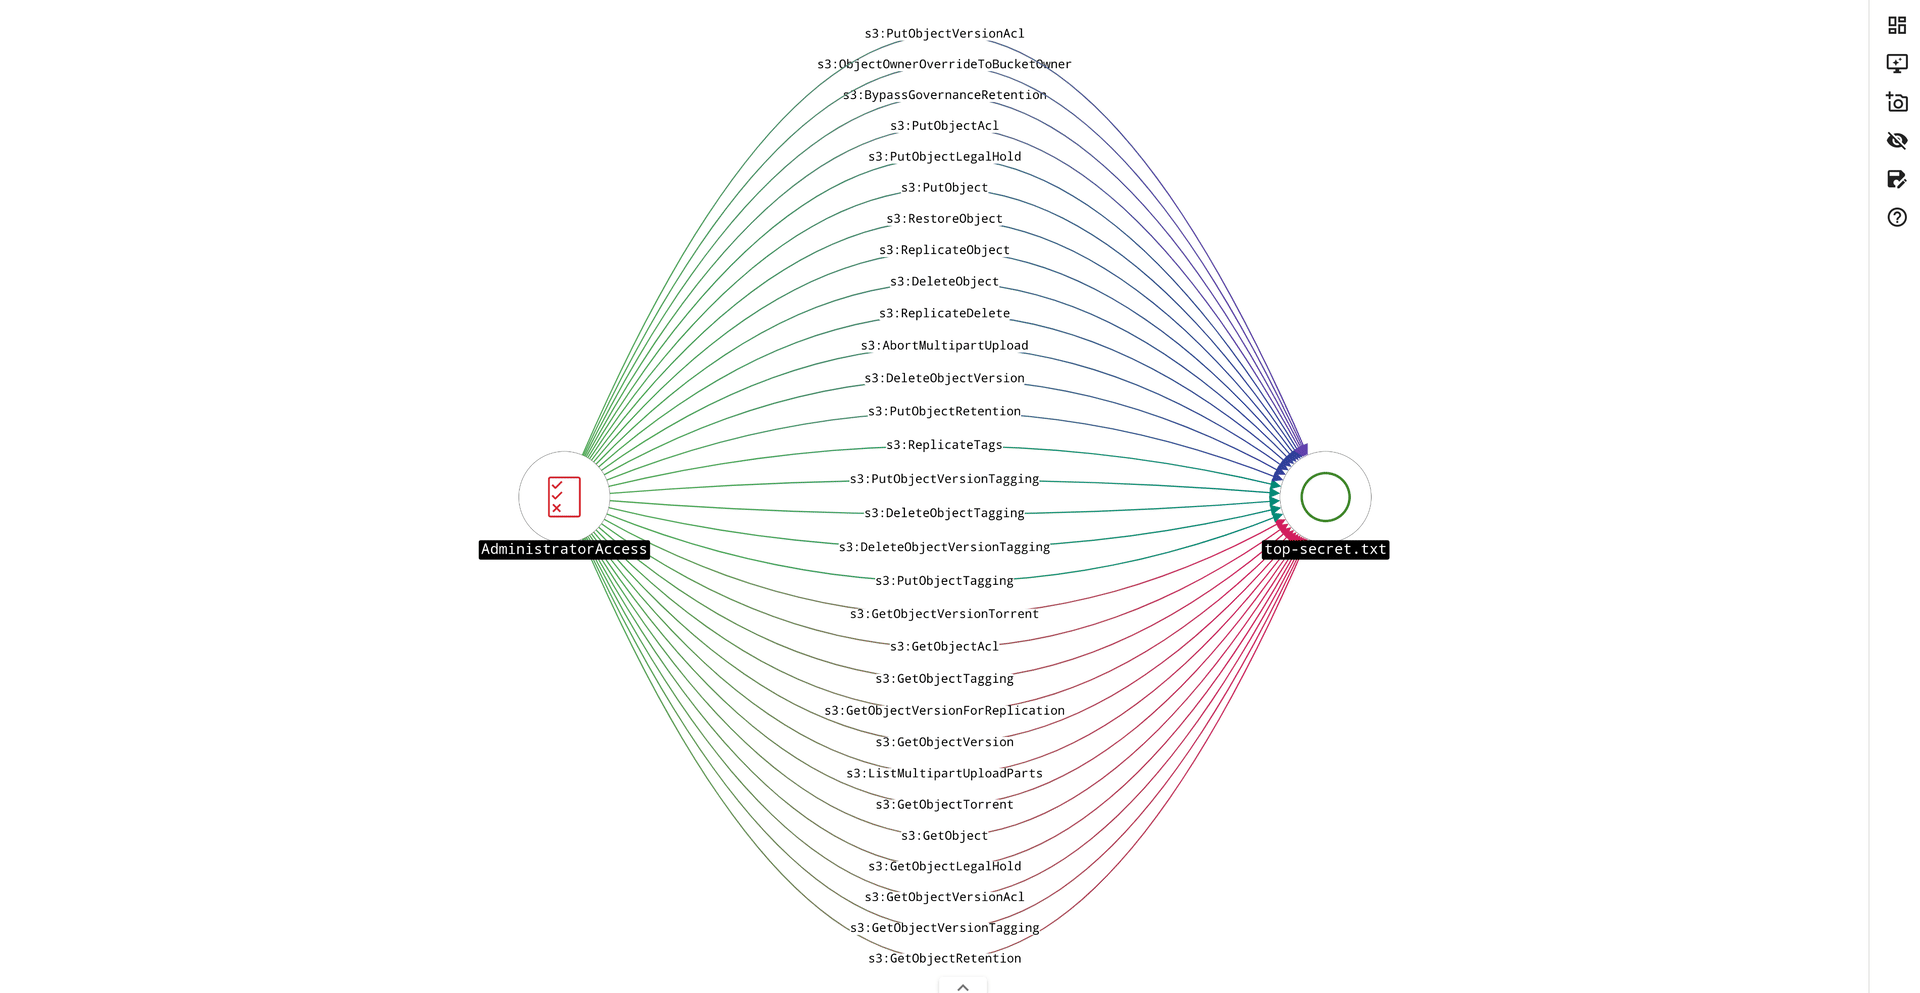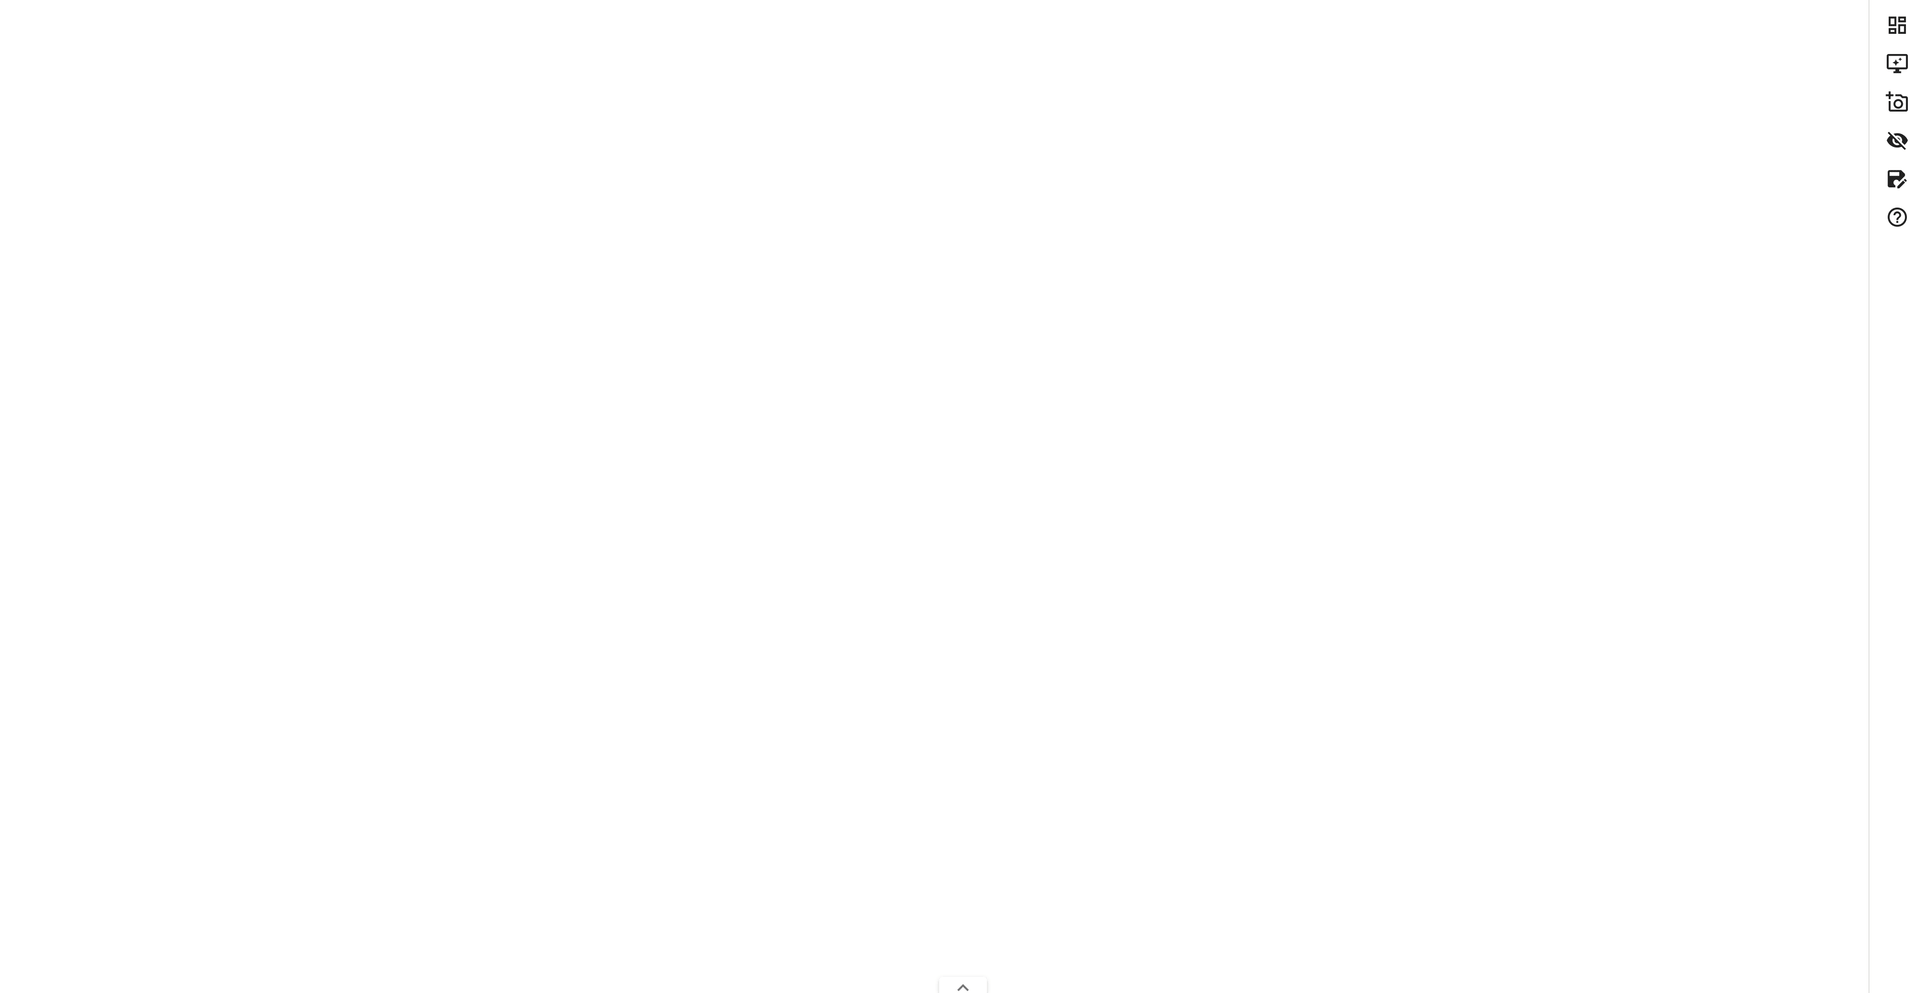
awspx は、AWS 内の効果的なアクセスとリソースの関係を可視化するグラフベースのツールです。ポリシー情報を解決して、どのアクションがどのリソースに影響を与えるかを判断し、これらのアクションを組み合わせて攻撃パスを生成する方法を考慮します。Bloodhound のようなツールとは異なり、awspx は機能するためにアクセス許可を必要とします。これらの権限が付与されていない場合に有用であるとは想定されていません。
詳細については、awspx Wiki を参照してください。
詳細なインストール手順、使用方法、よくある質問については、各セクションを参照してください: セットアップ; データ収集; 探索; よくある質問。
awspx は Linux または macOS にインストールできます。いずれの場合も Docker が必要です。
git clone https://github.com/FSecureLABS/awspx.git
INSTALL スクリプトを実行するcd awspx && ./INSTALL
awspx は 2 つの主要コンポーネントで構成されています: インジェスター (AWS アカウントデータを収集します) と ウェブインターフェース (このデータを探索できます)。
任意のアカウントに対してインジェスターを実行します。認証情報の入力を求められます。
awspx ingest
または この手順を省略して、代わりにサンプルデータセットを読み込むこともできます。
awspx db --load-zip sample.zip
awspx attacks
ウェブインターフェース (デフォルトでは http://localhost) にアクセスし、この環境を探索します。
このプロジェクトはまだ初期段階であり、やるべきことはまだたくさんあります。修正の送信、バグの特定、機能強化の提案、ドキュメントの作成または更新、コードのリファクタリング、さらにはこのリストの拡張など、すべてのコントリビューションは役立ち、歓迎されています。ご自身の判断で、コミュニティにとって最も有益と思われることを自由に行ってください。
詳細については、貢献 を参照してください。
awspx は、AWS 内の効果的なアクセスとリソースの関係を可視化するグラフベースのツールです。(C) 2018-2020 F-SECURE.
このプログラムはフリーソフトウェアです。あなたはこれを、Free Software Foundation によって発行された GNU General Public License (バージョン 3、または (オプションとして) それ以降のバージョン) の条項の下で再配布または変更することができます。
このプログラムは有用であることを期待して配布されていますが、いかなる保証もありません。商品性または特定目的への適合性についての暗黙の保証もありません。詳細については、GNU General Public License を参照してください。
このプログラムと共に GNU General Public License のコピーを受け取っているはずです。そうでない場合は、https://www.gnu.org/licenses/ を参照してください。

