English · Türkçe
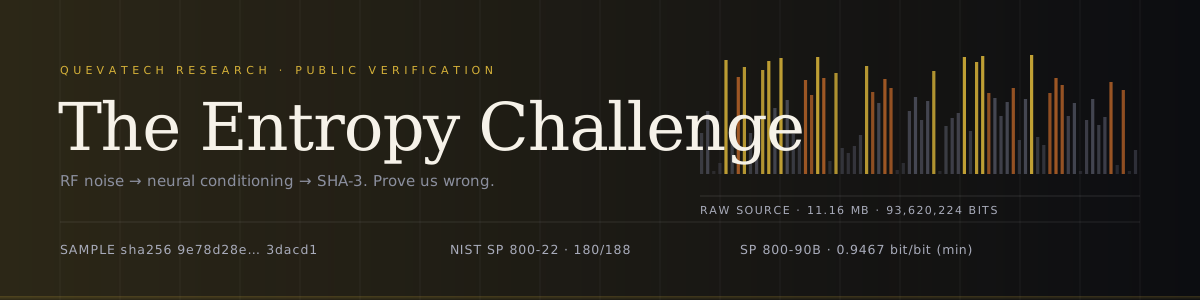
私たちはRFノイズを取り込み、独自のニューラルコンディショニング段を通し、 その結果をSHA-3 / SHAKE-256で後処理する乱数生成器を構築しました。出力は理想的な ランダム源と区別できないこと — いかなる統計的・学習ベースの識別器も偶然以上の 性能を出せないことを主張します。
私たちは出力と検証レポートを公開します。生成器は公開しません。
お願いするのは一行だけです:私たちの誤りを証明してください。
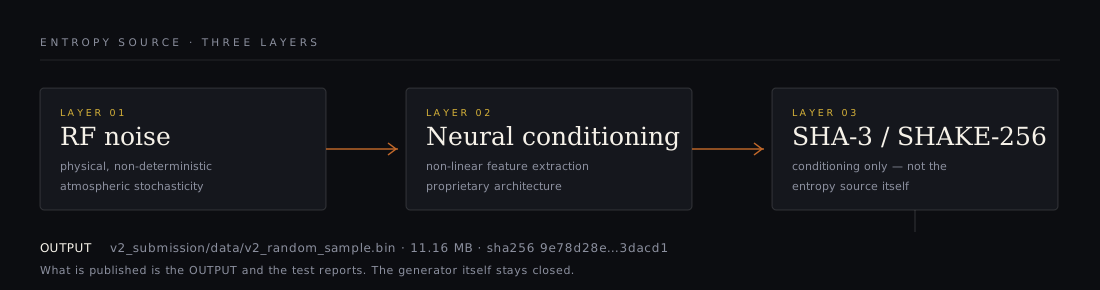
| 層 | コンポーネント | 役割 | 公開 |
|---|---|---|---|
| 01 | RFノイズ | 物理的で非決定的な源(大気の確率性) | ✗ |
| 02 | ニューラルコンディショニング | 生のRF信号からの非線形特徴抽出 | ✗ |
| 03 | SHA-3 / SHAKE-256 | 暗号学的コンディショニングとホワイトニング(SP 800-90B 方式) | ✗ |
| → | サンプルファイル | 11.16 MB の出力、認証済み実行とビット単位で同一 | ✓ |
ここでのSHA-3はあくまでコンディショニングコンポーネントとしてのみ使用され、 エントロピー源としては決して使用されません。コンディショニングはエントロピーを 減らすことしかできず、生成することはできません。
| 項目 | 値 |
|---|---|
| サンプル | v2_submission/data/v2_random_sample.bin |
| サイズ | 11,702,528 バイト · 93,620,224 ビット |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| 認証 | TEST_REPORT.md — SP 800-22、SP 800-90B、Dieharder、AIS 31 |
| パイプライン | .github/workflows/nist-tests.yml |
| 指標 | 値 | 解釈 |
|---|---|---|
| NIST SP 800-22(公式 C STS) | 180 / 188 サブテスト合格 | 95.7 %;不合格はテストあたり約1 %の想定範囲内 |
| SP 800-90B、IID評価 | H = 7.9675 ビット/バイト | IID仮定が確認された |
| SP 800-90B、非IID(保守的) | min-entropy 7.5739 ビット/バイト → 0.9467 ビット/ビット | 私たちが擁護する数値 |
| マルコフ予測攻撃 | 最良 50.06 % | コイン投げと区別できない |
| ML識別器(GBM、RF) | 最良 51.25 %、p = 0.36 | 有意な優位性なし |
| 自己相関、ラグ 1–1000 | 有意なラグ 2 個(期待値 ~2.7) | 周期性なし |
保守的な数値を読んでください。 0.9996 ビット/ビットはIID MCV推定値であり、 0.9467 ビット/ビットはt-tuple推定器に基づく非IIDの下限です。コンディショニング 済みのストリームはIIDテストに対して完璧に見えるべきであり、それはほとんど 何も証明しません。私たちが責任を持って支持する下限は0.9467 ビット/ビットです。
主張ではなく、コマンドです:
python tools/verify_sample.py
| チェック | 観測値 | ゲート |
|---|---|---|
| SHA-256 / サイズ | 認証済みレポートと一致 | 完全一致 |
| ビットバランス | 1 が 49.999 %、モノビット p = 0.847 | p > 0.01 |
| バイト均一性 | χ² = 248.39(df 255)、p = 0.605 | p > 0.01 |
| バイト平均 / 標準偏差 | 127.49 / 73.906 | 127.5 / 73.90 |
| ラグ 1~8 の系列相関 | 最大 |ρ| = 0.00031 | < 0.000877(3σ) |
| 最長の同一連続 | 28 ビット | ≈ log₂(93.6 M) ≈ 26.5 |
| 重複する 16 バイトブロック | 731,408 中 0 | 0 |
| 圧縮限界 | 8.0024 ビット/バイト | > 7.99 |
8 つのゲートはすべて合格し、いずれかが合格しなくなるとスクリプトは非ゼロで終了します。 これは意図的に可能な限り最も低コストなテストセットです。実行が簡単であることを目的としており、 認証の代わりとなるものではありません。
3 つのレベルを、成功が何を証明するかの大きさが増す順に並べています。
| レベル | 問い | 合格基準 | 認定 |
|---|---|---|---|
| 🥇 L1 · 予測器 | ビット N+1 を予測できますか? | ホールドアウトされた N = 100,000 ビットにおいて:精度 ≥ 50.52 %(両側 p < 0.001)。より大きい N も許可されます。閾値は二項検定から導かれます。 | 殿堂入り + 認定証 |
| 🥈 L2 · 識別器 | os.urandom と区別できますか? | クラスごとに ≥ 100,000 サンプル、優位性 > 0.01(p < 0.001)、未見のストリームで評価。 | 殿堂入り、名前付き言及 |
| 🥉 L3 · パターン発見者 | すべての標準テストが見逃したものはありましたか? | p < 1e-6 で多重比較補正を生き残り、2 つ目のサンプルで再現するバイアスまたは周期。 | 殿堂入り、公的な謝辞 |
os.urandom を含むあらゆる
生成器を最終的に破ることになるでしょう。tools/referee.py が凍結された手法を
ホールドアウトストリームに対して実行し、results.json を書き出します。その
ファイルのない発見は発見ではありません。| 日付 | 研究者 | レベル | 結果 | 証拠 |
|---|---|---|---|---|
| — | あなたの名前 | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
このリポジトリが証明しないことを短く列挙します。これを隠せば、真剣なレビュアーが最初に気づく点となるため、ここに明記します。
submissions/<handle>/ を含むプルリクエストを作成してください。[email protected](公開 issue は作成しないでください)。サンプル認証 2026-04 · ドキュメント CC BY 4.0 · コード MIT · QuevaTech Research



