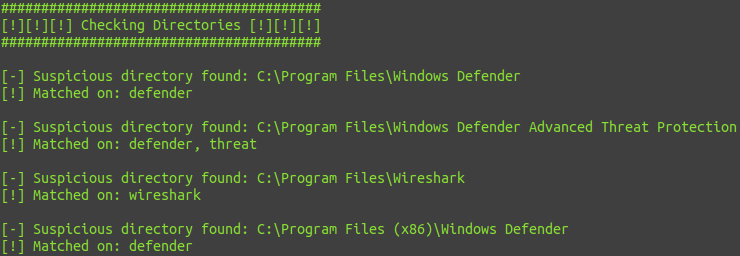


新しく改良されたC#実装のInvoke-EDRCheckerです。実行中のプロセス、プロセスのメタデータ、現在のプロセスにロードされているDLLと各DLLのメタデータ、一般的なインストールディレクトリ、インストールされているサービスと各サービスのバイナリメタデータ、インストールされているドライバと各ドライバのメタデータをチェックし、既知の防御製品(AV、EDR、ログツールなど)の有無を確認します。メタデータチェックにより隠れたEDRも検出します。詳細はブログ記事こちらをご覧ください。
このバイナリは、モジュールをロードして実行することでC2サーバーに読み込むことができます。注意:このバイナリは現在PoshC2に含まれているため、手動で追加する必要はありません。
時間が許せば、リストの追加と改善を続けていきます。完全なロードマップは以下にあります。
問題や質問があればTwitterで@PwnDexterまでご連絡ください!
リポジトリをgit cloneし、Visual Studioでソリューションを開いてプロジェクトをビルドするか、または最新リリースをこちらからダウンロードしてください。
git clone https://github.com/PwnDexter/SharpEDRChecker.git
バイナリがホストまたは選択したC2にロードされたら、以下のコマンドを使用できます。
ローカルホストに対してバイナリを実行し、現在のユーザー権限に基づいてチェックを実行します:
.\SharpEDRChecker.exe
run-exe SharpEDRChecker.Program SharpEDRChecker
PoshC2で使用する場合は次のコマンドを使用します:
sharpedrchecker
C2での初期起動:

プロセス:

プロセス内のモジュールロード:

ディレクトリ:

サービス:

ドライバ:

TLDR概要:


