CVE-2025-55854 - 保存型クロスサイトスクリプティング(XSS)の脆弱性
脆弱性の概要
CVE ID: CVE-2025-55854
脆弱性の種類: 保存型クロスサイトスクリプティング(XSS)
深刻度: 高
影響を受けるコンポーネント: ユーザープロフィールのBioフィールド
影響を受けるアプリケーション: FreelanceHub (https://github.com/nooncarlett/FreelanceHub)
説明
FreelanceHubアプリケーションのユーザープロフィール機能に、保存型クロスサイトスクリプティング(XSS)の脆弱性が発見されました。この脆弱性はBioフィールドの入力サニタイズが不十分であるために存在し、攻撃者が悪意のあるJavaScriptコードを注入し、他のユーザーが影響を受けるプロフィールページを閲覧した際に実行される可能性があります。
この脆弱性により、攻撃者は以下が可能になります:
- 他のユーザーのブラウザのコンテキストで任意のJavaScriptを実行する
- セッショントークンとCookieを窃取する
- 認証されたユーザーに代わって操作を実行する
- ユーザーを悪意のあるウェブサイトにリダイレクトする
- アプリケーションのインターフェースを改ざんする
影響を受けるバージョン
- FreelanceHub(パッチ適用前の全バージョン)
- テスト環境: ポート8080で実行されているlocalhostデプロイメント
技術的詳細
根本原因
このアプリケーションは、データベースに保存しプロフィールページにレンダリングする前に、Bioフィールドのユーザー入力を適切にサニタイズできていません。HTMLは特殊文字をエスケープしたり、危険なタグやイベントハンドラを削除したりせずに直接レンダリングされます。
攻撃ベクトル
- 攻撃の種類: 保存型XSS
- 入力ベクトル: ユーザープロフィールのBioフィールド
- 実行コンテキスト: 攻撃者のプロフィールを閲覧するすべてのユーザー
- 必要な認証: あり(攻撃者は有効なアカウントが必要)
概念実証
前提条件
- 実行中のFreelanceHubアプリケーションのインスタンス
- Webブラウザ(Chrome、Firefox、Edgeなど)
- ユーザーアカウントを作成するためのアクセス権
ステップバイステップの再現手順
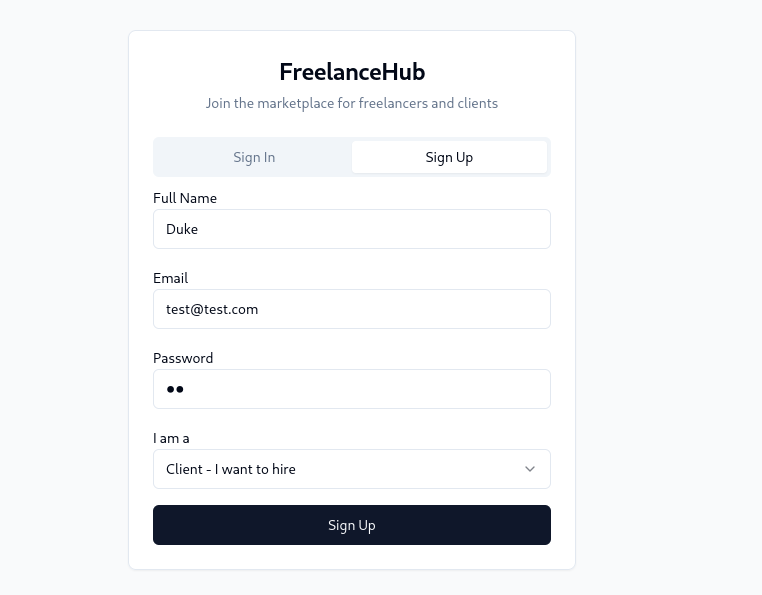
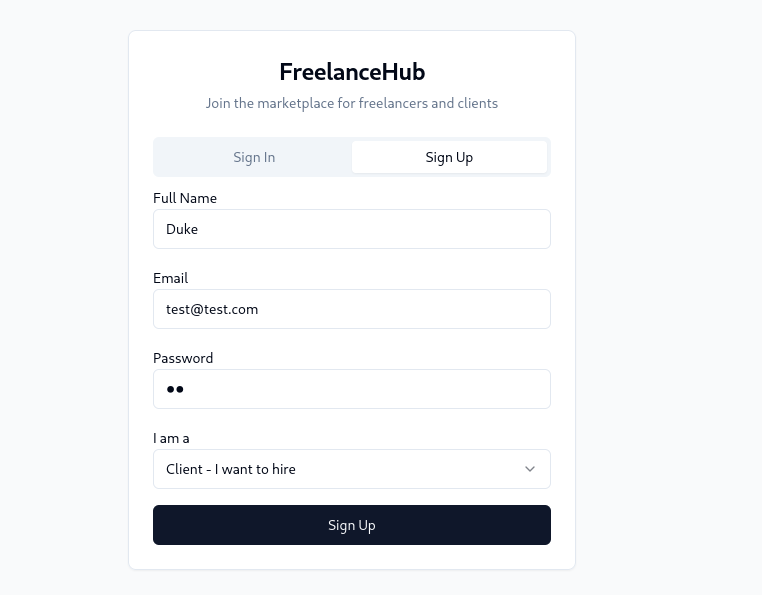
ステップ1: 新しいアカウントを作成する
http://localhost:8080/auth に移動します- 有効な認証情報を使用して新しいユーザーアカウントにサインアップします
- 登録プロセスを完了し、ログインします
ステップ2: プロフィールページに移動する
- ログイン成功後、
http://localhost:8080/profile に移動します
- プロフィール編集フォームでBioフィールドを見つけます
ステップ3: XSSペイロードを注入する
- Bioフィールドに、以下のペイロードを入力します:
ステップ4: フォームを送信する
- 保存またはプロフィール更新ボタンをクリックします
- プロフィールが更新されたという確認を待ちます
ステップ5: XSSをトリガーする
- プロフィールページにアクセスするか再読み込みします:
http://localhost:8080/profile
- JavaScriptのアラートボックスが自動的に実行されます
- 結果: JavaScriptコードが正常に実行され、保存型XSSの脆弱性が確認されます
期待される動作
アプリケーションは入力をサニタイズし、以下のいずれかを実行する必要があります:
- BioフィールドからすべてのHTMLタグを除去する
- 特殊文字(
<、>、"、'など)をエンコードする
- コンテンツセキュリティポリシー(CSP)ヘッダーを実装する
実際の動作
悪意のあるHTML/JavaScriptペイロードはデータベースに保存され、サニタイズやエンコードなしでプロフィールページがレンダリングされた際に実行されます。
影響評価
深刻度: 高
CVSS v3.1スコア: 8.1(高)
ベクター文字列: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:N
実際の影響
- セッションハイジャック: 攻撃者はセッショントークンを窃取し、ユーザーになりすますことができます
- 認証情報の窃取: 悪意のあるスクリプトが偽のログインフォームを作成し、認証情報を取得できます
- データの外部送信: 機密性の高いユーザーデータが攻撃者が管理するサーバーに送信される可能性があります
- マルウェアの配布: ユーザーを悪意のあるウェブサイトにリダイレクトできます
- フィッシング攻撃: 信頼されたドメインを使用して、説得力のあるフィッシングコンテンツをホストできます
- アカウント乗っ取り: 他の脆弱性と組み合わせることで、アカウントの完全な侵害につながる可能性があります
 pushkarayengar/cve-2025-55854-poc







