 pn-tester/cve-2022-35499
Trimble TM4WEB <=22.2.0 における反射型クロスサイトスクリプティング (XSS) 脆弱性の概念実証エクスプロイト。外部請求書ビューアエンドポイントの任意のURLパラメータを介したインジェクションを示しています。

Trimble TM4WEB <=22.2.0 において、外部請求書ビューアエンドポイントは、URL に追加された任意のパラメータへの注入により、反射型クロスサイトスクリプティングに対して脆弱です。
ステップ 1 :
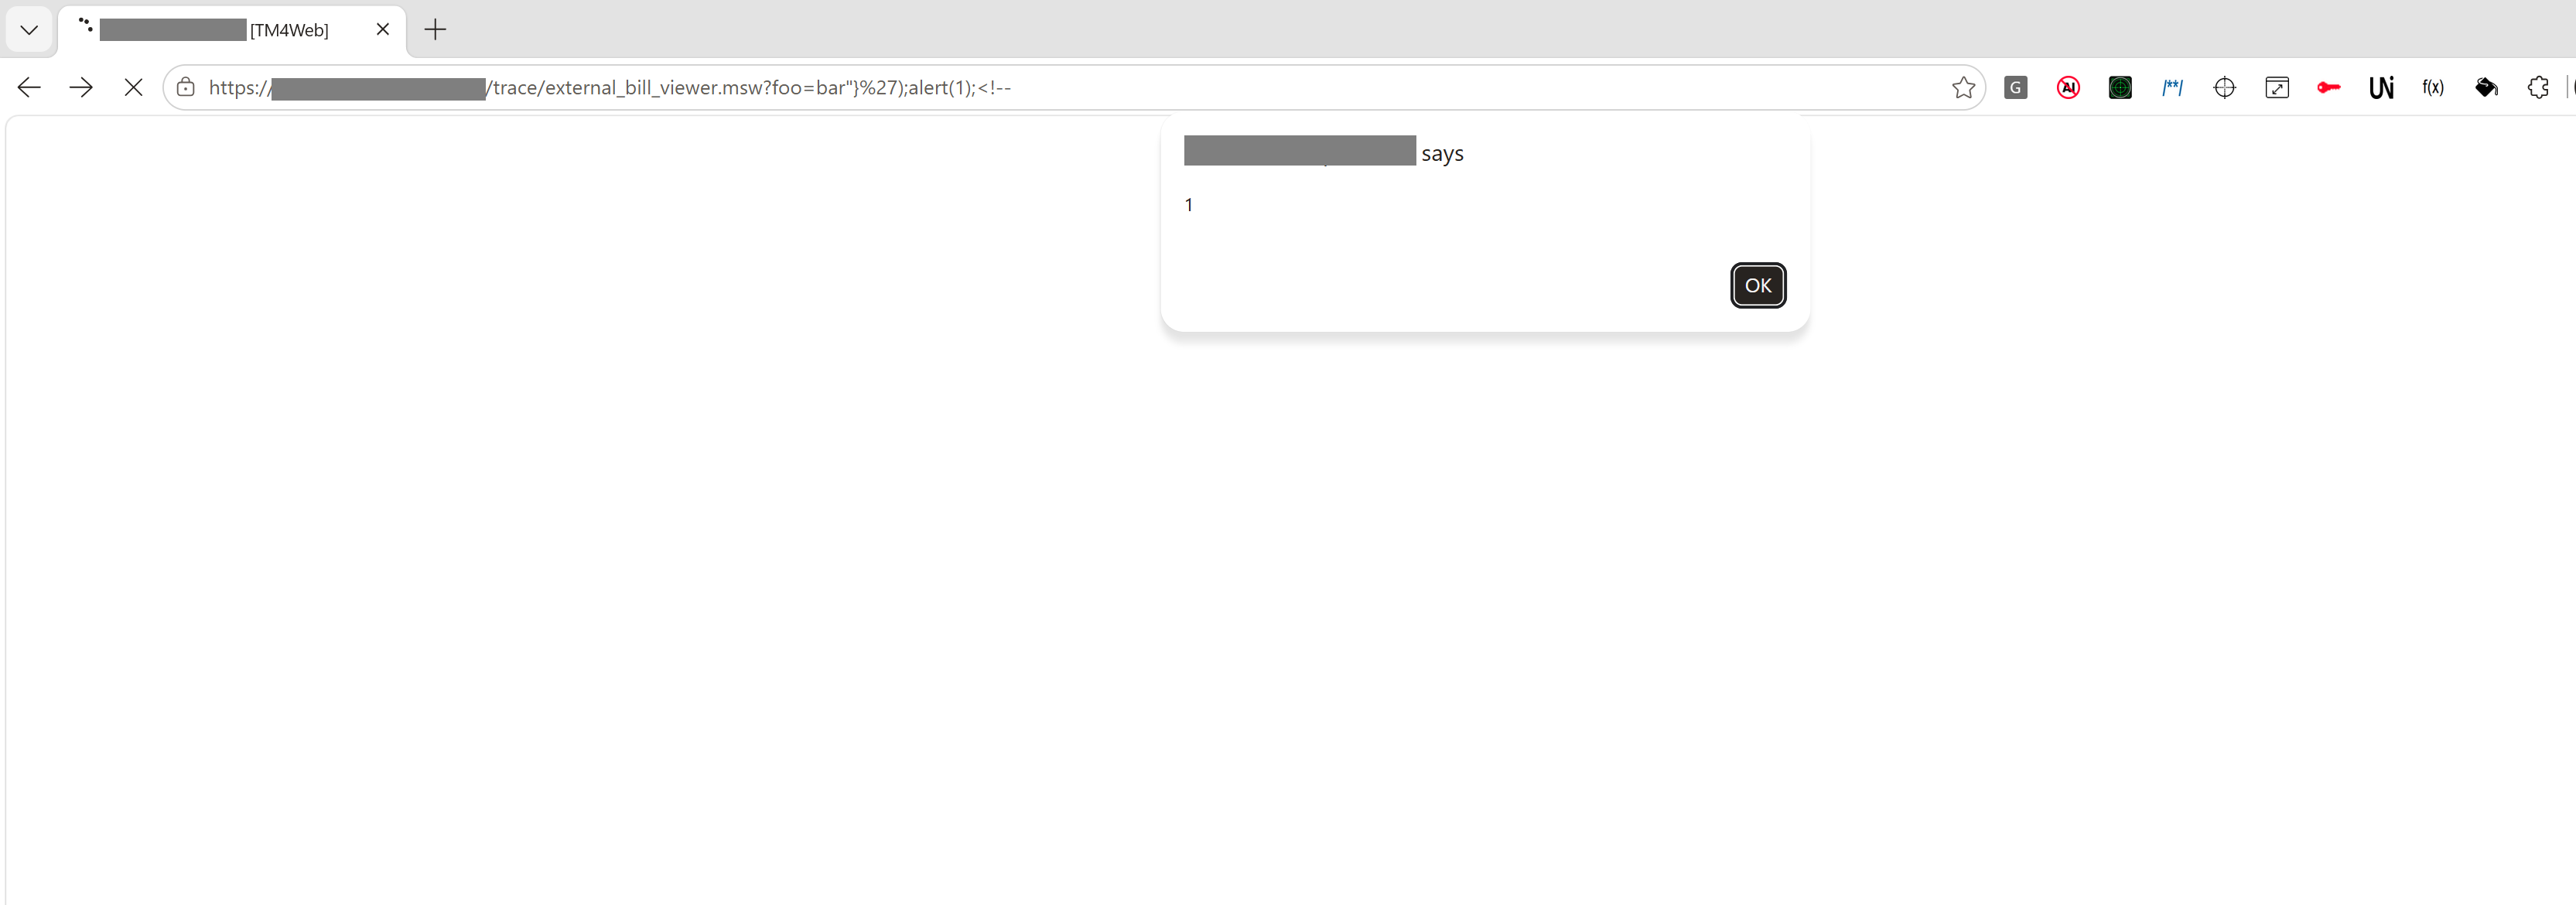
以下の URL 例は、脆弱性をトリガーし、javascript alert() 関数を実行して、概念実証として数字 1 を表示します。 この脆弱性は、研究者がこれまでに観察したすべての TM4WEB インストールで動作します。 存在しないサイトを使用した悪意のある URL の例:
https://example-tm4web.com/trace/external_bill_viewer.msw?foo=bar"}%27);alert(1);<!--
この URL は、以下の悪意のある GET リクエストをトリガーします。
GET /trace/external_bill_viewer.msw?foo=bar%22}%27);alert(1);%3C!-- HTTP/1.1
Host: example-tm4web.com
Connection: close
このリクエストは、脆弱な external_bill_viewer.msw エンドポイントの任意のパラメータを悪用します。
攻撃の結果、以下に示すスクリーンショットのように、HTTP 応答の 84 行目に有効な JavaScript コードが注入されます。

以下は、alert(1) ペイロードの結果としての JavaScript 実行を示す注入例です。

