Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — CVE-2025-55182 (React2Shell) 用の動作する概念実証 (PoC) - React Server Components 経由の Next.js 15.0.0 における認証不要のリモートコード実行 | Kitploit
ツール/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育ペイロード開発ラボと実践
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

CVE-2025-55182 (React2Shell) 用の動作する概念実証 (PoC) - React Server Components 経由の Next.js 15.0.0 における認証不要のリモートコード実行

リポジトリを見る
4169ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-55182 (React2Shell) 再現環境

⚠️ 教育目的専用

このリポジトリは、教育および研究専用に作成されています。React Server Components(Next.js)の重大な脆弱性を実証し、開発者が依存関係を更新することのリスクと重要性を理解するのに役立ちます。

このコードを本番環境や、あなたが所有していないシステムに対して使用しないでください。

概要

このプロジェクトは、Next.js アプリケーションの React Server Components に影響を与えるリモートコード実行(RCE)脆弱性である CVE-2025-55182(別名 "React2Shell")を再現します。

  • 脆弱性: RSC パーサーにおけるプロトタイプ汚染(Prototype Pollution)を介した未認証 RCE。
  • 影響を受けるバージョン: React < 19.0.0(具体的には実験的ビルド)、Next.js < 15.0.3(このデモでは具体的に 15.0.0)。
  • 仕組み: 攻撃者は細工された multipart/form-data リクエストを送信し、React Server Components のデシリアライズロジックを悪用して、サーバー上で任意の JavaScript コードを実行させます。
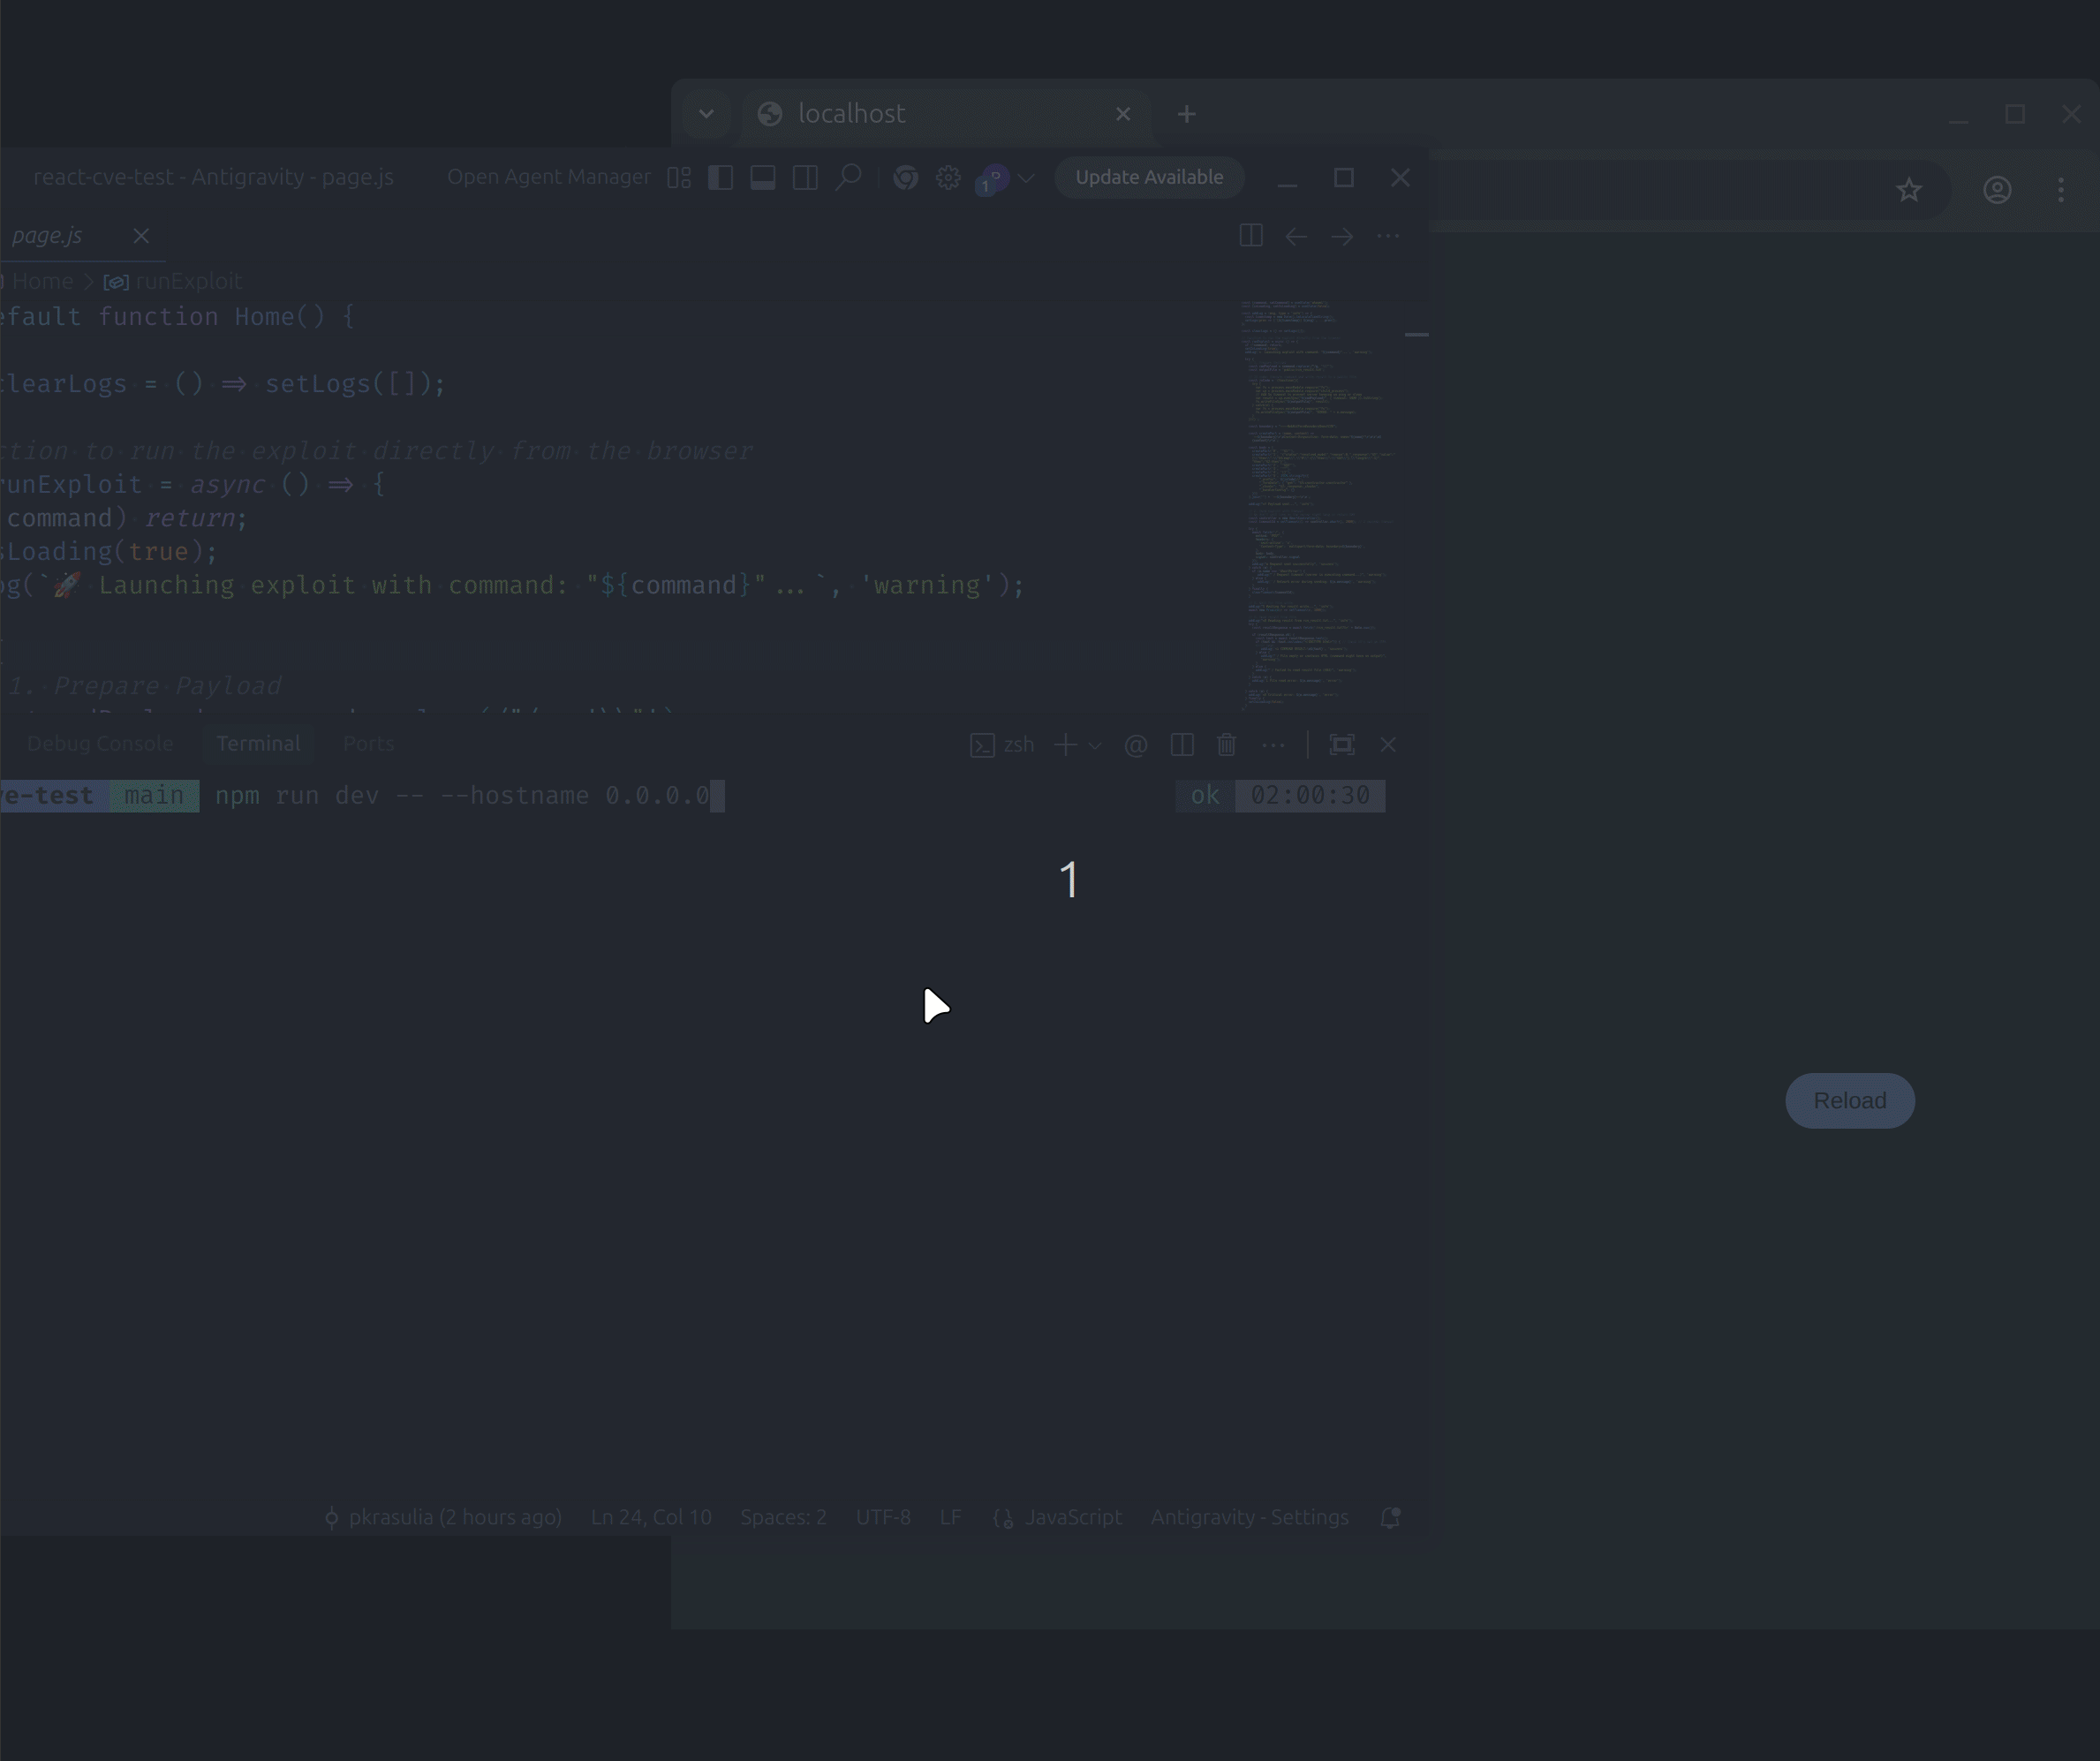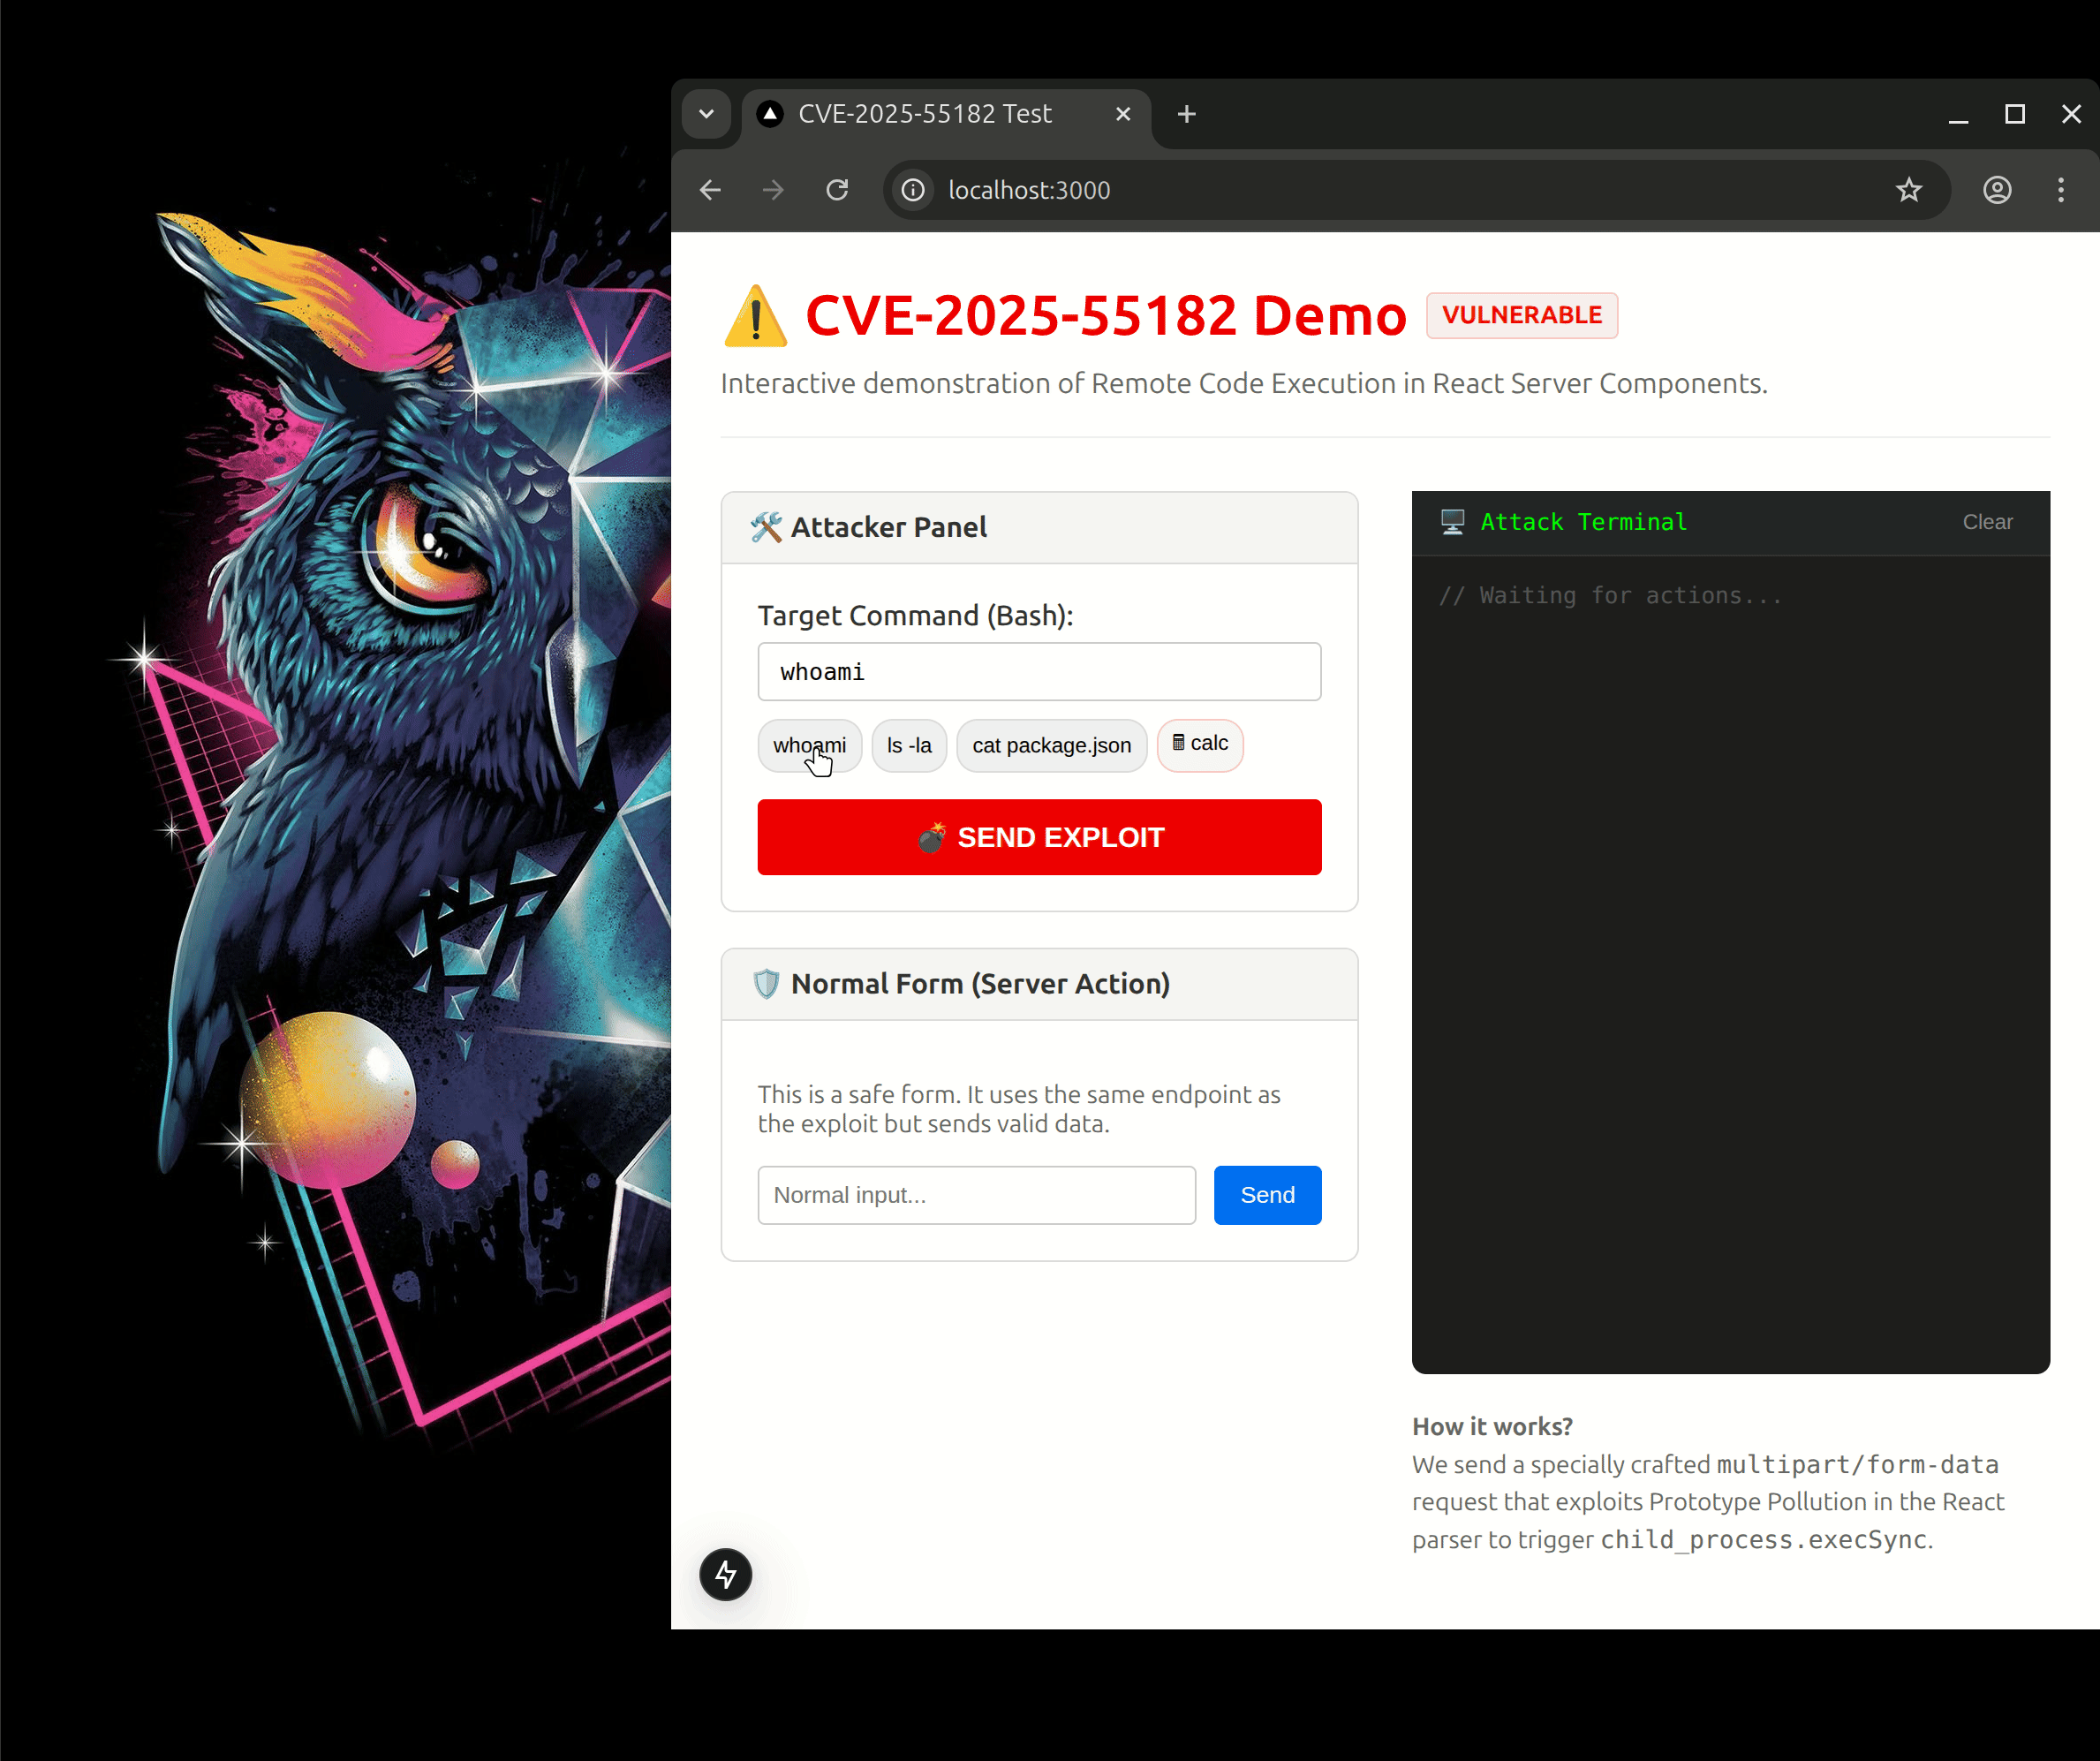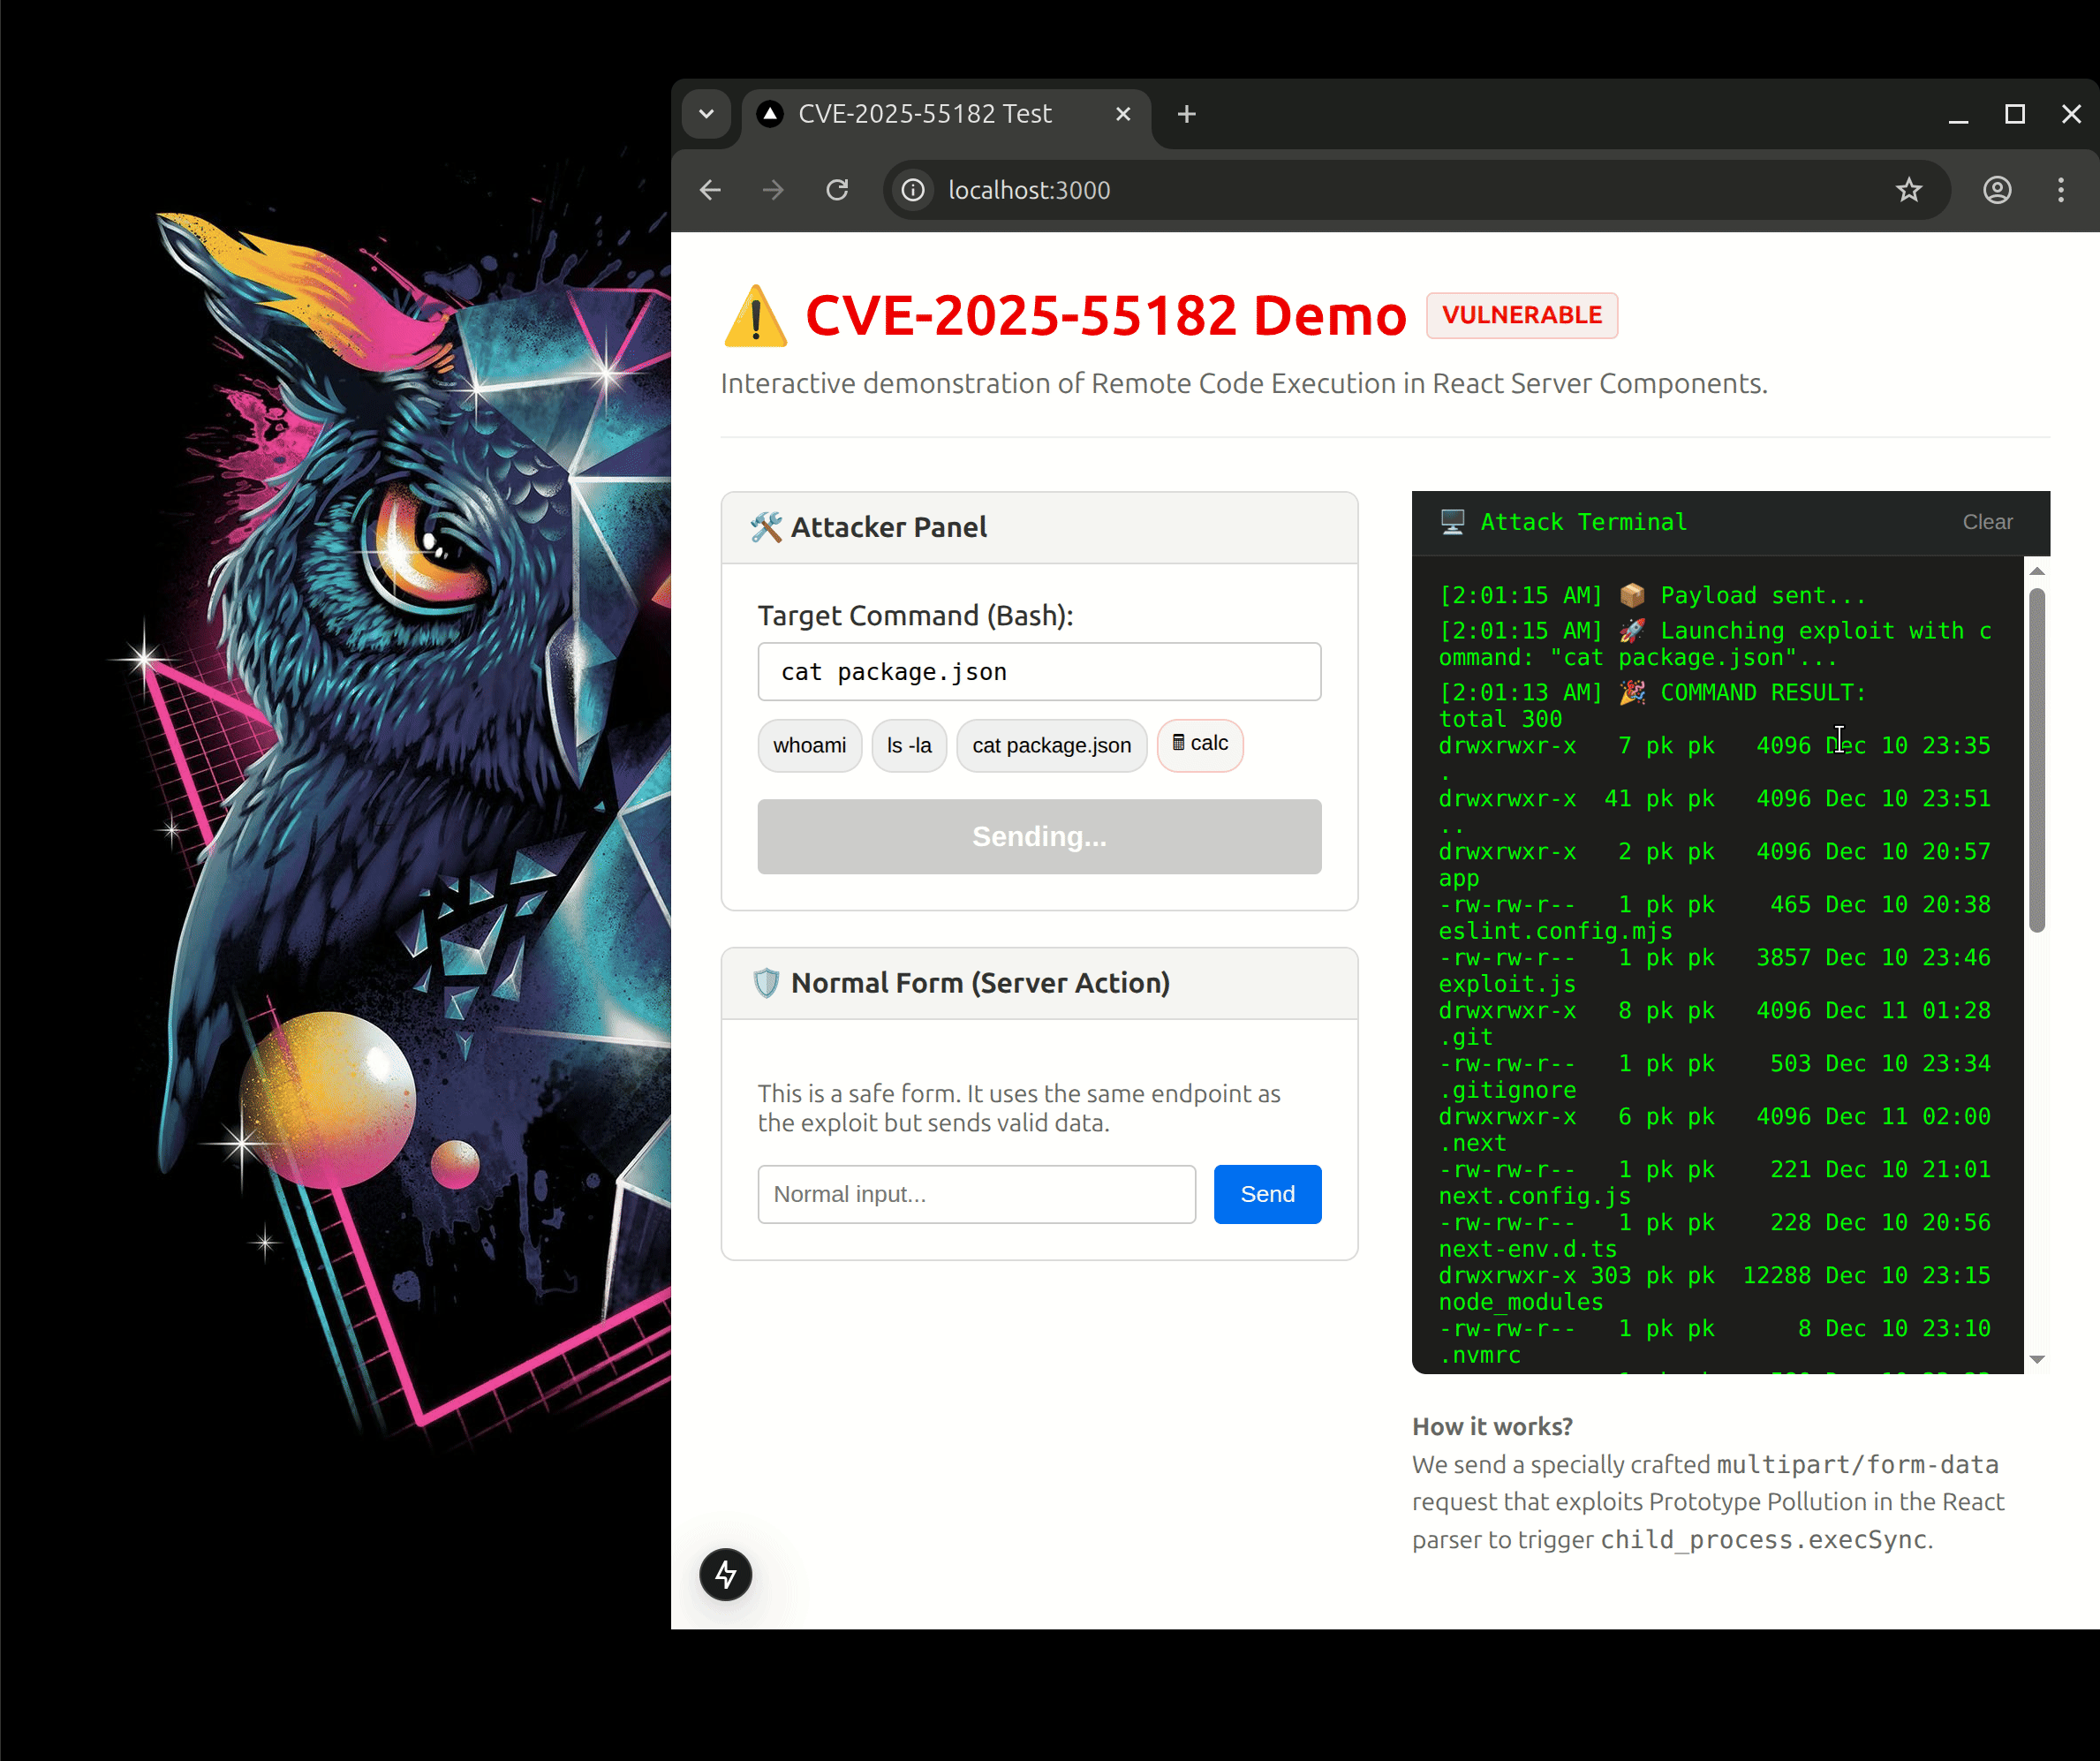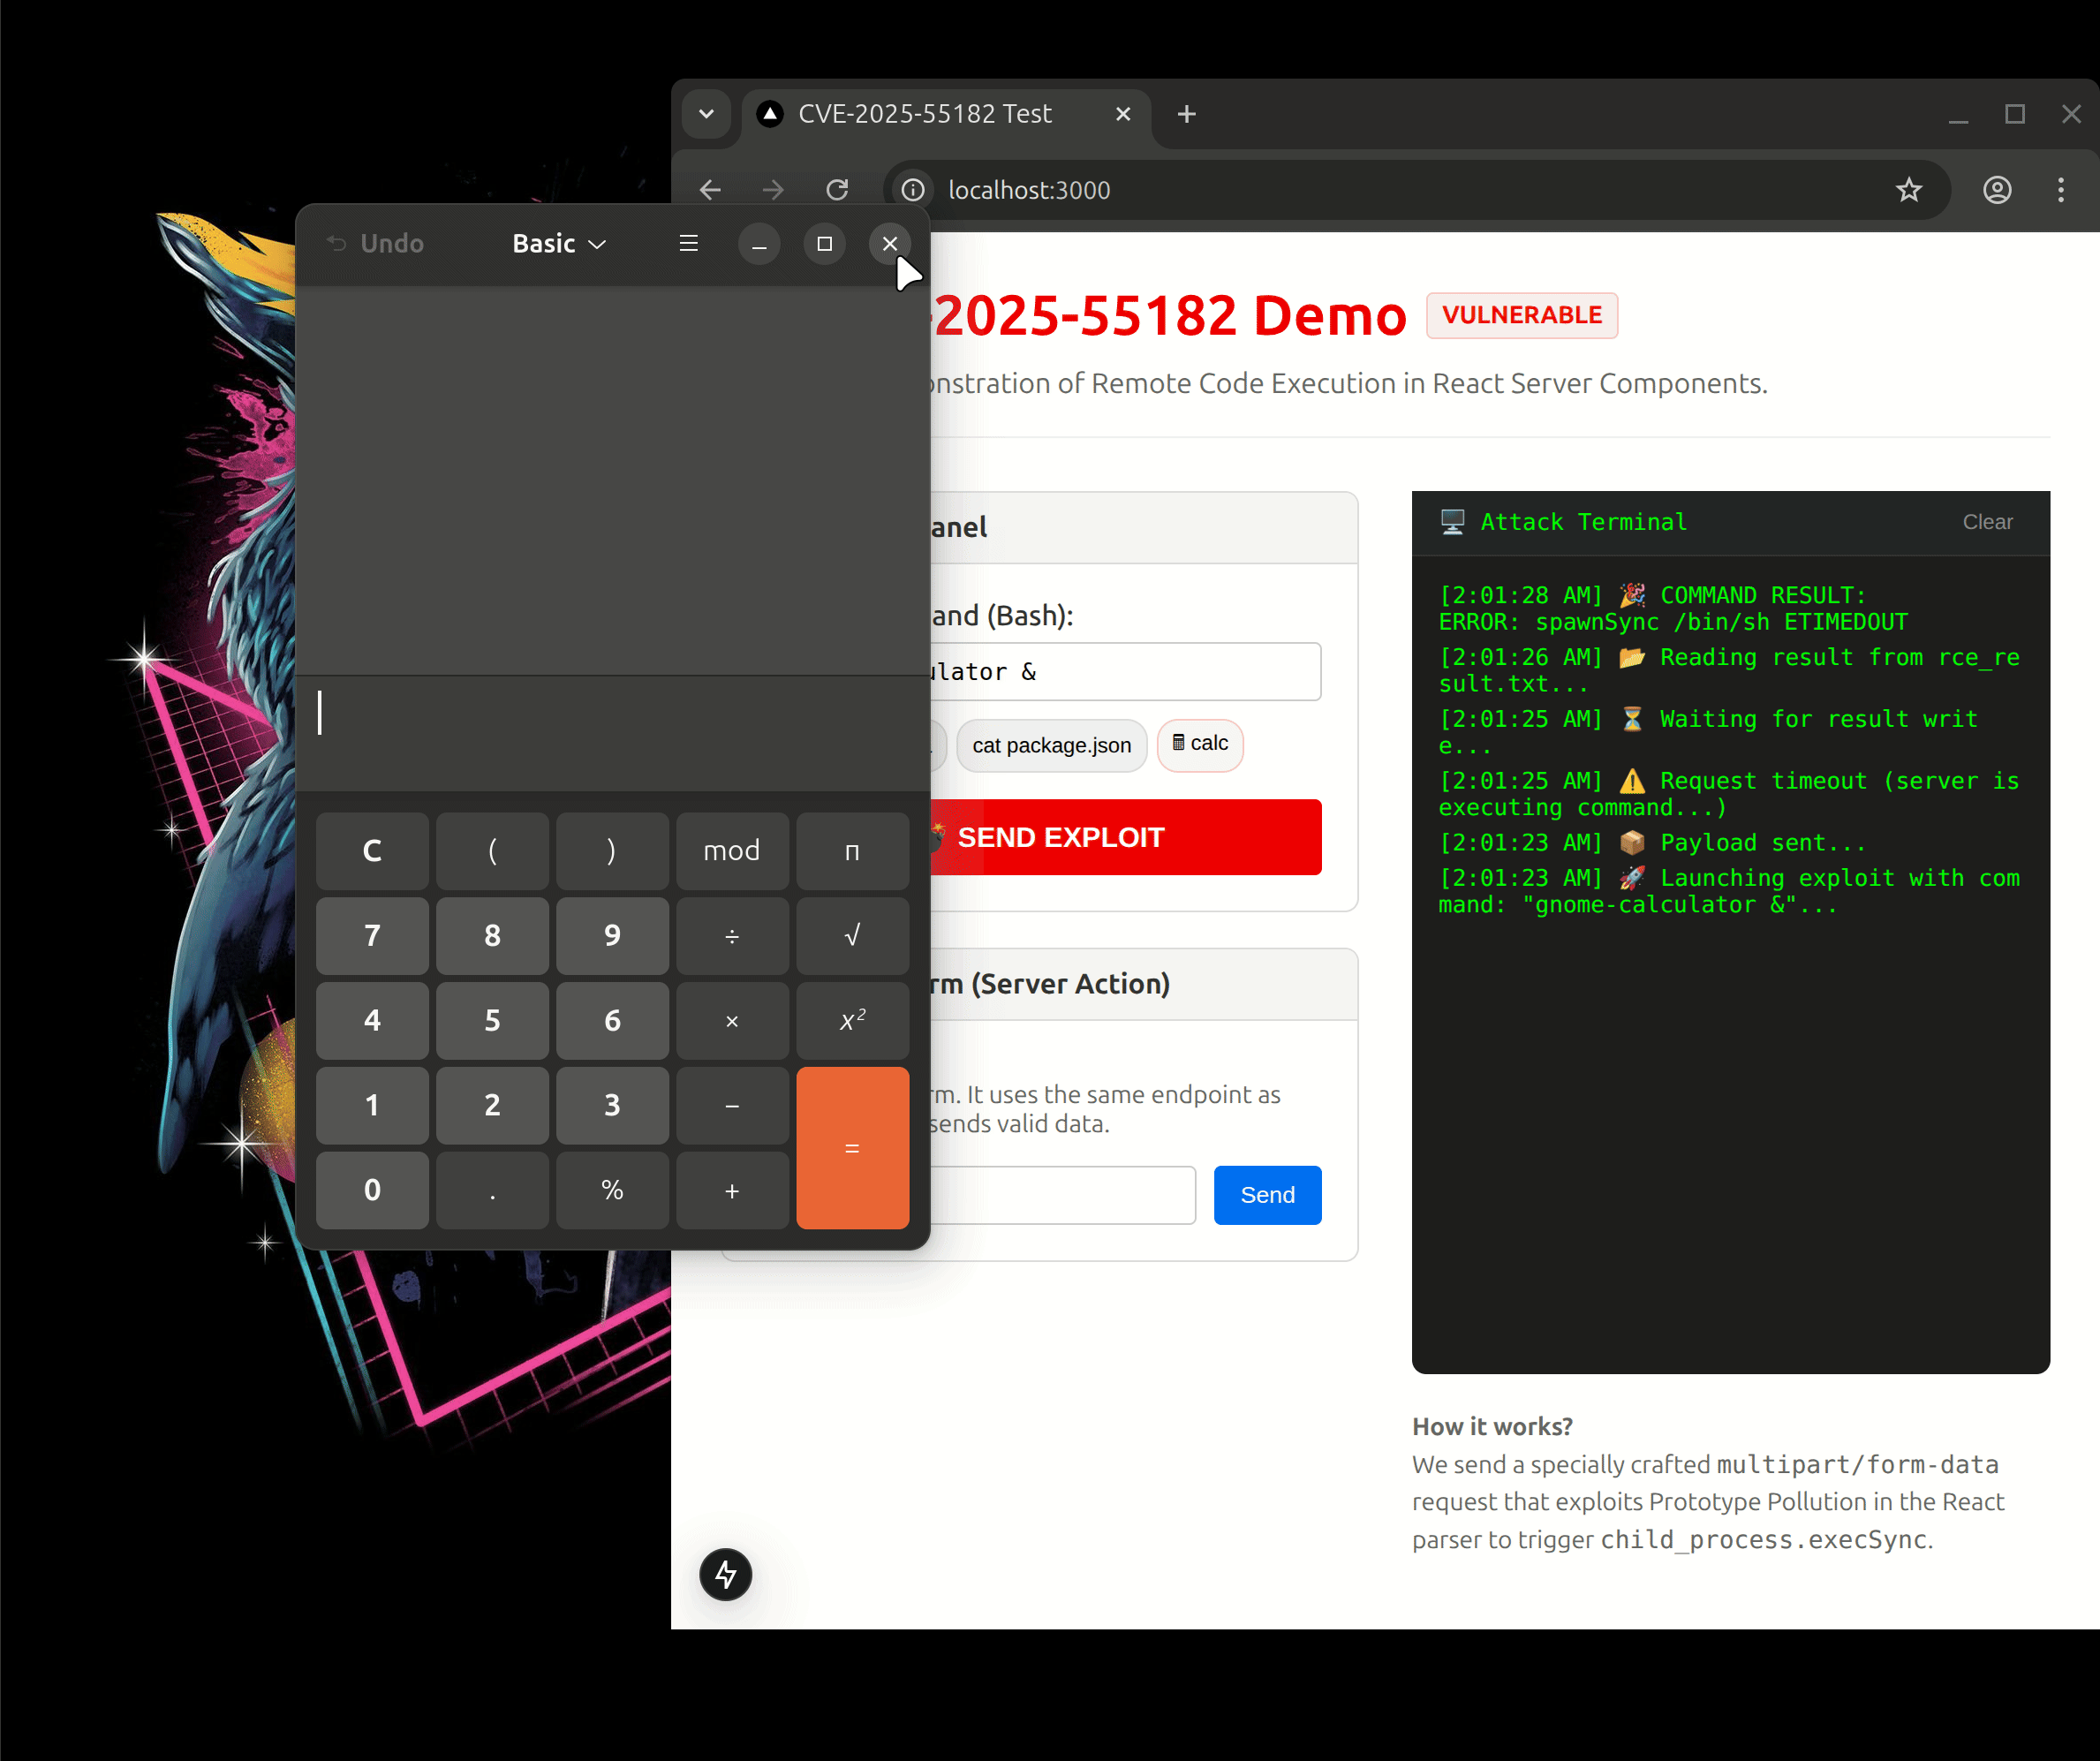
Demo of CVE-2025-55182 RCE

プロジェクト構成

  • app/page.js: インタラクティブなエクスプロイトダッシュボードを含みます。この Client Component を使用すると、ブラウザから直接 RCE コマンドを実行できます。
  • app/actions.js: 標準の Server Action を含みます。脆弱性は、このアクションが実行される前のフレームワークのパースロジックにあります。
  • exploit.js: エクスプロイトをプログラム的に実証するためのスタンドアロン Node.js スクリプトです。

セットアップとインストール

前提条件

  • Node.js(v18 以降を推奨)
  • NPM
  • (オプション)バージョン管理用の nvm

インストール

  1. リポジトリをクローンします:

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (オプション)正しい Node.js バージョンを使用します:

    nvm use
    
  3. 依存関係をインストールします(これにより脆弱なバージョンがインストールされます):

    npm ci --legacy-peer-deps
    # OR
    npm install --force
    
  4. 開発サーバーを起動します:

    npm run dev
    

サーバーは http://localhost:3000 で起動します。

RCE を再現する方法

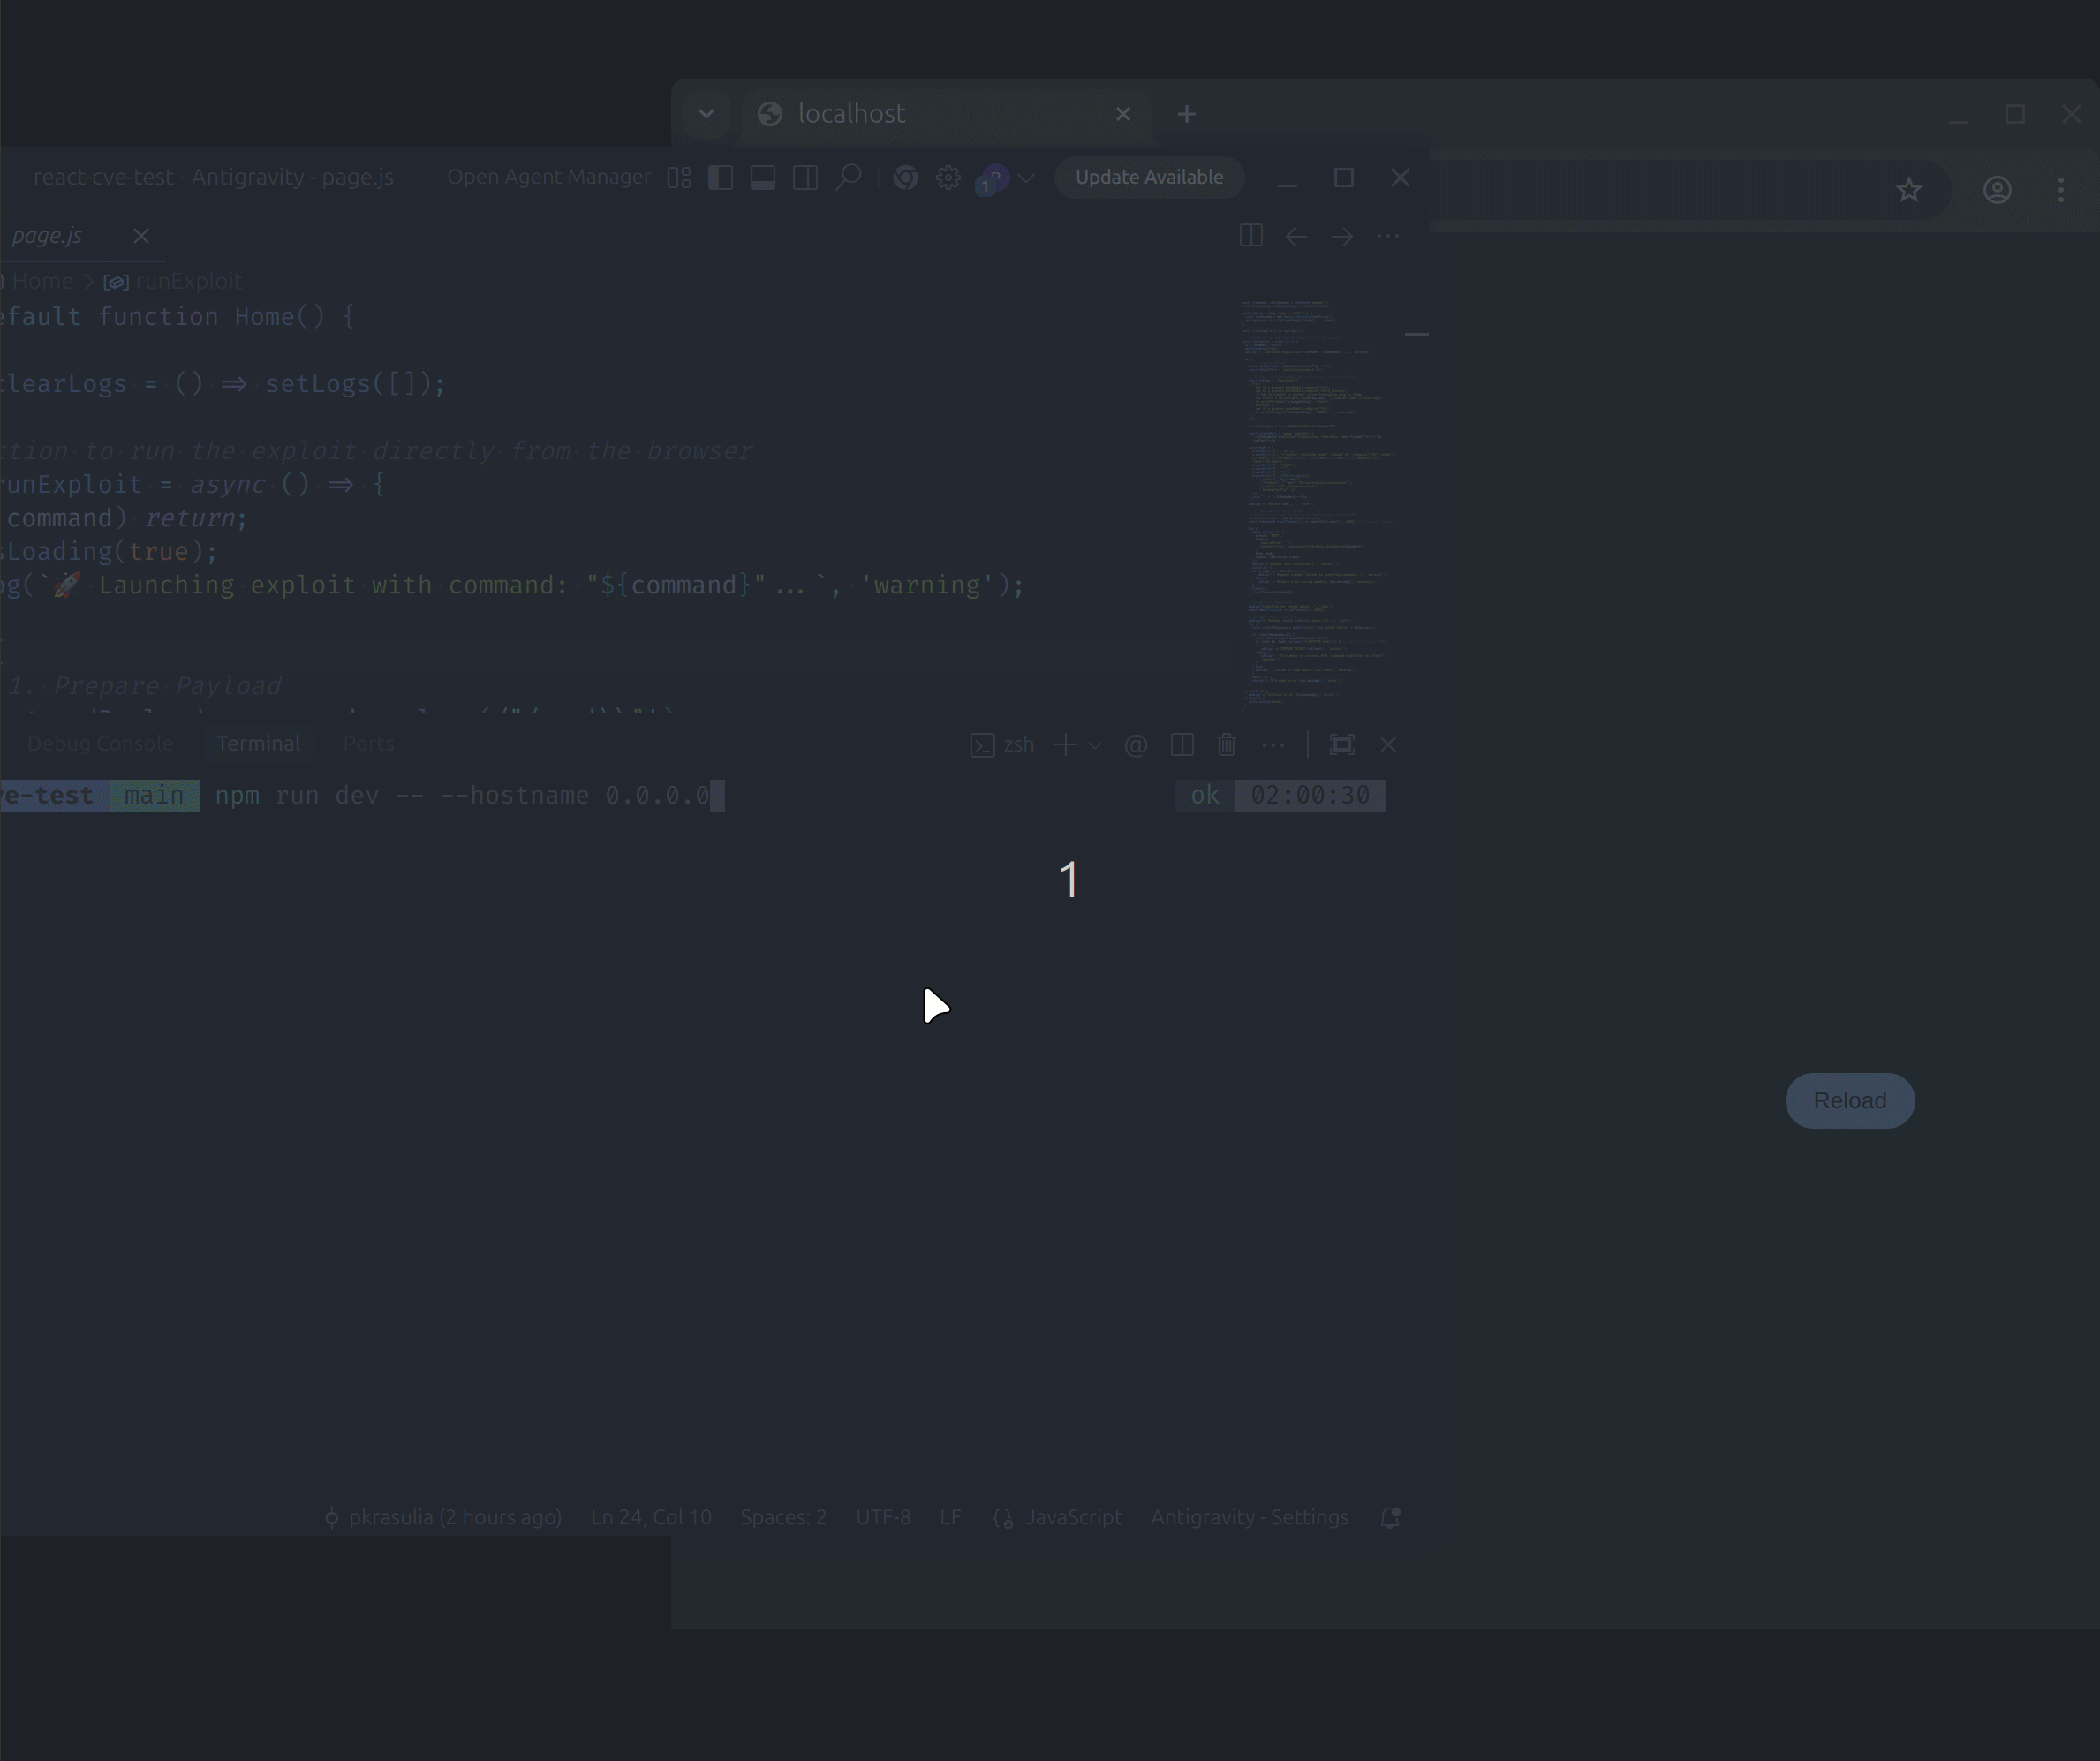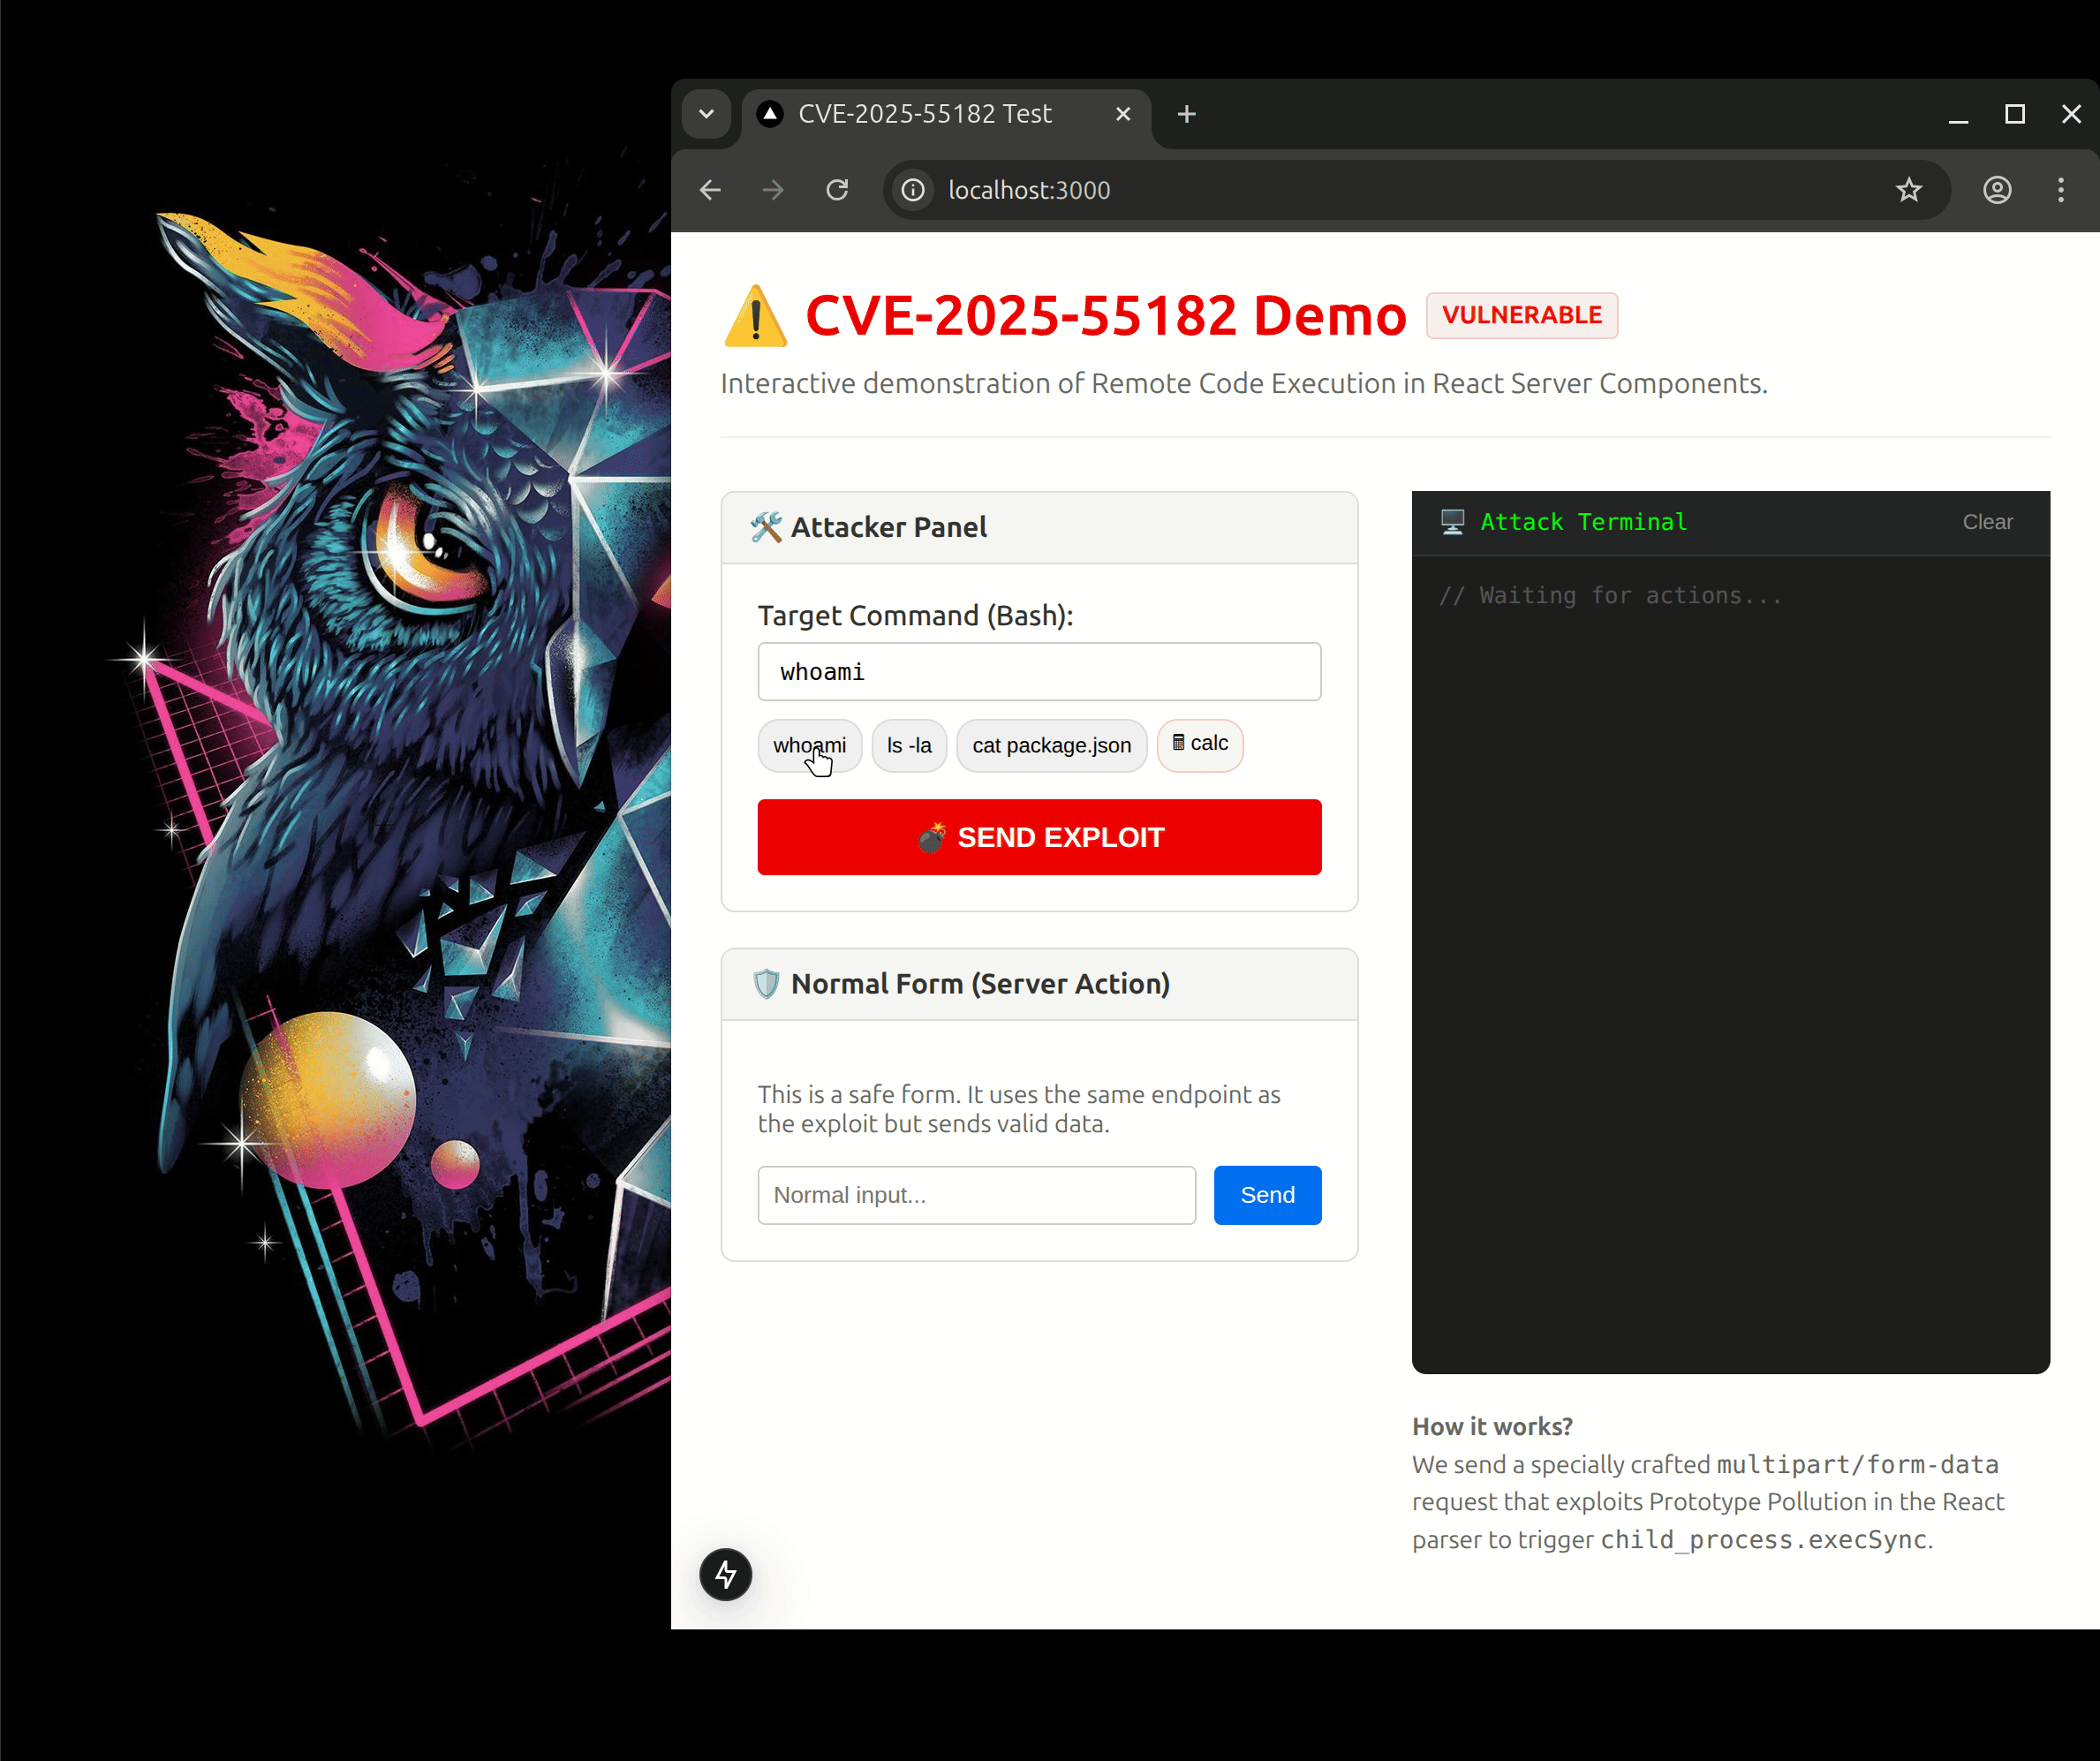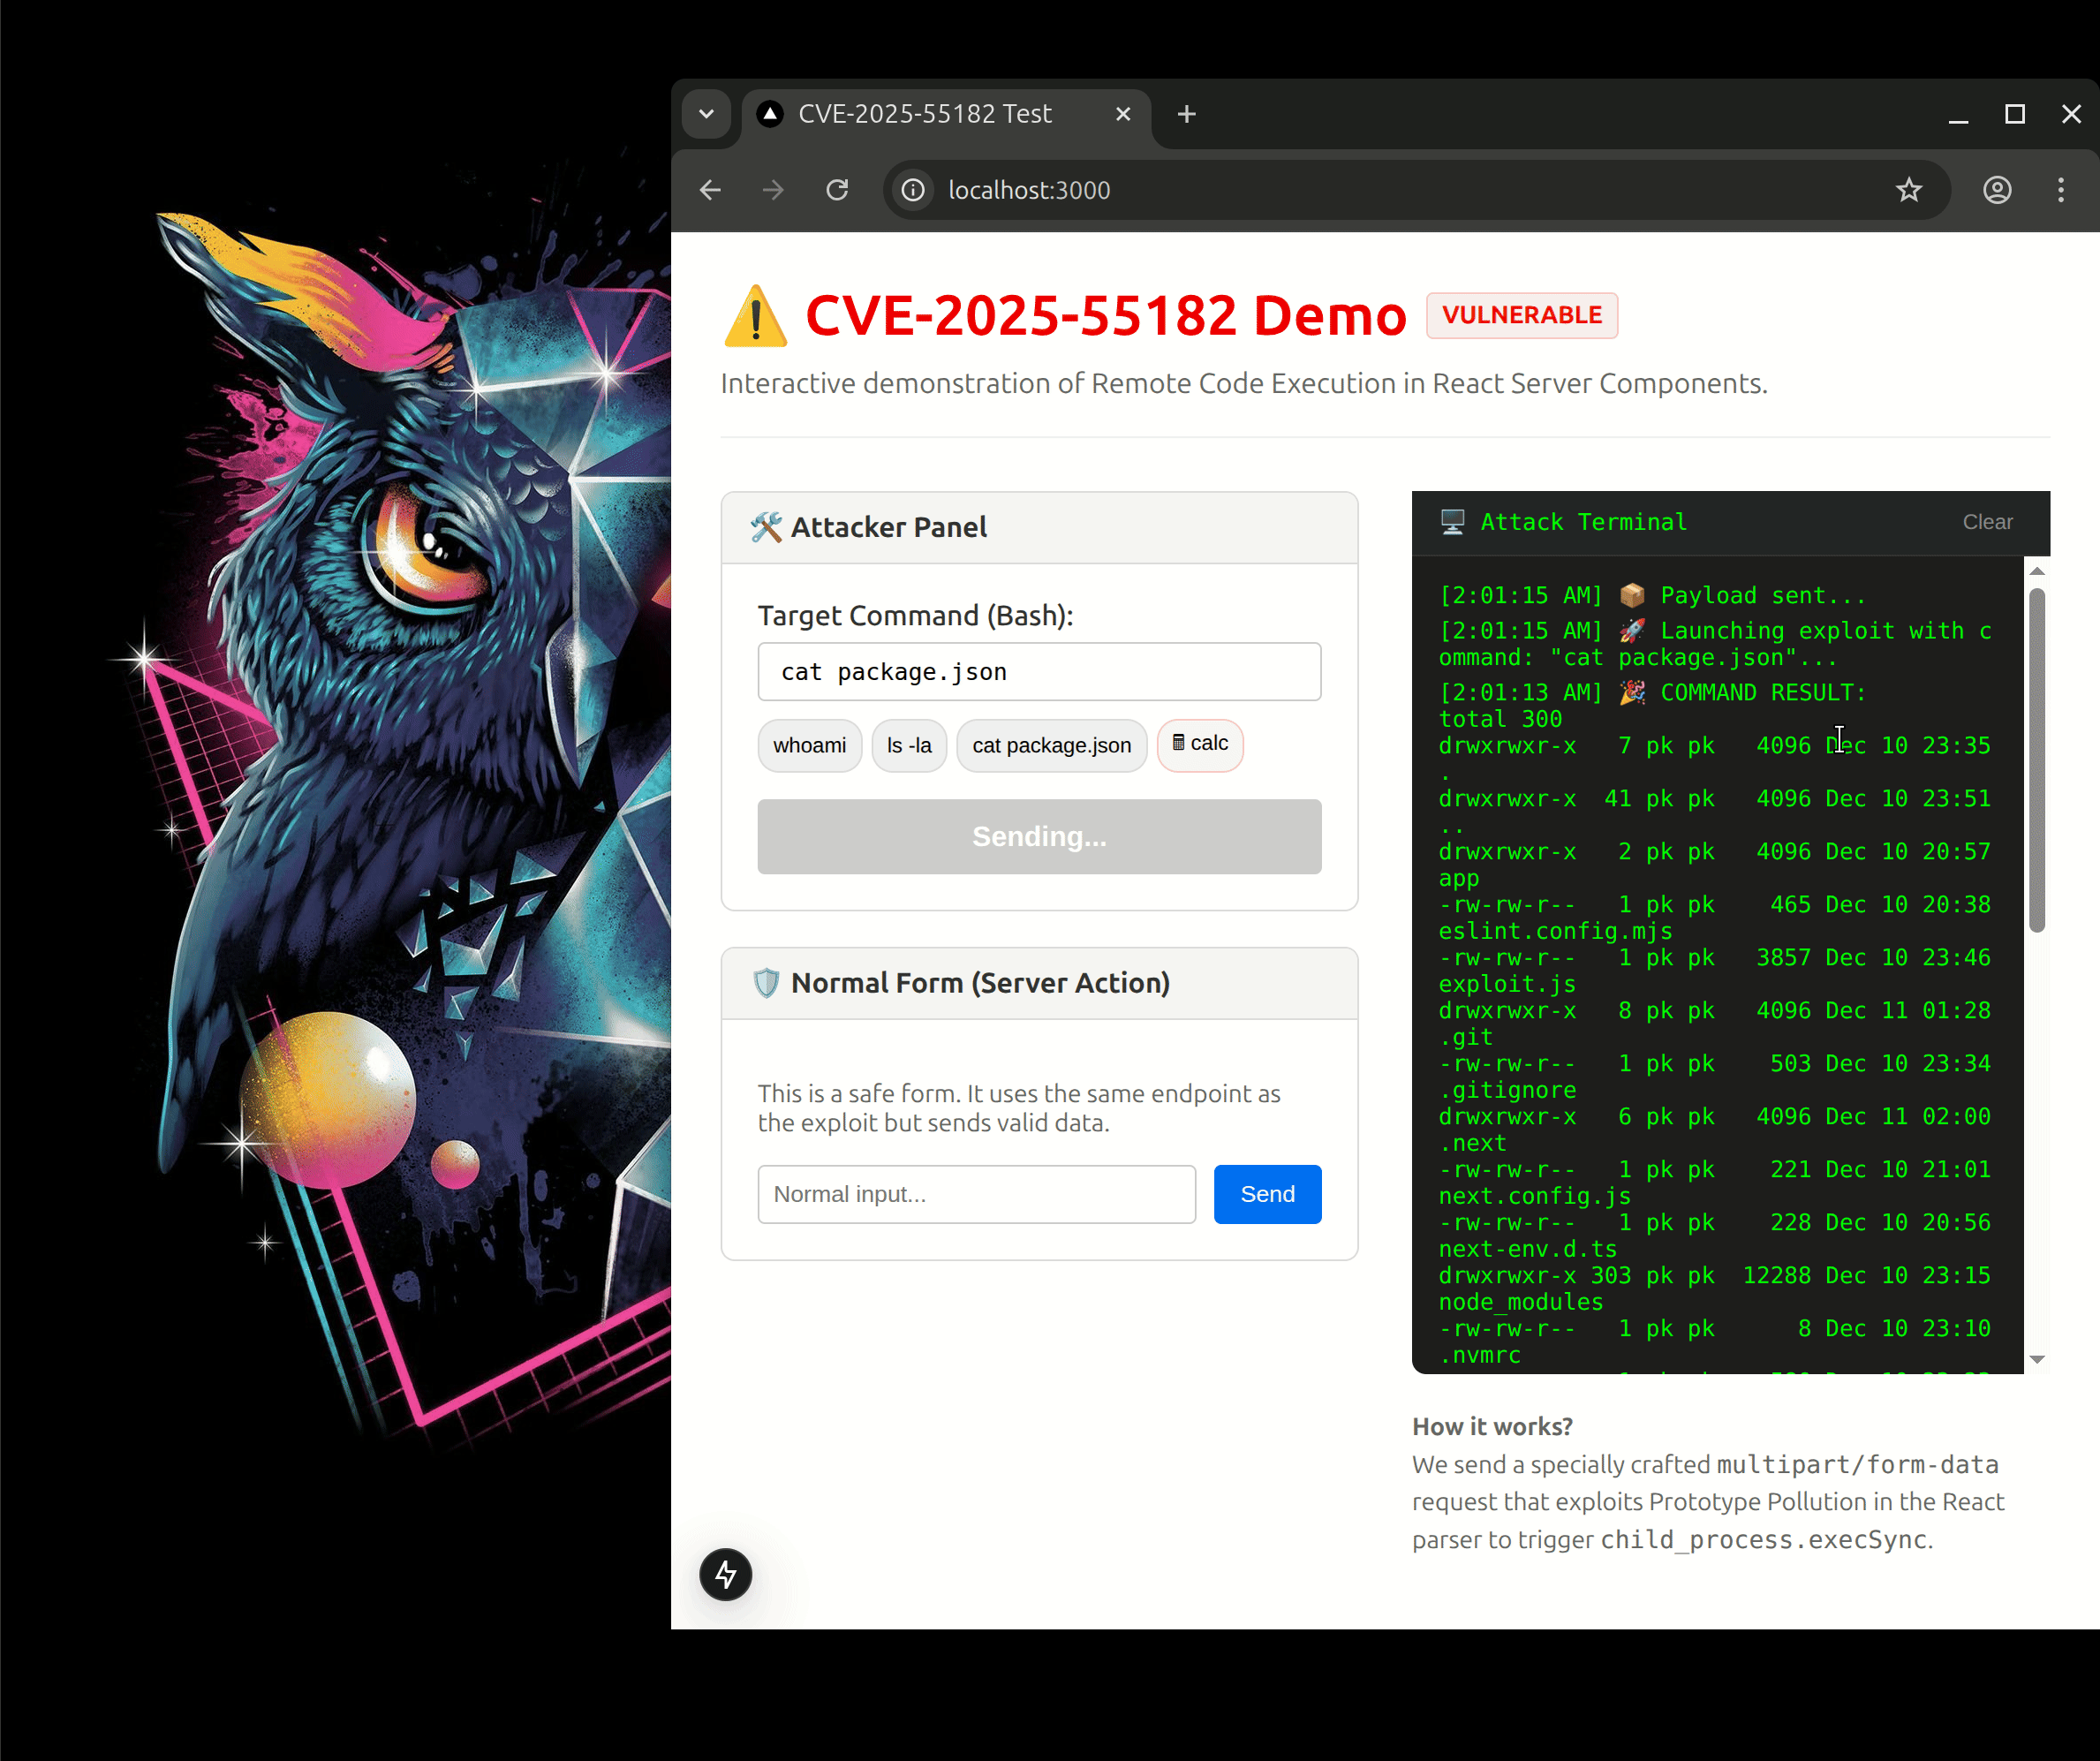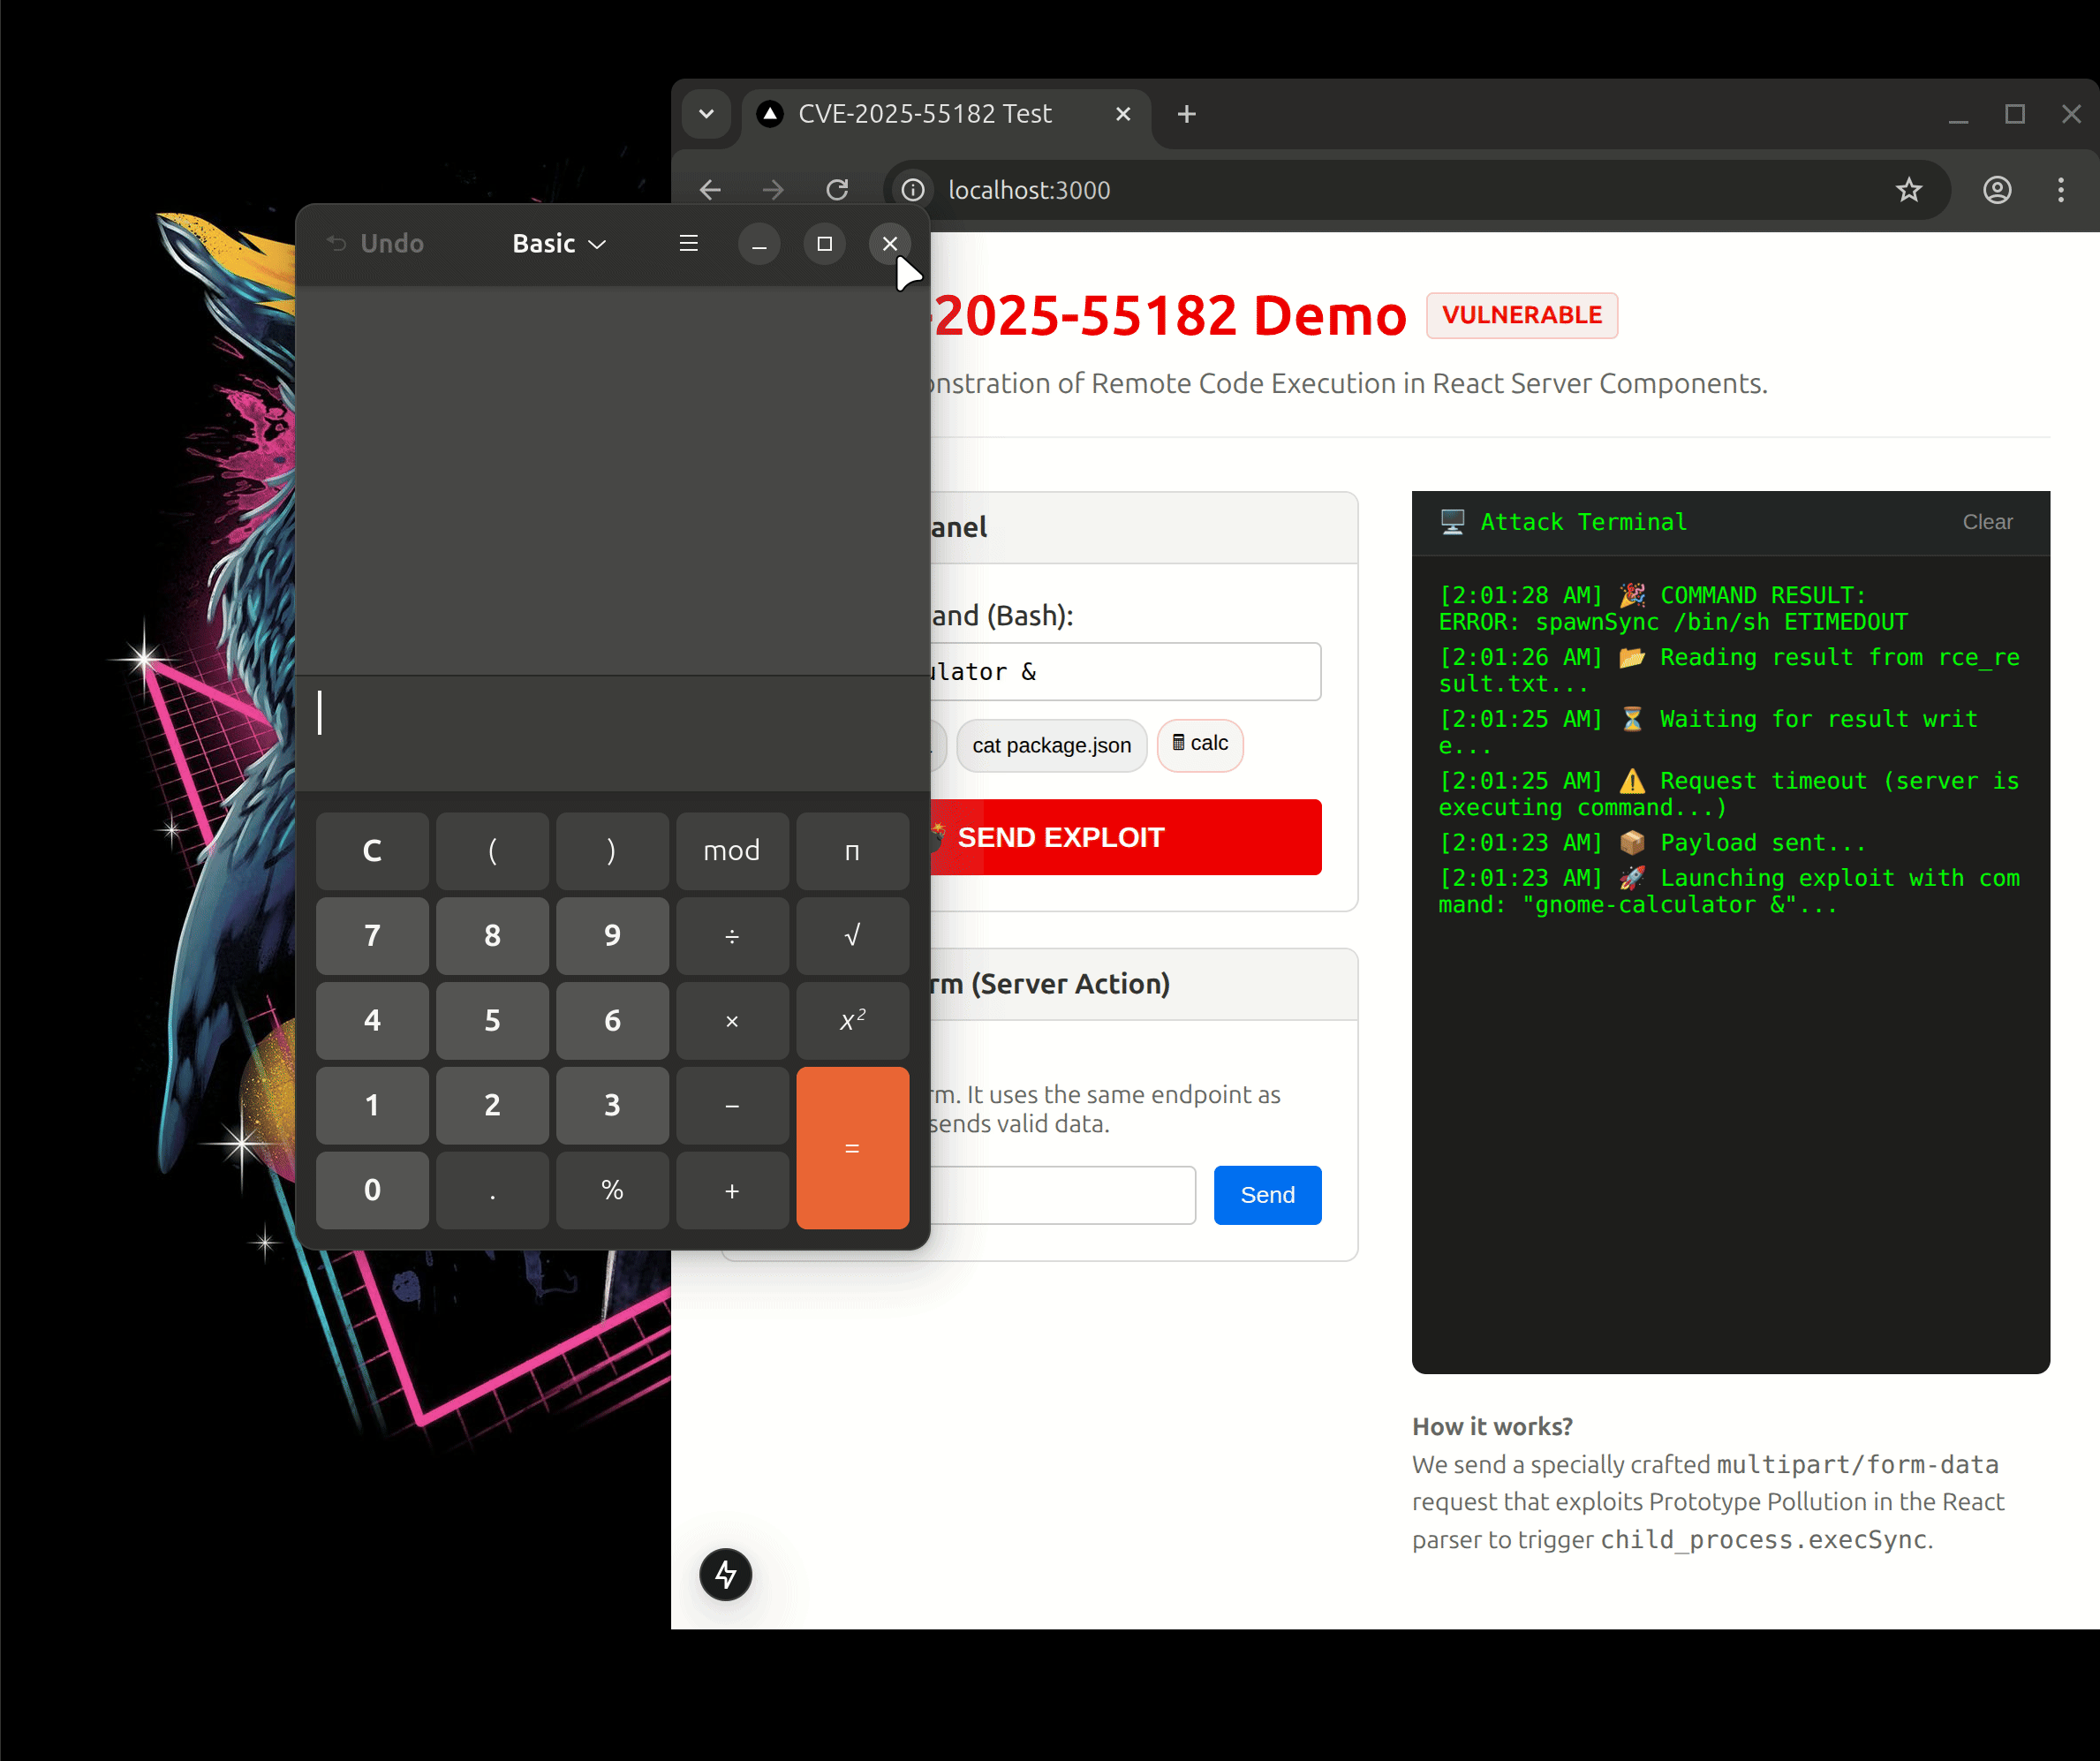
方法 1: インタラクティブなダッシュボード(推奨)

  1. ブラウザで http://localhost:3000 を開きます。
  2. "CVE-2025-55182 Demo" ページが表示されます。
  3. アタッカーパネルで、コマンド(例: whoami、ls -la、または cat package.json)を入力します。
  4. SEND EXPLOIT をクリックします。
  5. 右側のアタックターミナルでコマンド出力を確認します。

方法 2: コマンドライン(Node.js)

エクスプロイトスクリプトはターミナルから直接実行できます:

# Basic usage
node exploit.js http://localhost:3000 "whoami"

# Open Calculator (Linux) - use '&' to run in background
node exploit.js http://localhost:3000 "gnome-calculator &"

緩和策

この脆弱性を自分のプロジェクトで修正するには:

  1. Next.js を更新する: Next.js を 15.0.3 以降にアップグレードしてください。

    npm install next@latest react@latest react-dom@latest
    
  2. 依存関係を監査する: 他のパッケージが React/Next.js の古いバージョンを強制していないことを確認してください。

免責事項

作者は、この情報の悪用について一切責任を負いません。このプロジェクトは、セキュリティ研究者や開発者がアプリケーションのセキュリティを向上させるのに役立つことを目的としています。

ツールをダウンロード