 pinoywh1z/c99shell-php7
PHP 7 および safe-build による人気の C99 バリアント PHP Shell のアップデート。

________ ________ _________.__ .__ .__ ________ _______
/ __ / __ \ / /| | ____ | | | | ___ __ _ \ \ _ \
/ _ /_ / ____ \ | | _/ __ | | | | \ / / / / / /\ \
\ _ / / / / / | Y \ /| || | \ / / \ \ _/
__ >// // /_______ /|| /_ >// _/ /\ ____ \ /\ _____ /
/ / / / / / / /
| | | __ () \ \ / / | | / |___ /
| |__ _ _ | |) | _ __ ___ _ \ \ /\ / /| || || | / /
| '_ | | | | | / | ' \ / _ | | | \ / / / | __ || | / /
| |) | || | | | | | | | | () | || |\ /\ / | | | || |/ /
|.__/ _, | || ||| ||_/ _, | / / || |||/|
__/ | / |
|/ |_/
PHP 7 およびセーフビルド版の、人気C99系PHPシェルのアップデートです。
c99shell.php v.2.0 (PHP 7) (25.02.2019) 更新者: PinoyWH1Z (PHP 7向け)
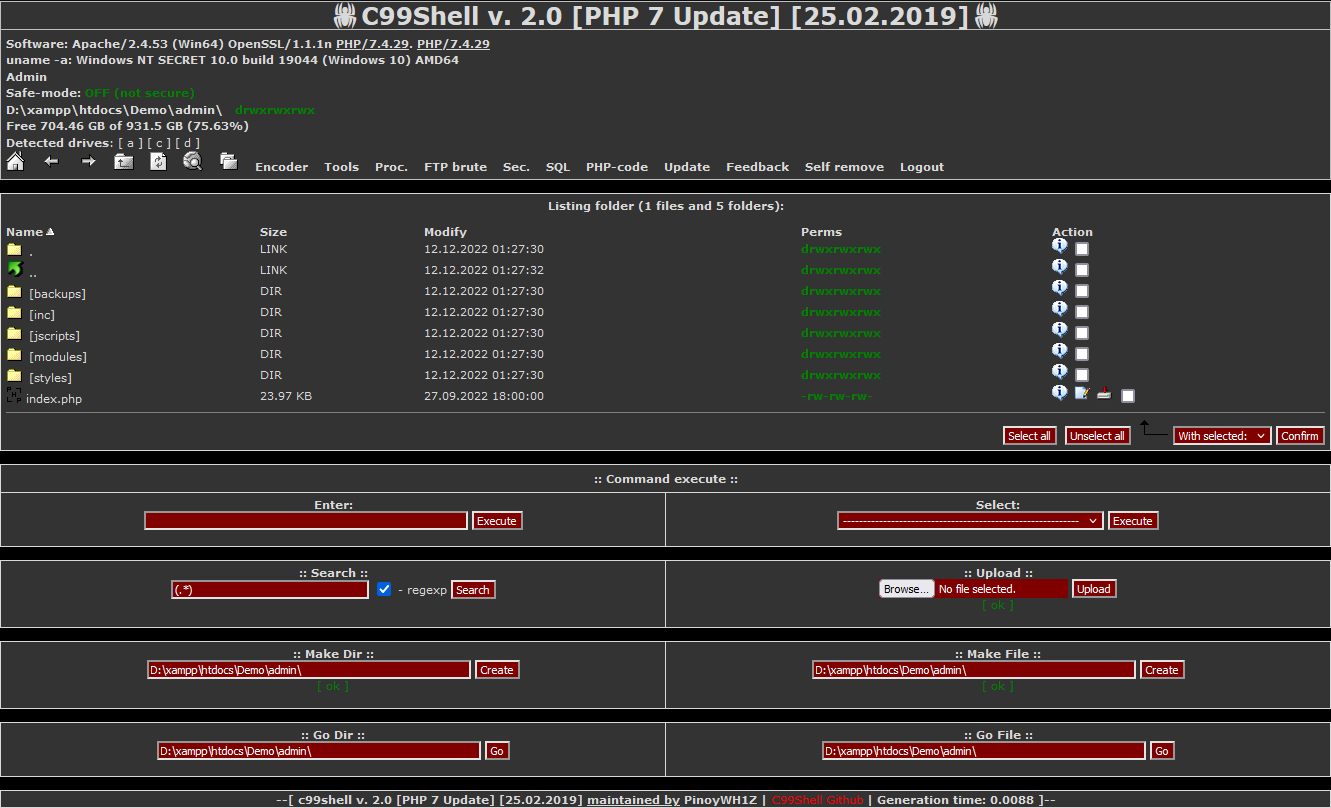
ウェブシェルの優れた例として、C99系があります。これはPHPシェル(ほとんどの人がマルウェアと呼びます)で、脆弱なウェブアプリケーションにアップロードされることが多く、ハッカーにインターフェースを提供します。C99シェルは攻撃者がインターネットサーバーのプロセスを制御できるようにし、サーバー上で動作しているアカウントの権限でコマンドを実行可能にします。ハッカーはファイルのアップロード、ファイルシステムの閲覧、ファイルの編集や表示、さらに削除、移動、パーミッションの変更などを行うことができます。C99シェルを見つけることは、システムが侵害されたことを特定する優れた方法です。C99シェルは圧縮状態で約1500行、適切に表示すると4900行以上になり、その特徴には、ウェブサーバーが使用する可能性のあるセキュリティ対策の表示、権限付きのファイルビューア、攻撃者がカスタムPHPコード(PHPマルウェアc99シェル)を実行できる場所などがあります。
現在使用されているC99シェルにはさまざまな亜種があります。このGitHubリリースは、比較的新しいものの一例です。防御対策を記述するために利用できる多くのシグネチャが含まれています。
私はエシカルハッキング活動の一環としてPHPシェルを使用してきました。 そして、オンラインでダウンロード可能なPHPシェルのほとんどが悪質なコードで暗号化されており、知らないうちにトラッカーが埋め込まれ、あなたがPHPシェルを配置した場所を他人が見られるようになっていることに気付きました。
そこで、「安定版のc99shellを入手して暗号化されたコードを逆変換し、悪質なコードを除去して、善意で公開したらどうだろうか」と考えました。 そして、それを実行することにしましたが、多くのサーバーがApacheサービスをPHP 7にアップグレードしていることに気付きました。残念ながら、私が持っていたコードはPHP 5.3以下向けのものでした。
幸いなことに、修正が必要な構文はほんの数行だけだったので、対応しました。
これがみなさんへの提供です。私が見つけた中で最も安定したc99shellの、クリーンで安全なビルド版です。
もしさらにバグを見つけた場合は、Issueを作成するか、フォークして更新し、プルリクエストを送ってください。確認してコードを安定化のために更新します。
これはハッカーによって広く使用されているPHPシェルですので、ウイルス対策ソフトやマルウェア対策ソフトがこのPHPファイルを悪意のあるものやバックドアとして検出しても慌てないでください。 私の再リリースプロジェクトでコードを閲覧できるので、コード全体を読んで検査したり、好きなだけデバッグしたりできます。
私は、このハッキングツールの非倫理的な使用について一切の責任を負いません。

c99shell_v2.0.zip (Zipパスワード: PinoyWH1Z)
