 oxfemale/cve-2026-2636_poc
CVE-2026-2636の概念実証。Windows CLFS.sysの脆弱性で、CreateLogFileハンドルに対するReadFileを介してBSoDを引き起こし、権限のないユーザーによるサービス拒否を可能にします。

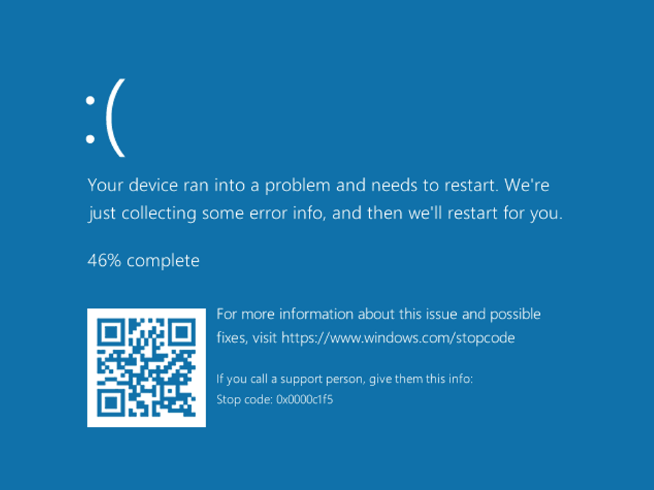
CVE-2026-2636 は、Windows 共通ログファイルシステム(CLFS)ドライバ(CLFS.sys)の脆弱性です。権限のないユーザーが、CreateLogFile を介して開かれたハンドルに対して ReadFile API を呼び出すことで、回復不能なシステム状態を引き起こす可能性があります。これにより、ブルースクリーンオブデス(BSoD)が発生し、サービス拒否(DoS)につながります。
CVSS ベクター: (公式割り当て待ち)
影響: サービス拒否(システムクラッシュ)
発見時期: 2025年
パッチリリース: 2025年9月累積更新プログラム
| バージョン | ステータス |
|---|---|
| Windows 11 23H2 以前 | ? 脆弱性あり |
| Windows 11 2024 LTSC(2025年9月以前) | ? 脆弱性あり |
| Windows Server 2025(2025年9月以前) | ? 脆弱性あり |
| Windows 11 2024 LTSC(2025年9月更新プログラム適用済み) | ? 修正済み |
| Windows Server 2025(2025年9月更新プログラム適用済み) | ? 修正済み |
| Windows 25H2(2025年9月リリース) | ? 修正済み |
この脆弱性は、CWE-159: 特殊要素の不正使用の不適切な処理 に起因します。具体的には、CLFS ドライバが、CLFS ログファイルに対する読み取り操作に関連する I/O 要求パケット(IRP)内のフラグの組み合わせを適切に検証できないことが原因です。
CreateLogFile によって作成されたハンドルに対して ReadFile を介して読み取り操作が開始されると、システムは特定のフラグを持つ IRP を生成します:
| フラグ | 値 | 説明 |
|---|---|---|
IRP_PAGING_IO | 0x02 | I/O がメモリページング(ページングファイルまたはメモリマップトファイル)に関連することを示します |
IRP_INPUT_OPERATION | 可変 | I/O 操作が入力データ転送を伴うことを示します |
重要な洞察: 正しい関数動作のためには、これらのフラグの少なくとも1つが有効になっている必要があります。PoC シナリオでは、両方が無効になっており、BSoD を引き起こす誤った処理パスにつながります。
CLFS サブシステムは過去の脆弱性(多くの場合、巧妙に細工された .blf ファイルに関連)の原因となってきましたが、この問題は以下の点で独特です:
PoC は意図的に最小限に設計されており、トリガーの単純さを示す主要な API 呼び出しが2つだけ含まれています:
