
Cumulusは、クラウドおよびDevOpsチームにセキュリティをもたらす簡単な方法です。
カードゲーム「Elevation of Privilege」の変種として、ゲーミフィケーションを通じてシステムの脅威モデリングを行うというアイデアに基づいています。 この軽量で敷居の低いアプローチは、DevOpsやクラウドプロジェクトの脅威を見つけるのに役立ち、開発者にセキュリティ指向の考え方を教えます。
最新リリースはこちらで入手できます。
シリアスゲームを通じた脅威モデリングのアイデアは、Adam ShostackによるカードゲームElevation of Privilegeに遡ります。 基本的な考え方は、開発者をテーブルに集め、自分たちのシステムのセキュリティについて議論を始めさせることです。 そのために、カードゲームが脅威のカタログを通じてガイドの役割を果たします。 敷居が低く、アジャイル開発プロセスに自然に組み込めるように設計されています。
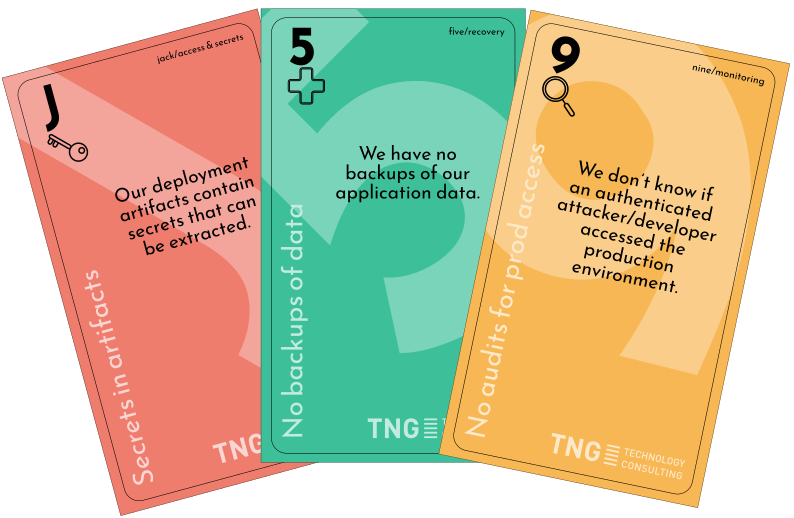
オリジナルのゲームはセキュリティ全般を扱い、もう一つの変種であるOWASP FoundationのCornucopiaは特に(Web)アプリケーションセキュリティを対象としていますが、クラウド環境で働くDevOpsチームの特定のニーズが欠けていると感じていました。 Cumulusはこのギャップを埋めようとし、クラウドシステムに対する脅威を含むカスタムカードデッキを提供します。
脅威は以下のカテゴリに分類されます(これらはこのゲームのスートでもあります):
このゲームはElevation of PrivilegeやCornucopiaを置き換えようとするものではありません。 むしろ、現代のソフトウェア開発プロジェクトのさまざまな側面を反映した、脅威モデリングカードデッキの三つ組の一部と見なされるべきです。
Cumulusはスペードに似たトリックテイキングカードゲームです。
目的は、トリックを取るか脅威を見つけることによって、できるだけ多くのポイントを集めることです。 ゲームの終了時に、最も多くのポイントを持つプレイヤーが勝者です。
ゲームの準備として、アーキテクチャの概要が作成されます。 理想的にはデータフロー図の形式ですが、最終的にはプレイヤーが理解できる概要であれば何でも構いません。 さらに、プレイヤーは開始スート、つまり脅威カテゴリに合意します。
プレイヤーにカードを配った後、ゲームが始まります。 最初のディーラーは、開始スートの中で最も低いカードを持つプレイヤーです。 ディーラーは開始スートのカードをプレイします。他の各プレイヤーはそのラウンド中にスートに従わなければなりません。 それが不可能な場合、プレイヤーは手札から任意のカードを選ぶことができます。 ラウンドの勝者はトリックを取り、そのラウンドのスートで最も高い値のカード、または最も高いトランプカードをプレイしたプレイヤーです。
トランプはAccess & Secretsのスートのカードです。
勝者はポイントを受け取り、新しいラウンドを開始し、新しいスートを選びます。 新しいカードがプレイされるたびに、すべてのプレイヤーは、現在のカードに記載されている特定の脅威が何らかの形で自分たちのシステムに当てはまるかどうかを考えるよう求められます。 脅威が見つかった場合(そしてチームがこれが検討すべきトピックであることに同意した場合)、それは書き留められ、発見者は追加ポイントを受け取ります。
シリアスゲームを通じて脅威モデリングを行うという独創的で素晴らしいアイデアは、当時Microsoftに勤めていたAdam Shostackに遡ります。 彼はCumulusの青写真となるゲームElevation of Privilegeを発明しました。
Elevation of Privilegeの脅威モデリングへのアプローチに従ったもう一つの優れたゲームは、OWASP Foundationによって開発されたCornucopiaです。
どちらのカードゲームも、開発チームが構築しているシステムのセキュリティを向上させるのに役立つ優れたツールです。
しかし、私たちは特にDevOps/クラウドプロジェクトを対象とした脅威モデリングカードゲームの必要性を感じていました。 このアイデアから、Cumulusが生まれました。
リモートまたは地理的に分散したチーム向けに、このカードゲーム(およびElevation of PrivilegeとCornucopia)のオンラインバージョンが存在します。 これは簡単にセルフホストできます。
以下で見つけることができます:
https://github.com/tng/elevation-of-privilege
あるいは、Cumulusはcopi.owasp.orgでプレイできます。リリースノートを参照してください。Johan Sydseterに感謝します。
印刷されたカードはCyberSecGamesで入手できます。
カードデッキへのコントリビューションは大歓迎です。 最終的に、このカードデッキはコミュニティプロジェクトとなることを意図しています。
脅威の文言の変更は、cards.texへのプルリクエストとして歓迎します。
カードデッキはセマンティックバージョニングに従います。 バージョンの変更は以下を意味します:
カードゲーム(脅威の文言およびリリースされたPDFファイルを含む)はCC-BY-4.0の下で配布されています。 このゲームを配布する際には、TNG Technology Consultingに言及していただけると幸いです。
すべてのユーティリティファイル(シェルスクリプト、レイアウト用のLaTeXコード)はApache-2.0の下で配布されています。

