 octoberfest7/teamsphisher
Microsoft Teams ユーザーにフィッシングメッセージと添付ファイルを送信する

                            ...
                        :-++++++=-.
                      .=+++++++++++-
                     .++++++++++++++=     :------:                            :-:--.
                     :+++++++++++++++.  .----------                           #= .-+.
                     :+++++++++++++++.  -----------:                         :#=  :#.
:--------------------------=++++++++-  .------------                          .=+  ++
----------------------------+++++*+-.   :+=-----===:                          -+-.+:
:---------------------------++++=-.      .=+++++=-.                           .=+:.
:------=%%%%%%%%%%%%--------:...           .:::..                              -*=-:
:------=****#@@#****--------=++++++++++++++-----------.                        -#++-
:----------:+@@+:-----------+++++++++++++++=-----------                        -#++-
:-----------+@@*------------+++++++++++++++=-----------.                       -*+*-
:-----------+@@*------------+++++++++++++++=-----------.                   .   -*++-
:-----------+@@*------------+++++++++++++++=-----------.                   --  -*++-
:-----------+@@*------------+++++++++++++++=-----------.           .       ==  -*++-                .=
:-----------+@@+------------+++++++++++++++=-----------.          .+       -=  :+==-                .*
:---------------------------+++++++++++++++=-----------.          =*       -=  -+=+=                .::
----------------------------+++++++++++++++=-----------           **       -+  -+=++.               .*=
.:-------------------------=+++++++++++++++=---------=:           #+       :=  ++-:*=                ==
                -++++++++++++++++++++++++++=-------=+=:          :#=       .:. *=: -*-               ==
                .=+++++++++++++++++++++++++*+++++++=-.           -#-        ::++=   :+=.            .==
                :++++++++++++++++++++++++=:.:::::.               -*:        .=+-.    .=+-.          -+:
                .=+*+++++++++++++++++++-                         -+-      .:-=.        .-====----:-==:
                    .-+**+++++++++++**+-.                        .++:   .-=-:             .:-====-:.
                    :-=++******+=-:                               .=+===--.
                        ..:::..                                      ...

                   _____                            ______  _      _       _
                  |_   _|                           | ___ \| |    (_)     | |
                    | |  ___   __ _  _ __ ___   ___ | |_/ /| |__   _  ___ | |__    ___  _ __
                    | | / _ \ / _` || '_ ` _ \ / __||  __/ | '_ \ | |/ __|| '_ \  / _ \| '__|
                    | ||  __/| (_| || | | | | |\__ \| |    | | | || |\__ \| | | ||  __/| |
                    \_  \___| \__,_||_| |_| |_||___/\_|    |_| |_||_||___/|_| |_| \___||_|

                    v1.2 developed by @Octoberfest73 (https://github.com/Octoberfest7)
TeamsPhisher は、組織が外部通信を許可している Microsoft Teams ユーザーに対して、フィッシングメッセージや添付ファイルを配信することを支援する Python3 プログラムです。
通常、組織外の Teams ユーザーにファイルを送信することはできません。JUMPSEC の Max Corbridge (@CorbridgeMax) と Tom Ellson (@tde_sec) は、最近この制限を回避する方法を公開しました。これは、Teams の Web リクエストを操作して、添付ファイル付きメッセージの受信者を変更する手法です。
TeamsPhisher は、Andrea Santese (@Medu554) が公開したいくつかの初期の手法に加えて、この技術を組み込んでいます。
また、攻撃フローの認証部分やいくつかの汎用ヘルパー関数については、SSE の Bastian Kanbach (@bka) による素晴らしい成果物である TeamsEnum に大きく依存しています。
TeamsPhisher は、これらのプロジェクトから最善の部分を取り入れ、認可された Red Team 運用が Microsoft Teams をフィッシングによるアクセスシナリオに活用するための、堅牢でカスタマイズ可能、かつ効率的な手段を提供することを目指しています。
緩和策の推奨事項については、この README の末尾を参照してください。
TeamsPhisher に添付ファイル、メッセージ、および対象 Teams ユーザーのリストを渡します。すると、添付ファイルを送信者の SharePoint にアップロードし、対象のリストを反復処理します。
TeamsPhisher はまず対象ユーザーを列挙し、そのユーザーが存在し、外部メッセージを受信できることを確認します。その後、対象ユーザーとの新しいスレッドを作成します。これは技術的には「グループ」チャットであることに注意してください。TeamsPhisher が対象のメールアドレスを 2 回含めるためです。これは @Medu554 による巧妙なトリックで、「組織外の誰かからメッセージが届きました。表示してもよろしいですか?」というスプラッシュスクリーンをバイパスできます。このスプラッシュスクリーンは対象ユーザーに一時停止を促す可能性があります。 (v1.2)注: このスプラッシュスクリーンバイパスは修正されましたが、対象ユーザーをグループチャットに追加することは、現在のスプラッシュスクリーンバイパスにも関連しています。
送信者と対象の間で新しいスレッドが作成されると、指定されたメッセージが、SharePoint 内の添付ファイルへのリンクとともにユーザーに送信されます。
この最初のメッセージが送信されると、対象ユーザーは作成されたグループチャットから削除されます。これにより、送信者はそれ以上対象にメッセージを送信できなくなりますが、「この人物は組織外のユーザーです」というスプラッシュスクリーンも除去され、成功率が大幅に向上します。この現在のバイパスは、@pfiatde が Teams と意図しない動作に関する多くのブログのうちの1つ で公開し、DensSecure の Steve Nelson (@stevesec128) と Alex Martirosyan (@almartiros) によって TeamsPhisher に統合されました。
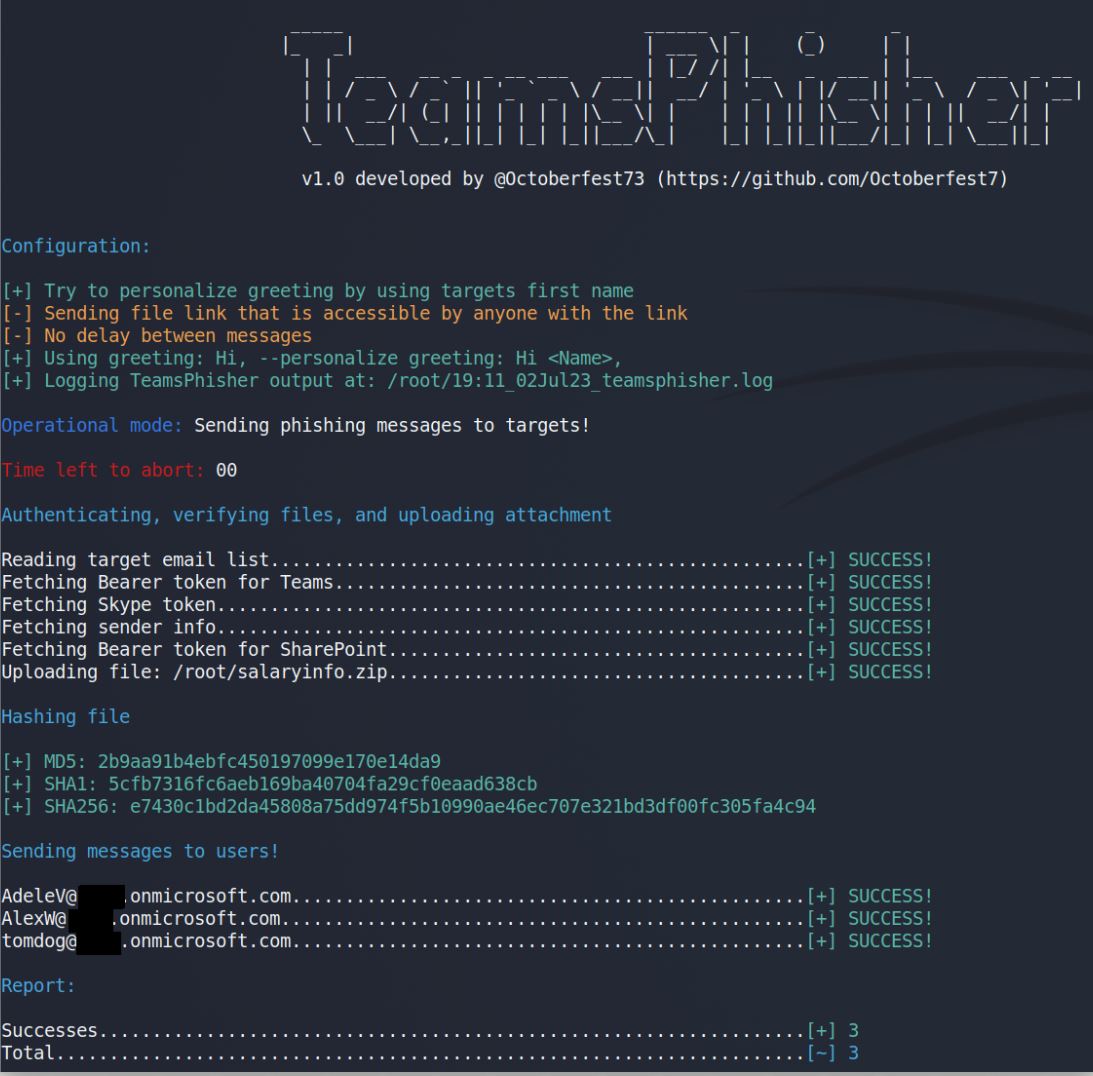
TeamsPhisher を実際に実行します。対象にフィッシングメッセージを送信します。
コマンド:

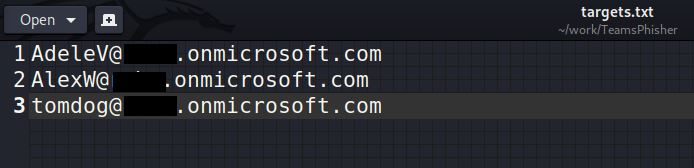
Targets.txt:
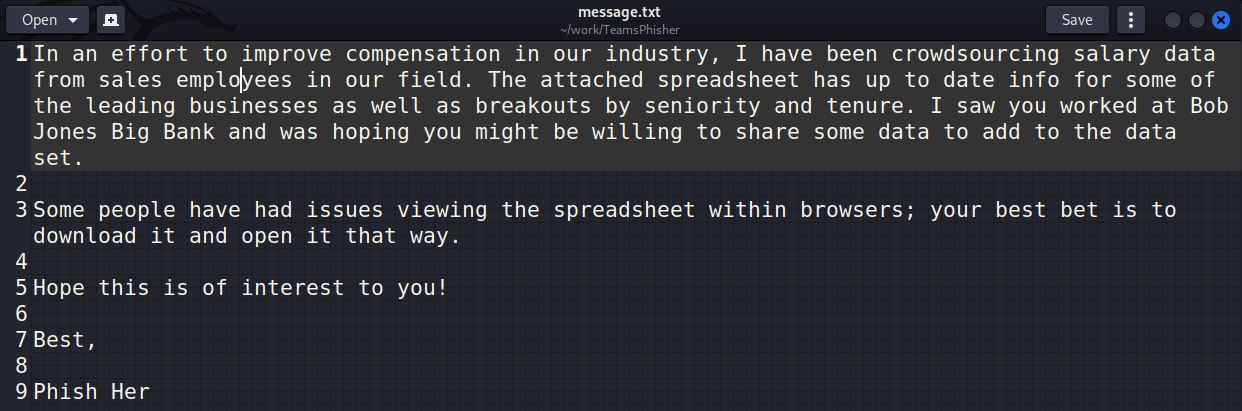
Message.txt:
TeamsPhisher の出力:
送信者のビュー:
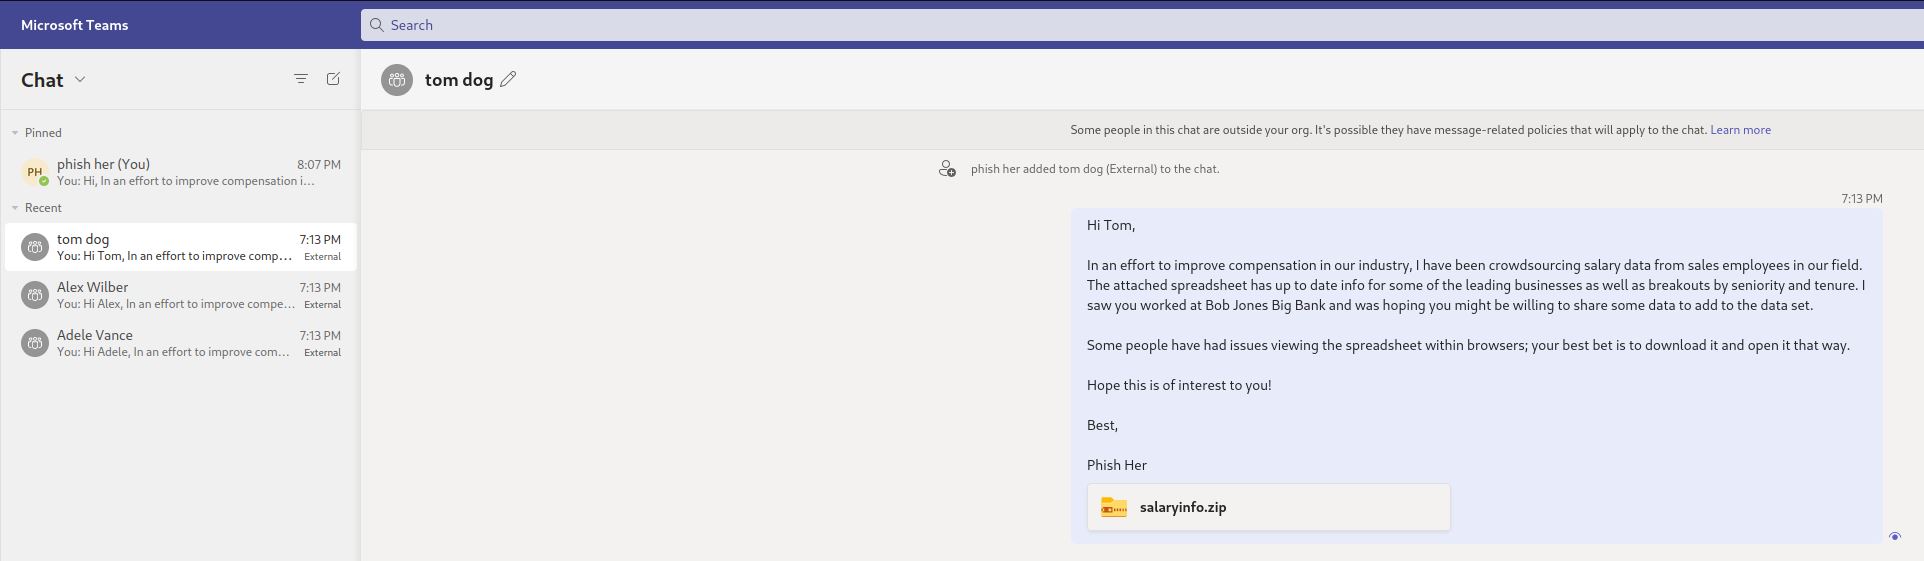
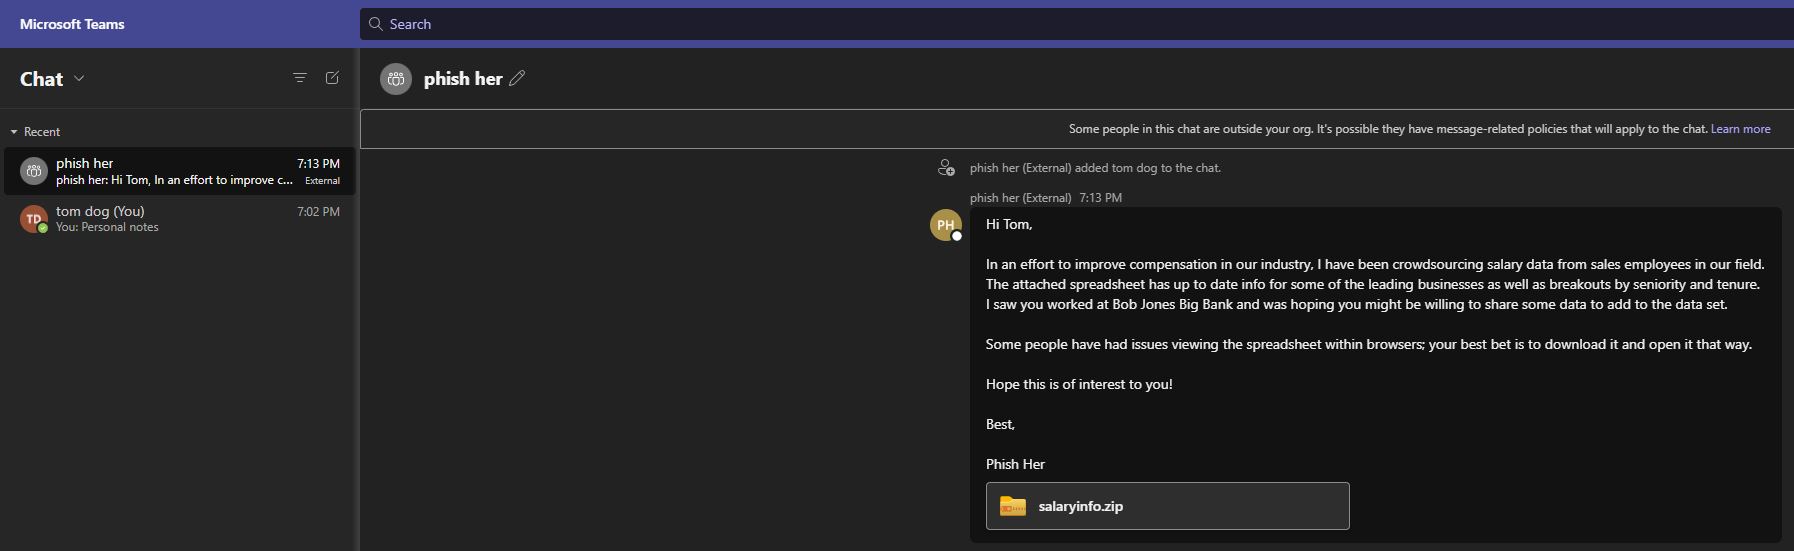
対象のビュー:
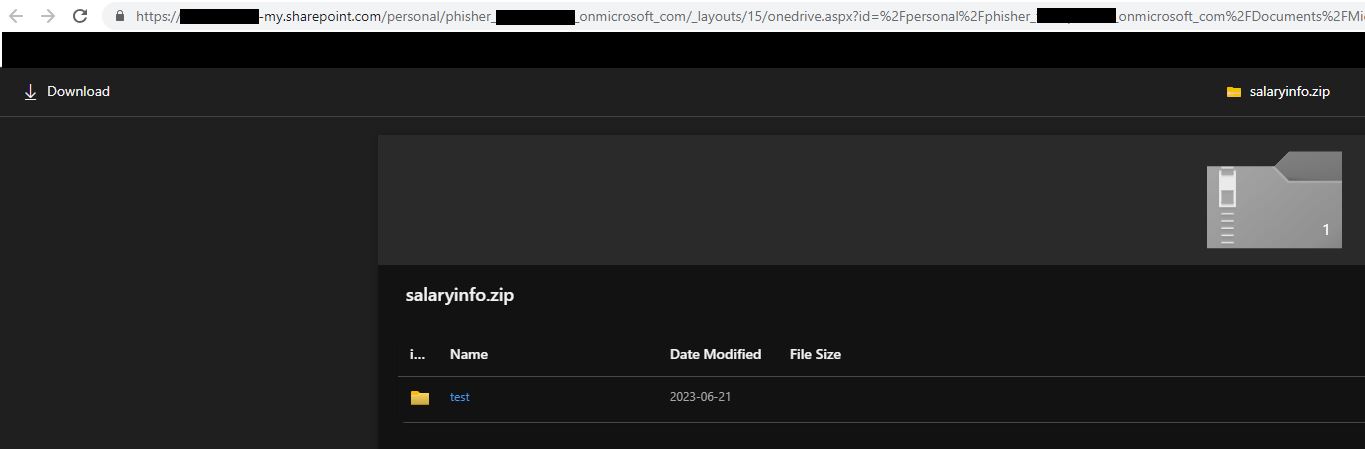
添付ファイル:
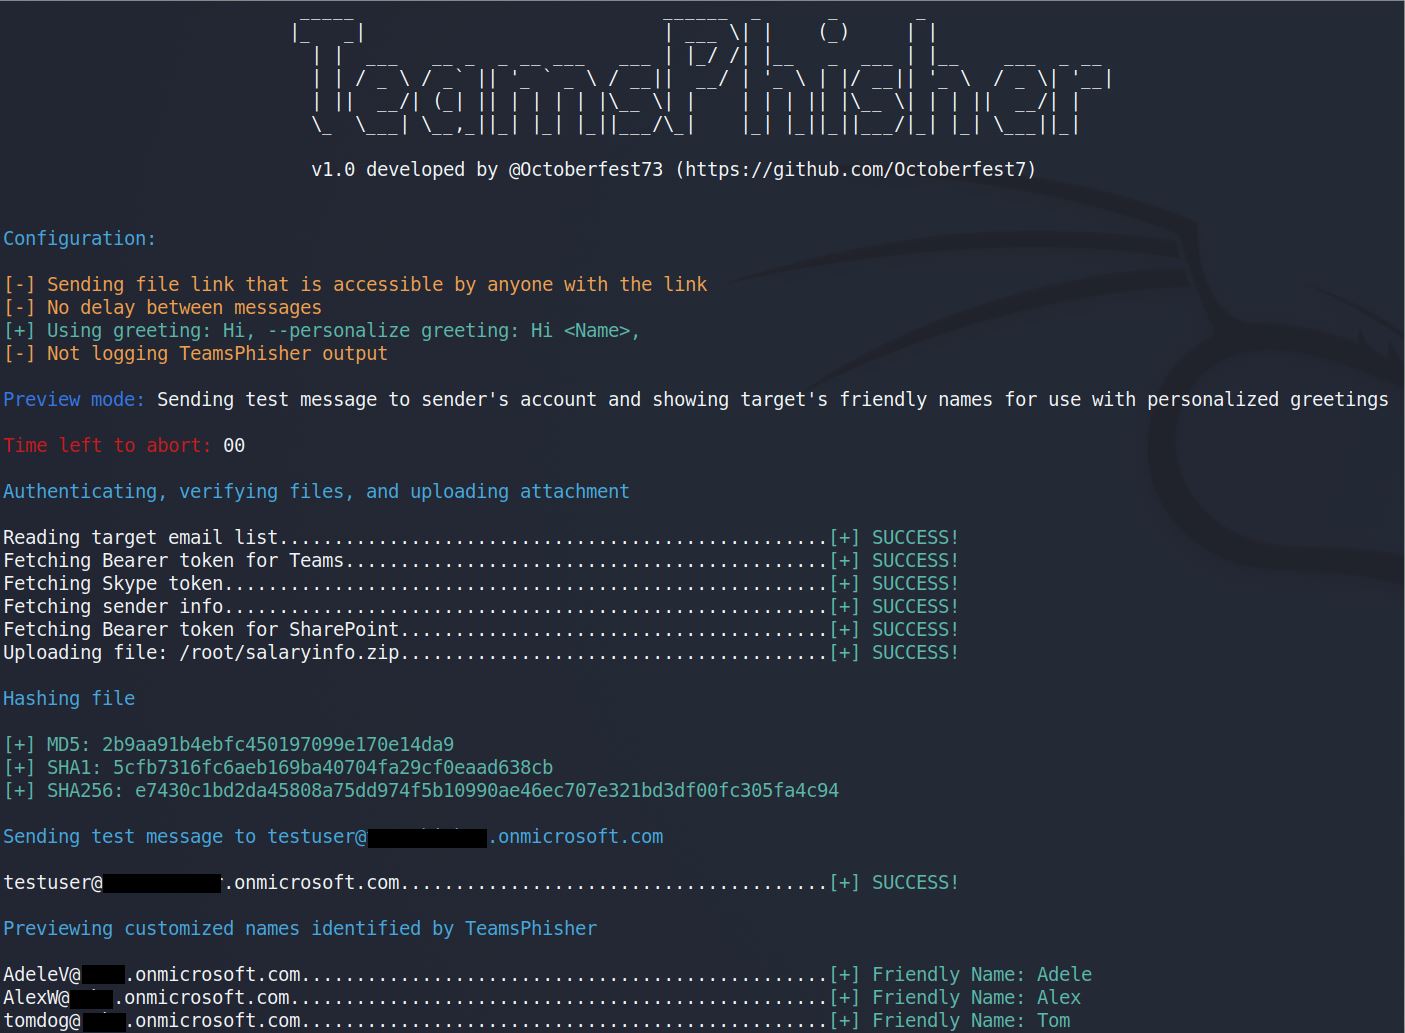
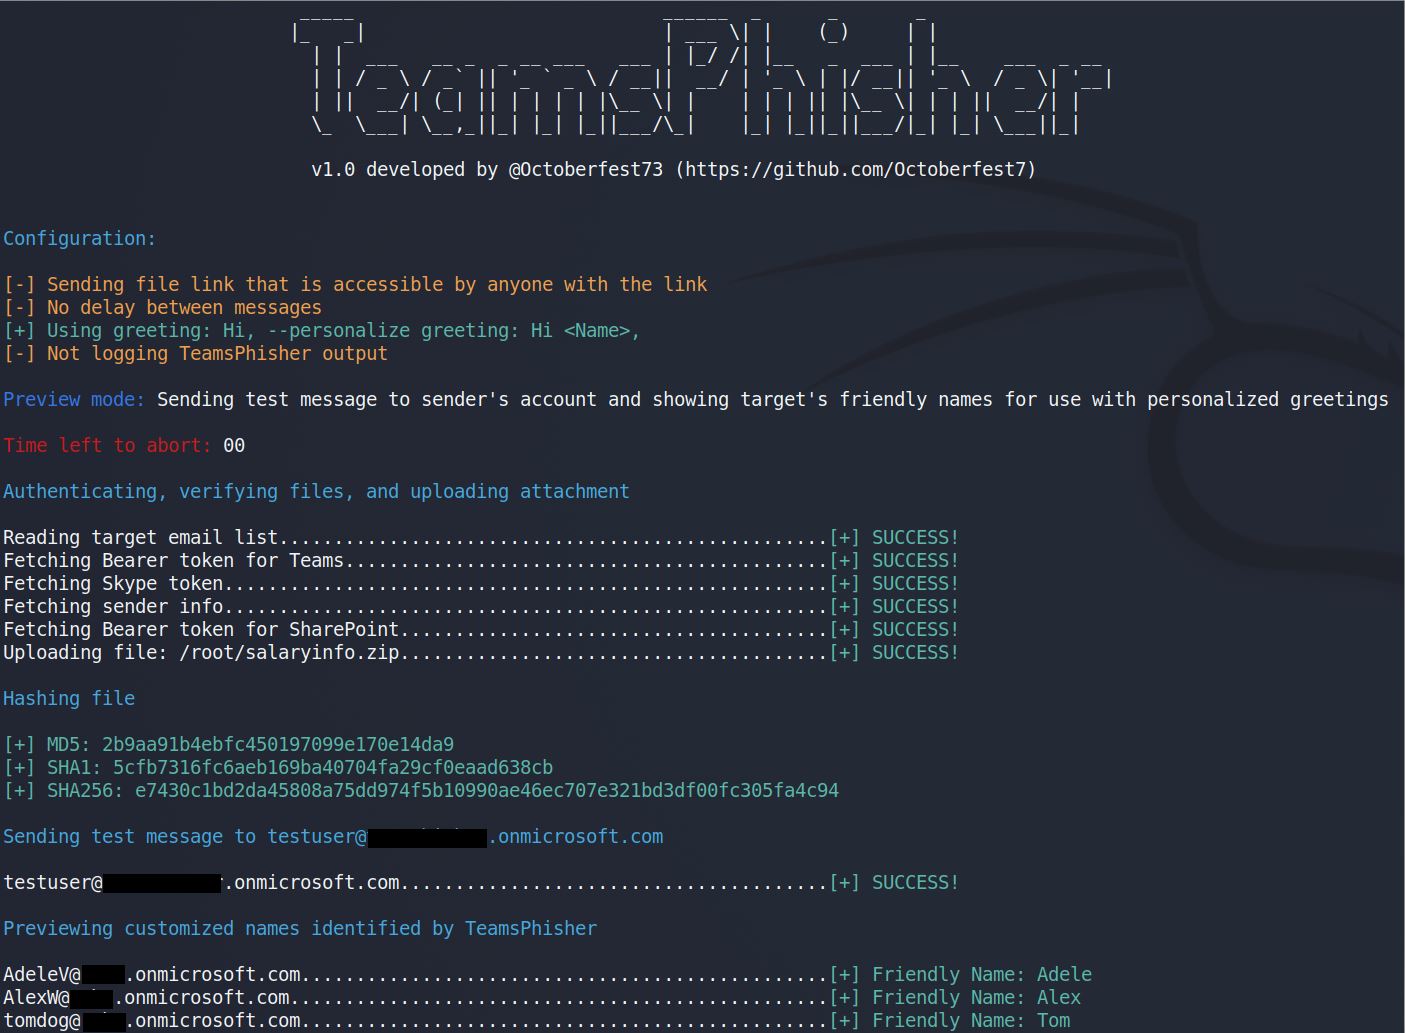
TeamsPhisher をプレビューモードで実行して、対象のリストを確認し、それらの「フレンドリ名」をプレビューし(TeamsPhisher が --personalize スイッチを使用して解決できる場合)、自分の送信者アカウントにテストメッセージを送信して、すべてが意図した通りになっているかを確認します。
TeamsPhisher の出力:
送信者のビュー:
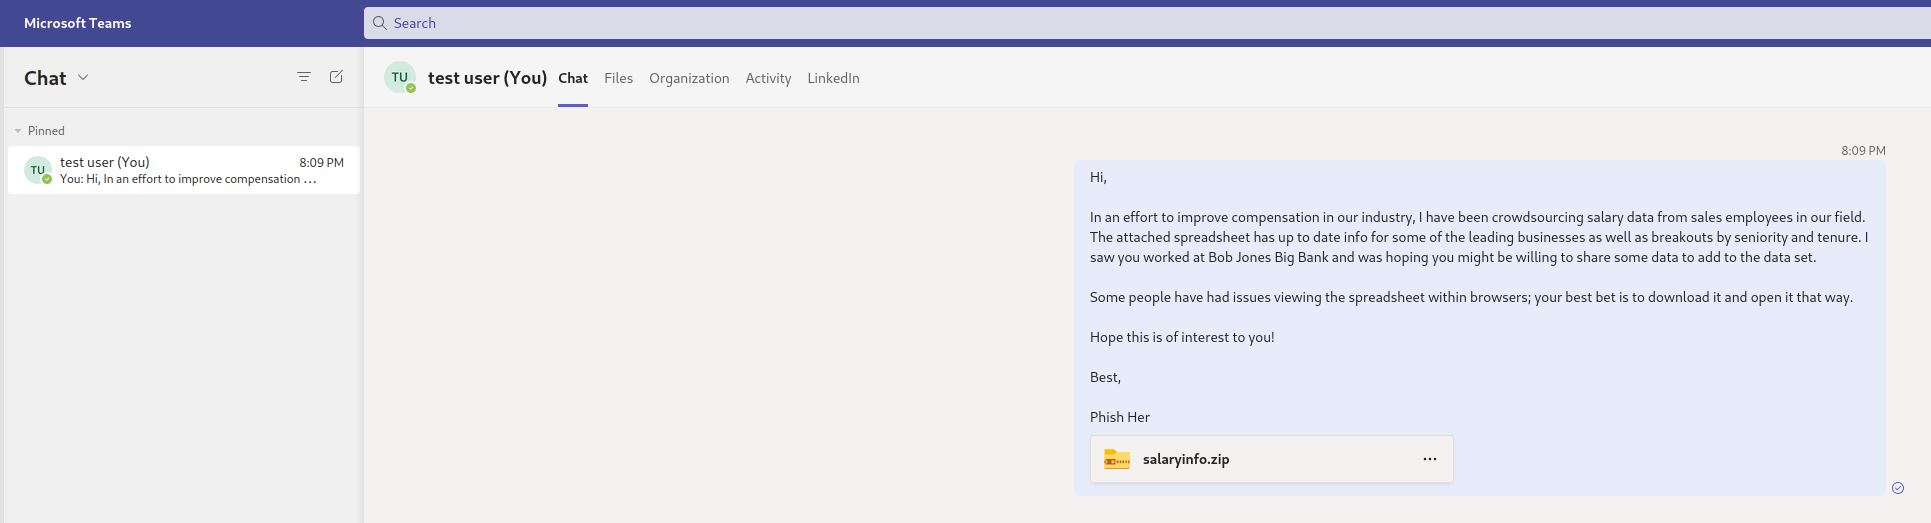
TeamsPhisher を使用するには、ユーザーが有効な Teams および SharePoint ライセンスを持つ Microsoft Business アカウント(@hotmail、@outlook などの個人用アカウントではなく)を持っている必要があります。
つまり、AAD テナントとそれに対応するライセンスを持つ少なくとも 1 人のユーザーが必要です。公開時点では、AAD ライセンスセンターで、このツールの要件を満たす無料試用版ライセンスがいくつか利用可能です。
TeamsPhisher でアカウントを使用する前に、メッセージの送信に使用するユーザーの個人用 SharePoint に少なくとも一度ログインする必要があります。これは、tenantname-my.sharepoint.com/personal/myusername_mytenantname_onmicrosoft_com や tenantname-my.sharepoint.com/personal/myusername_mytenantname_mycustomdomain_tld のような URL になります。
ローカルの要件としては、Python3 の最新バージョンに更新することをお勧めします。また、Microsoft の認証ライブラリが必要です。``` pip3 install msal
# 使い方```
usage: teamsphisher.py [-h] -u USERNAME -p PASSWORD -a ATTACHMENT -m MESSAGE (-e EMAIL | -l LIST) [--greeting GREETING] [--securelink] [--personalize]
                       [--preview] [--delay DELAY] [--nogreeting] [--log] [--sharepoint SHAREPOINT]
